Submitted by Justine.Pource… on
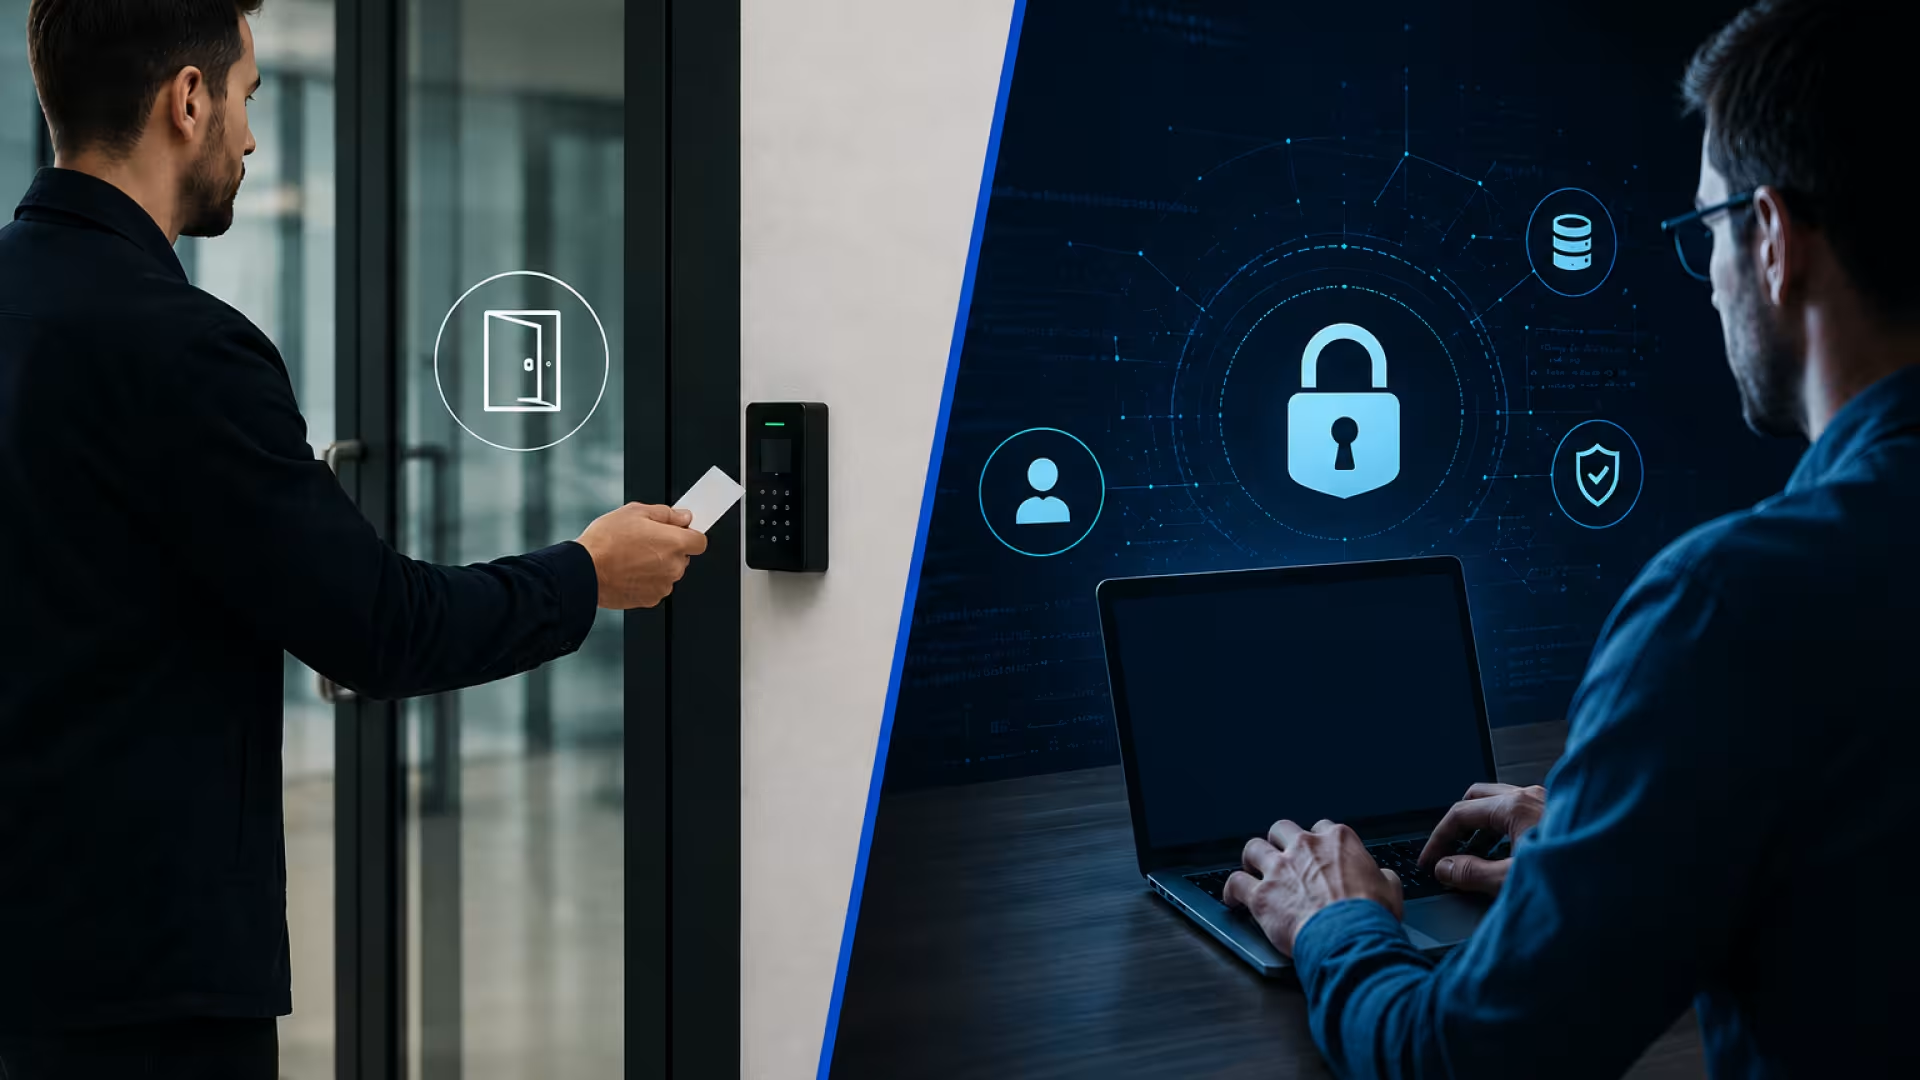
Comparaison entre le contrôle d'accès physique par badge et le contrôle d'accès logique sur ordinateur pour sécuriser les accès en entreprise.

Toegangscontrole

published on 16/09/2026

Fysieke vs. logische toegangscontrole: wat zijn de verschillen en hoe kunnen ze worden geïntegreerd?

Written by Nawres CHELBI

De beveiliging van een bedrijf berust op de bescherming van zijn gebouwen en gegevens. Maar zijn deze twee beschermingslagen werkelijk van elkaar gescheiden?
Veel organisaties behandelen fysieke beveiliging (toegangspassen, tourniquets, camera's) en logische beveiliging (wachtwoorden, firewalls, VPN's) nog steeds als twee afzonderlijke werelden, die door twee teams worden beheerd zonder onderlinge communicatie.
Het resultaat: kwetsbaarheden ontstaan precies op het punt waar deze twee werelden elkaar raken.
Elke volwaardige beveiligingsstrategie vereist daarom dat beide benaderingen worden begrepen en met elkaar worden verbonden.

Wat is fysieke toegangscontrole?

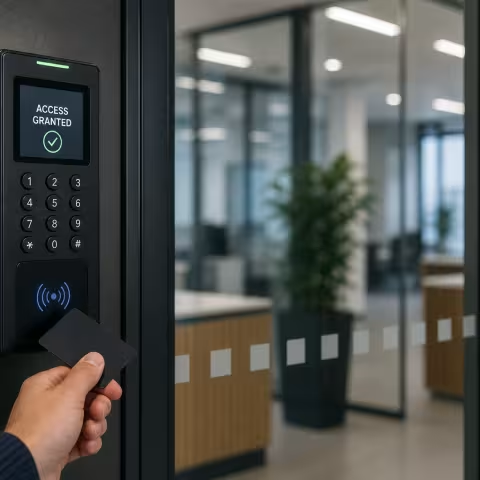
Fysieke toegangscontrole houdt in dat de toegang tot fysieke ruimtes van een organisatie wordt gereguleerd, zoals gebouwen, kantoren, magazijnen, serverruimtes en parkeerterreinen.

Het doel is eenvoudig: mensen (werknemers, bezoekers, dienstverleners), materiële goederen (werkplekken, machines, voorraden) en gevoelige infrastructuur beschermen en tegelijkertijd inbraak, diefstal en vandalisme voorkomen.

Access Control

In de praktijk kan dit verschillende concrete vormen aannemen:

  • mechanische en elektronische sloten;
  • RFID- of NFC-toegangspassen om de toegang te controleren;
  • tourniquets en beveiligingspoorten;
  • biometrie (vingerafdruk, gezichtsherkenning) voor de meest gevoelige zones;
  • video-intercoms en, afhankelijk van de locatie, de aanwezigheid van beveiligingsmedewerkers.

Deze systemen beantwoorden aan één enkele vraag: wie mag zich op dit specifieke moment fysiek op deze plaats bevinden?

Pictogramme d'ampoule noir

Goed om te weten

Fysieke toegangscontrole beperkt zich niet tot de toegangsdeuren. Bedrijven kunnen verschillende autorisatieniveaus bepalen op basis van profielen (werknemers, bezoekers, dienstverleners), tijdstippen of gevoelige zones. Zo kan een medewerker toegang hebben tot zijn kantoor zonder een serverruimte of technische ruimte te kunnen betreden.

Wat is logische toegangscontrole?

Logische toegangscontrole, of IT-toegangscontrole, is gericht op het beperken van de toegang tot digitale middelen zoals gegevens, applicaties, systemen en netwerken.

Het heeft een ander, maar even belangrijk doel: de vertrouwelijkheid, integriteit en beschikbaarheid van informatie waarborgen, wat experts de CIA-triade noemen. Concreet gaat het erom ongeoorloofde toegang, datalekken en cyberaanvallen te voorkomen.

GettyImages-2152664008.jpg

De meest voorkomende technische componenten zijn:

  • gebruikersnamen en wachtwoorden;
  • sterke of meervoudige authenticatie (MFA/2FA);
  • gedetailleerd beheer van toegangsrechten en machtigingen (Access Control Lists of ACL's);
  • virtuele privénetwerken (VPN's);
  • digitale certificaten.

Hier luidt de vraag niet langer "wie mag dit gebouw betreden?", maar "wie mag deze gegevens raadplegen, wijzigen of verwijderen?".

Pictogramme d'ampoule noir

Goed om te weten

Logische toegangscontrole beperkt zich niet tot authenticatie. Niet alle gebruikers hebben dezelfde toegangsrechten nodig. Een medewerker, dienstverlener of systeembeheerder mag niet noodzakelijk dezelfde informatie kunnen raadplegen of wijzigen. Door de autorisaties af te stemmen op de verschillende profielen, kunnen de risico's op datalekken of bedieningsfouten aanzienlijk worden verminderd.

Analy­secriterium Fysieke toegangscontrole Logische toegangscontrole
Doel van de bescherming Locaties, materiële goederen, fysieke infrastructuur en personen. Gegevens, applicaties, netwerken en informatiesystemen.
Aard van de bedreigingen Inbraak, diefstal van apparatuur, vandalisme, agressie, bedrijfsspionage op locatie. Hacking, phishing, ransomware, diefstal van inloggegevens, malware.
Toepassingsgebied De fysieke wereld (gebouwen, serverruimtes, opslagzones, parkeerterreinen). De digitale wereld (software, databases, cloudomgevingen, VPN's).
Voorbeelden van barrières Beveiligde deuren, beveiligingspoorten, tourniquets, hekken. Firewalls, intrusion detection-systemen (IDS), antivirussoftware.
Authenticatiemiddelen RFID-toegangspassen, mechanische sleutels, biometrische lezers (vingerafdruk, gezicht). Wachtwoorden, meervoudige authenticatie (MFA), digitale certificaten.
Gevolgen van een kwetsbaarheid Materiële schade, gevaar voor personeel, diefstal van apparatuur. Datalekken met klantgegevens, stillegging van de productie, regelgevende boetes (AVG).

Complementariteit: waarom kan het ene niet zonder het andere?

Om hun complementariteit beter te visualiseren, bekijken we twee scenario's.

Scenario 1. Een dief steelt een niet-versleutelde laptop die in een openstaand kantoor is achtergelaten. De kwetsbaarheid is in eerste instantie fysiek (een deur die niet goed is afgesloten), maar leidt onmiddellijk tot een logische kwetsbaarheid (toegang tot de bedrijfsgegevens).
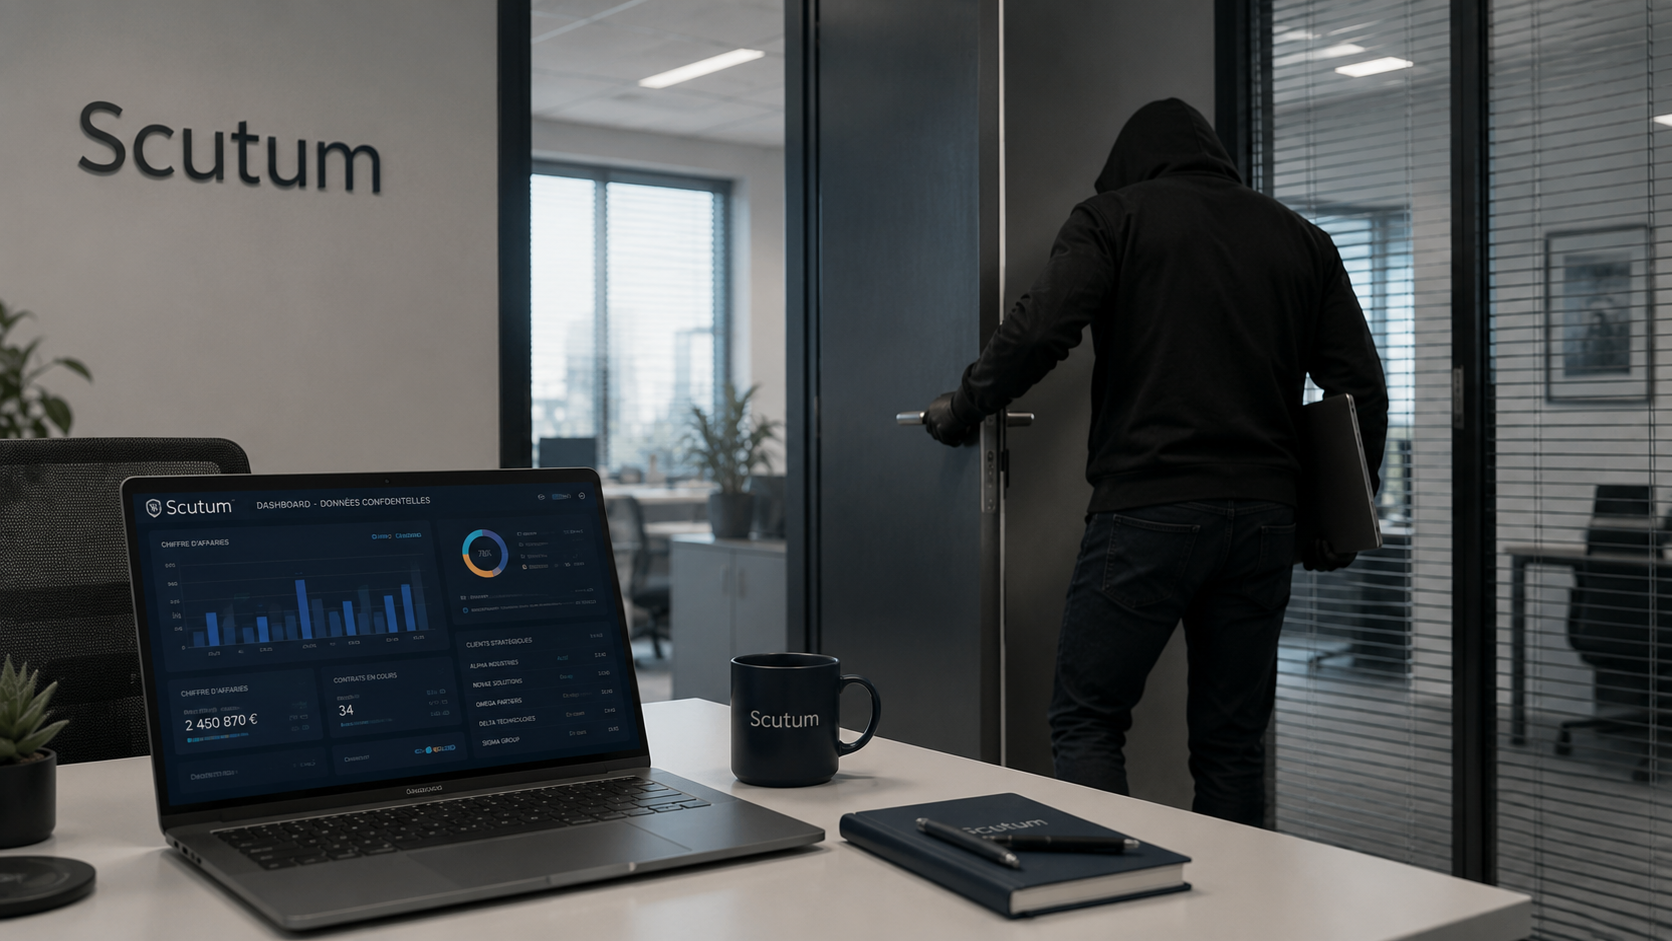
Intrusion dans un bureau d'entreprise avec un individu non autorisé quittant les lieux avec un ordinateur portable laissé sans surveillance.


Scenario 2. Een hacker steelt de inloggegevens van een systeembeheerder. Vanaf zijn computer schakelt hij op afstand de bewakingscamera's uit voordat een team het terrein binnendringt. De kwetsbaarheid is in eerste instantie logisch (gecompromitteerde beheerdersgegevens), maar leidt tot een fysieke kwetsbaarheid (een inbraak in de gebouwen die mogelijk wordt gemaakt door het uitschakelen van het videobewakingssysteem).
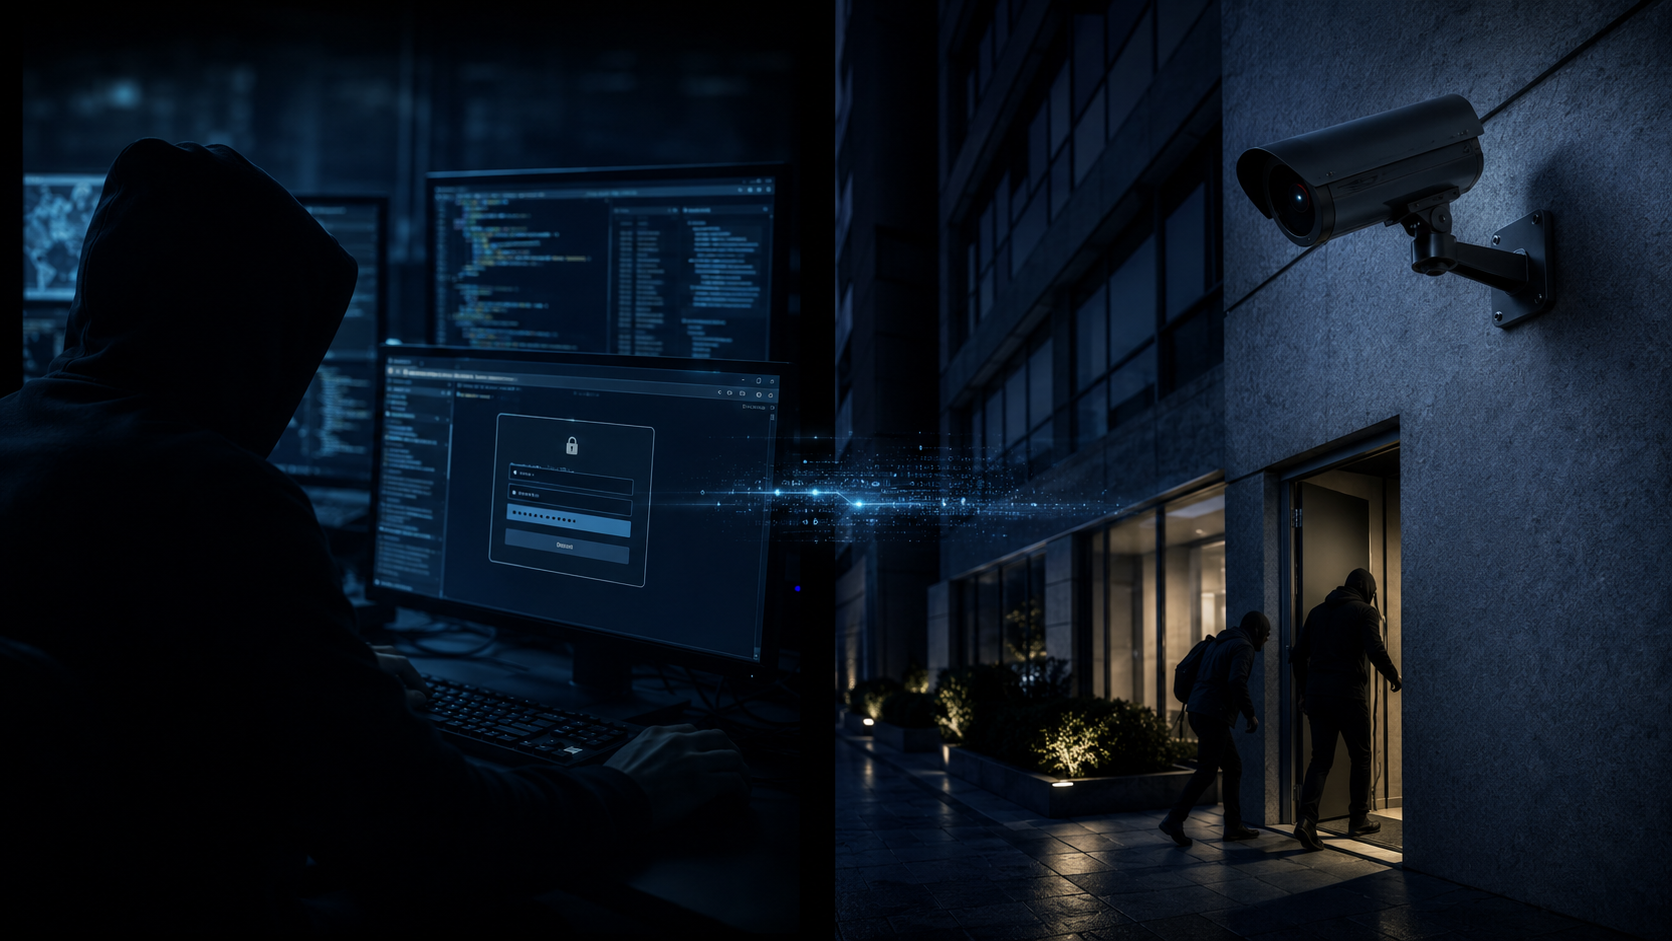
Cyberattaque compromettant un système informatique et permettant une intrusion physique dans un bâtiment d'entreprise après la désactivation de la vidéosurveillance.


In beide gevallen is één enkele kwetsbaarheid voldoende om het volledige beveiligingssysteem in gevaar te brengen.
Pictogramme utilisateur

Aymeric Tissot-Favre, Manager Cyber by Scutum

Een sterk wachtwoord is niet langer voldoende. Tegenwoordig maken de meeste aanvallen gebruik van gecompromitteerde of gestolen inloggegevens. Het combineren van meervoudige authenticatie (MFA) met een strikt beheer van toegangsrechten is dan ook een onmisbare best practice om risico's te beperken.

Naar geïntegreerde beveiliging: de convergentie van fysieke en logische beveiliging

Convergentie houdt in dat fysieke en logische beveiligingssystemen met elkaar communiceren, zodat ze informatie kunnen delen en acties op elkaar kunnen afstemmen, in plaats van onafhankelijk van elkaar te functioneren.

De concrete voordelen van een dergelijke aanpak:

  • 360°-zichtbaarheid: een geactiveerde toegangspas om het gebouw binnen te gaan kan worden gekoppeld aan een netwerkverbinding, waardoor een afwijking onmiddellijk zichtbaar wordt (toegangspas gebruikt, maar geen verbinding, of omgekeerd).
  • Geautomatiseerde incidentrespons: een als gestolen gemelde toegangspas blokkeert onmiddellijk de bijbehorende logische toegangen van de gebruiker, zonder te wachten op een handmatige interventie.
  • Gecentraliseerd beheer: bij de indiensttreding of het vertrek van een medewerker worden alle toegangen (fysiek en logisch) in één enkele handeling aangemaakt of ingetrokken, in plaats van via twee afzonderlijke en vaak niet-gesynchroniseerde processen.
  • Eenvoudiger onderzoek: bij een incident kunnen de logboeken van fysieke en logische toegangen met elkaar worden vergeleken om veel sneller een volledig scenario te reconstrueren dan wanneer met twee afzonderlijke informatiebronnen wordt gewerkt.

Een doeltreffende beveiligingsstrategie bestaat er niet langer in om gebouwen en informatiesystemen afzonderlijk te beschermen, maar om ze samen te laten functioneren. Deze convergentie helpt risico's te beperken, incidenten beter te detecteren en de beveiliging van het bedrijf duurzaam te versterken.

Is uw beveiligingsstrategie werkelijk integraal? De experts van Scutum kunnen u begeleiden bij het auditen van uw systemen.

équipe Scutum

FAQ: veelgestelde vragen over fysieke en logische toegangscontrole

Waarom kan ik niet volstaan met een goede fysieke beveiliging?

Een beveiligde serverruimte heeft weinig nut als de wachtwoorden van beheerders zwak zijn: de deur is gesloten, maar de digitale sleutel is voor iedereen toegankelijk. Moderne bedreigingen (phishing, ransomware) omzeilen fysieke beveiligingsbarrières volledig.

Door de opkomst van thuiswerken en clouddiensten verloopt de toegang tot informatiesystemen niet langer uitsluitend via de bedrijfsgebouwen. Het beveiligen van identiteiten en toegangen is daarom een belangrijke uitdaging geworden.

Wat is het grootste risico als een van beide wordt verwaarloosd?

Het verwaarlozen van fysieke toegangscontrole stelt een bedrijf bloot aan diefstal van apparatuur, bedrijfsspionage en sabotage. Het verwaarlozen van logische toegangscontrole kan leiden tot datalekken, de stillegging van het informatiesysteem door ransomware en identiteitsfraude. In beide gevallen zijn de gevolgen vergelijkbaar: financiële verliezen, reputatieschade en niet-naleving van regelgeving in het kader van de AVG.

Hoe kan ik beginnen met het integreren van toegangscontroles in mijn mkb-bedrijf?

Drie stappen volstaan om hiermee te beginnen. Eerst een audit: breng in kaart wie fysiek en digitaal toegang heeft tot welke middelen. Vervolgens één beleid voor identiteitsbeheer, indien mogelijk met single sign-on (SSO). Kies tot slot bij voorkeur voor oplossingen die met elkaar kunnen worden geïntegreerd, bijvoorbeeld een toegangscontrolesysteem met toegangspassen dat communiceert met Active Directory, in plaats van twee tools die volledig los van elkaar functioneren.