De 4 pijlers van een sterke beveiligingsstrategie
Voordat u een beveiligingsplan opstelt, is het belangrijk om te bepalen welke onderdelen daarin thuishoren. Een sterke strategie steunt op vier pijlers die elkaar aanvullen.
published on 12/08/2026
Written by Stéphane Couturier
Written by Stéphane Couturier
Een beveiligingslek is zelden alleen een technisch probleem. Een incident kan leiden tot onderbreking van de bedrijfsactiviteiten, gegevensverlies, reputatieschade en risico’s voor de veiligheid van personen. Toch richten veel ondernemingen hun aandacht vooral op cybersecurity en krijgen fysieke, menselijke en organisatorische risico’s minder aandacht.
Een doeltreffende beveiligingsstrategie kijkt daarom verder dan één afzonderlijk domein. Ze brengt de verschillende risico’s samen in een globale en samenhangende aanpak die meebeweegt met de organisatie en veranderende dreigingen. In deze gids leest u hoe u zo’n beveiligingsstrategie opbouwt, implementeert en regelmatig verbetert.
Voordat u een beveiligingsplan opstelt, is het belangrijk om te bepalen welke onderdelen daarin thuishoren. Een sterke strategie steunt op vier pijlers die elkaar aanvullen.
Fysieke en elektronische beveiliging beschermt gebouwen, apparatuur en personen tegen ongewenste toegang, inbraak en andere dreigingen.
Badgelezers, biometrische lezers, codeklavieren en mobiele toegangsoplossingen maken het mogelijk om toegangsrechten gericht te beheren. De belangrijkste vraag is daarbij: wie mag waar komen en op welk moment?
Inbraakdetectie met bewegings-, schok- en openingsdetectoren helpt om ongewenste toegang snel vast te stellen. Ook camerabewaking speelt hierin een belangrijke rol. Moderne systemen kunnen met behulp van beeldanalyse afwijkend of verdacht gedrag signaleren en ondersteunen bij het beoordelen van alarmen.
Hekwerken, infraroodbarrières, automatische poorten en veiligheidsverlichting helpen om de buitengrenzen van een terrein te beveiligen. De perimeter vormt vaak de eerste verdedigingslaag en verdient daarom een plek binnen een bredere beveiligingsstrategie.
Cybersecurity richt zich op het beschermen van digitale systemen, gegevens en communicatie tegen cyberdreigingen. U hoeft daarvoor geen IT-expert te zijn, maar het is wel belangrijk om te weten wat u moet beschermen, tegen welke dreigingen en met welke maatregelen.
Denk aan klantgegevens, intellectueel eigendom, productiesystemen en interne communicatietools. Het gaat om alles wat de bedrijfsvoering kan verstoren wanneer gegevens verloren gaan, systemen uitvallen of informatie wordt gestolen.
Veelvoorkomende dreigingen zijn Ransomware (gijzelsoftware),, phishing, gegevensdiefstal en DDoS-aanvallen (Distributed Denial-of-Service). Cyberdreigingen ontwikkelen zich voortdurend en kunnen grote gevolgen hebben voor de bedrijfsvoering.
Maatregelen zijn onder meer bescherming van werkstations en servers met antivirus en EDR, netwerkbeveiliging met firewalls, identiteitsbeheer met multifactorauthenticatie (MFA) en regelmatige, extern opgeslagen back-ups.
Technologie alleen is niet voldoende. Medewerkers spelen een belangrijke rol bij het voorkomen en beperken van beveiligingsincidenten. Een sterke beveiligingscultuur vraagt daarom om duidelijke afspraken, regelmatige training en blijvende aandacht.
Concrete maatregelen zijn onder meer:
Naast preventieve beveiligingsmaatregelen is het belangrijk om voorbereid te zijn op situaties waarin een dreiging daadwerkelijk plaatsvindt. Deze pijler richt zich op de bescherming van personen en het beperken van de gevolgen voor de bedrijfsactiviteiten.
Denk aan procedures voor agressie en ongewenst gedrag, voorzieningen voor alleenwerkers (PTI/DATI) en beveiligingsmaatregelen tijdens bedrijfsevenementen.
Een organisatie moet vooraf weten hoe zij reageert op ernstige incidenten. Denk aan evacuatieplannen, procedures bij een bommelding of inbraak en maatregelen om een locatie af te sluiten en te beveiligen.
Beveiliging stopt niet bij de eigen locatie. Ook professionele verplaatsingen, bedrijfsspionage en interne diefstal kunnen onderdeel zijn van een beveiligingsstrategie.
Met onderstaande zeven stappen bouwt u een beveiligingsstrategie voor uw onderneming die aansluit op de risico’s, doelstellingen en behoeften van uw organisatie.
Een beveiligingsaudit begint met drie belangrijke vragen:
Beoordeel vervolgens de risico’s op basis van waarschijnlijkheid en impact. Kijk daarbij niet alleen naar financiële gevolgen, maar ook naar de operationele impact, reputatieschade en mogelijke gevolgen voor personen.
Een beveiligingsstrategie wordt sterker wanneer duidelijk is wat u ermee wilt bereiken. SMART-doelstellingen helpen om de voortgang concreet te maken. Ze zijn Specifiek, Meetbaar, Acceptabel, Realistisch en Tijdsgebonden.
Voorbeelden zijn:
Zo wordt beveiliging niet alleen een verzameling maatregelen, maar ook een instrument om gericht te sturen en resultaten te volgen.
« De sterkste strategieën die wij begeleiden, zijn strategieën waarbij eerst een bedrijfsdoelstelling wordt bepaald en pas daarna de technologie wordt gekozen. De vraag is niet "welke camera moeten we installeren?", maar "welk niveau van bedrijfscontinuïteit willen we bereiken en wat zijn de kosten van een vermeden incident?". De investering volgt dan een logica van rendement op investering (ROI). »
Het beveiligingsbeleid vormt het uitgangspunt voor iedereen binnen de organisatie. Het beschrijft onder meer:
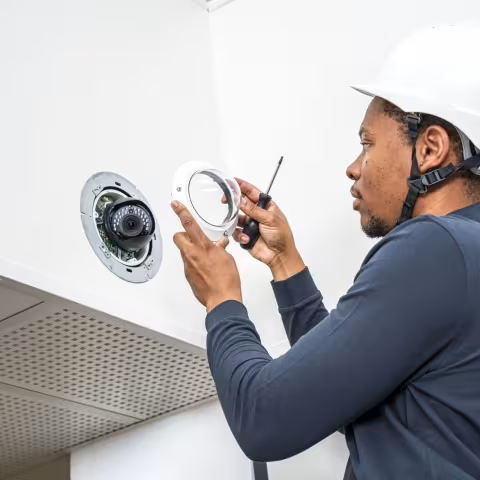
Nu worden de gekozen maatregelen daadwerkelijk ingevoerd. Denk aan toegangscontrole, camerabewaking, cybersecurity en alarmopvolging. Maar technologie alleen is niet genoeg. Technische systemen en organisatorische procedures moeten op elkaar aansluiten.
Een alarmsysteem is bijvoorbeeld pas echt effectief wanneer vooraf is bepaald wat er gebeurt bij een alarm, wie het beoordeelt en wie actie onderneemt.
Ook bij investeringen is prioritering belangrijk. Pak eerst de meest kritieke risico’s aan, combineer maatregelen waar dat mogelijk is en voer verbeteringen waar nodig gefaseerd door.
Medewerkers spelen een belangrijke rol bij de beveiliging van een organisatie. Regelmatige opleiding, oefeningen en bewustwording helpen hen om risico’s eerder te herkennen en er correct op te reageren.
Denk aan trainingen over phishing, social engineering, toegangsbeheer en risicovol gedrag. Een sterke beveiligingscultuur ontstaat niet door één campagne, maar door regelmatige aandacht en herhaling.
Geen enkel beveiligingssysteem kan ieder incident voorkomen. Daarom is het belangrijk om vooraf vast te leggen hoe de organisatie reageert wanneer zich toch een incident voordoet.
Een goed incident- en crisisproces beschrijft:
Test deze procedures regelmatig met oefeningen. Een plan dat nooit is getest, biedt geen zekerheid dat iedereen op het juiste moment weet wat hij moet doen.
Een beveiligingsstrategie is nooit af. Risico’s veranderen, technologie ontwikkelt zich en organisaties veranderen mee. Daarom moet de strategie regelmatig worden geëvalueerd.
Denk aan:
Een externe partij kan hierbij een onafhankelijke blik bieden en helpen om kwetsbaarheden of blinde vlekken te identificeren.
Een goede beveiligingsstrategie draait niet om één systeem of één dienst. Ze combineert fysieke beveiliging, cybersecurity, menselijke en organisatorische maatregelen en voorbereiding op crisissituaties.
Door risico’s eerst in kaart te brengen, duidelijke doelstellingen te bepalen en maatregelen regelmatig te evalueren, ontstaat een aanpak die meegroeit met de organisatie. Zo helpt beveiliging niet alleen om incidenten te voorkomen, maar ook om bedrijfsactiviteiten, medewerkers, gegevens en het vertrouwen van klanten te beschermen.
Is uw beveiligingsstrategie opgewassen tegen de huidige risico’s? Neem contact op met de SCUTUM-experts voor een volledige audit en een routekaart die is afgestemd op uw organisatie.
Ja. Ook een MKB kan te maken krijgen met fysieke, digitale en organisatorische beveiligingsrisico’s. Een formele strategie helpt om deze risico’s gestructureerd aan te pakken, prioriteiten te stellen en ad-hocbeslissingen te voorkomen.
Een beveiligingsstrategie helpt om verschillende risico’s in samenhang te beoordelen. Zo kunt u uw locaties, gegevens, medewerkers en kritieke bedrijfsactiviteiten beter beschermen en de gevolgen van incidenten beperken.
Beoordeel risico’s op basis van de waarschijnlijkheid en de mogelijke impact. Geef prioriteit aan risico’s die een grote impact kunnen hebben op personen, bedrijfsactiviteiten, gegevens of kritieke systemen.
Een beveiligingsstrategie moet regelmatig worden geëvalueerd en aangepast wanneer de organisatie of de risico’s veranderen. Denk bijvoorbeeld aan een nieuwe locatie, nieuwe technologie, een reorganisatie of een beveiligingsincident.
Een externe specialist kan een onafhankelijke blik bieden op de bestaande beveiliging en helpen om kwetsbaarheden, prioriteiten en verbeterpunten in kaart te brengen. Ook kan een specialist adviseren over maatregelen die passen bij het daadwerkelijke risiconiveau van de organisatie.
De expertise van Scutum omvat het beoordelen, ontwerpen en beheren van geïntegreerde beveiligingsoplossingen. Vanuit gecertificeerde meldkamers kunnen beveiligingssystemen 24/7 worden opgevolgd.
Kom in actie. Vraag uw security maturity-audit aan bij de SCUTUM-teams en ontvang een concrete routekaart om uw strategie op te bouwen, te versterken of te actualiseren.