Submitted by Justine.Pource… on
Audit de sécurité.png
published on 11/08/2026

De beveiligingsaudit: een strategisch instrument om risico’s binnen uw onderneming te anticiperen

Written by Stéphane Couturier

Een medewerker laat een nooddeur op een kier staan. Een externe leverancier loopt zonder badge vrij rond in het gebouw. Vertrouwelijke informatie wordt per vergissing naar het verkeerde adres gestuurd. Zulke situaties lijken onschuldig, maar kunnen het begin zijn van ernstige incidenten.

Is uw onderneming echt goed beschermd? Weet u waar uw zwakke plekken liggen?

Een beveiligingsaudit geeft een gestructureerd antwoord op die vragen. Het is een proactieve aanpak die kwetsbaarheden blootlegt voordat iemand er misbruik van maakt. Niet om ongerust te maken, maar om met vertrouwen en gemoedsrust te kunnen handelen.

Wat is een beveiligingsaudit en waarom is hij onmisbaar?

Een check-up van uw beveiliging

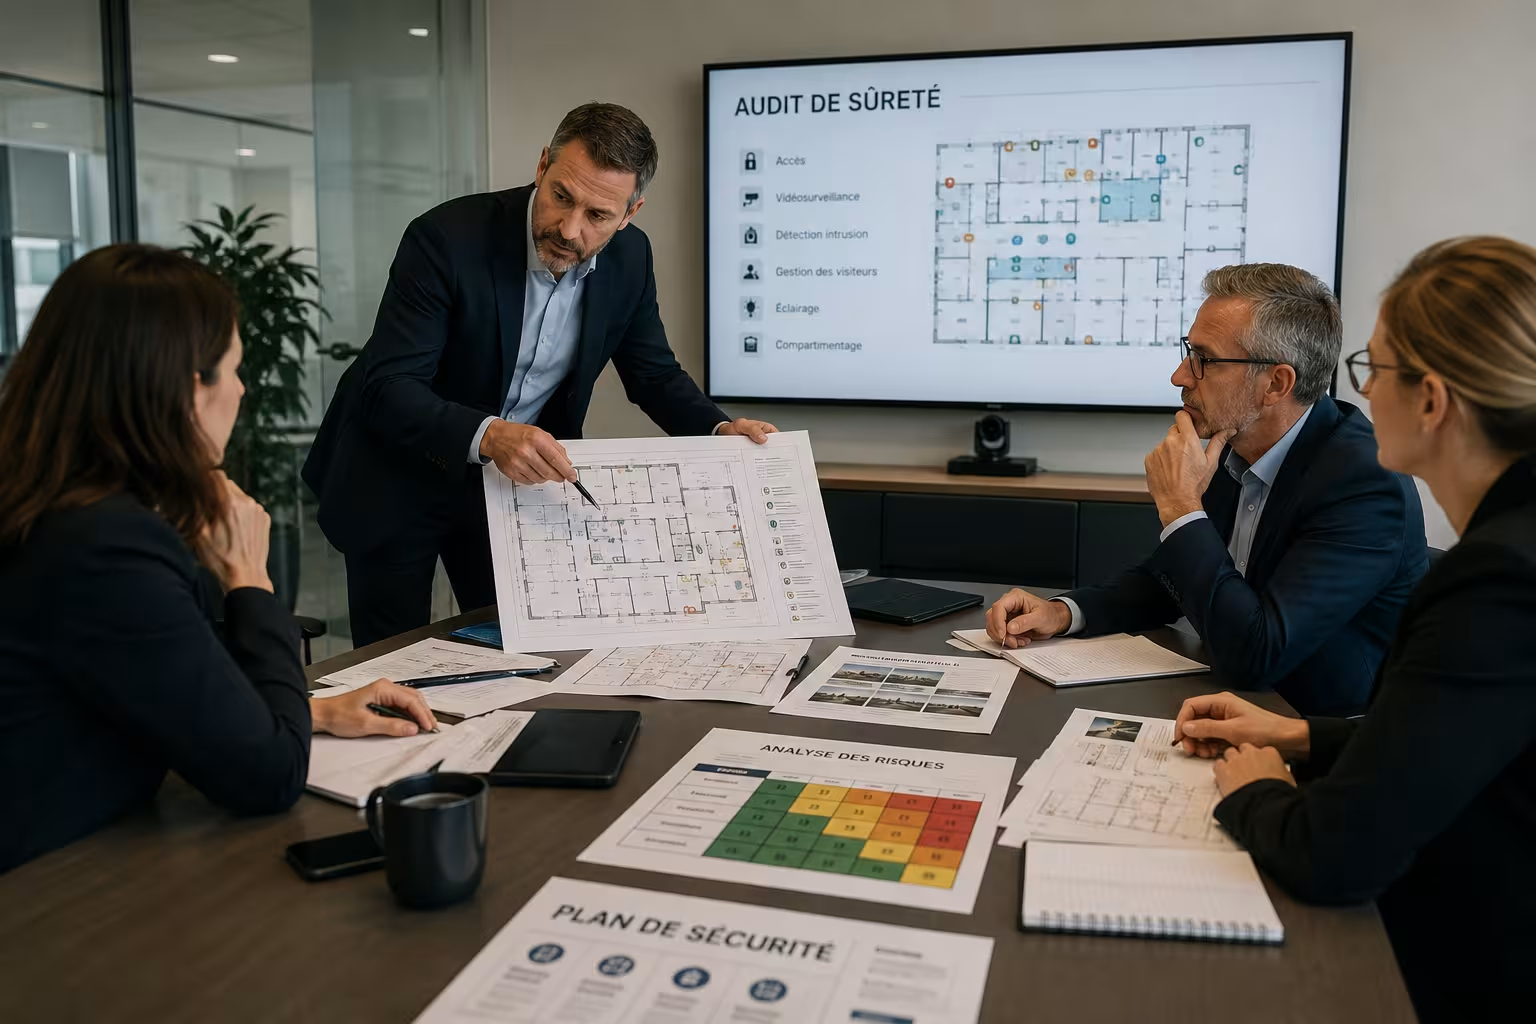
Een beveiligingsaudit is een methodische evaluatie van alle beschermingsmaatregelen binnen een organisatie. De auditor onderzoekt welke maatregelen er zijn om bedrijfsmiddelen, personen en informatie te beschermen tegen kwaad opzet.

Zie het als een medische check-up voor uw beveiliging: een volledige diagnose die laat zien waar uw organisatie sterk staat en waar ze kwetsbaar is.
Beveiliging en veiligheid: een belangrijk verschil

Deze twee begrippen worden vaak door elkaar gehaald. Toch gaan ze over duidelijk verschillende situaties:

tick icon

Beveiliging

beschermt tegen opzettelijke handelingen: inbraak, diefstal, agressie, bedrijfsspionage en sabotage.

tick icon

Veiligheid

beschermt tegen onopzettelijke incidenten: brand, arbeidsongevallen en storingen.

Dit artikel gaat over beveiliging, en over hoe een audit het beveiligingsniveau grondig en objectief in kaart brengt.

Het doel: kwetsbaarheden opsporen om ze beter aan te pakken

Een beveiligingsaudit is geen zoektocht naar schuldigen. Het doel is een objectieve en onpartijdige stand van zaken op te maken en concrete maatregelen voor te stellen, gerangschikt volgens prioriteit. Kortom: vastgestelde kwetsbaarheden omzetten in verbeterpunten.

Audit de sûreté.png
Icon person.png

Stéphane Couturier, commercieel directeur van Scutum

“Bedrijven hebben vaak een beeld van hun beveiligingsniveau dat niet helemaal overeenkomt met de realiteit op het terrein. Onze rol is net om die kloof te dichten: zonder te oordelen, maar met een heldere blik. Die duidelijkheid stelt de directie in staat om beslissingen te nemen op basis van feiten in plaats van indrukken.”

Welke risico’s worden tijdens een audit onderzocht?

Elke onderneming heeft een uniek risicoprofiel. Een volledige beveiligingsaudit houdt rekening met alle mogelijke dreigingen, zowel van buitenaf als van binnenuit.

Building

Externe bedreigingen

• Inbraak en diefstal: onrechtmatige toegang tot gebouwen, diefstal van materiaal of voorraad.

• Vandalisme en beschadiging: schade aan infrastructuur en uitrusting.

• Bedrijfsspionage: et onderscheppen van strategische gegevens, octrooien of knowhow.

• Agressie: fysieke bedreigingen voor medewerkers of klanten.

Fingerprint

Interne bedreigingen

Deze risico’s worden vaak onderschat. Toch kunnen ze aanzienlijke en langdurige verliezen veroorzaken.


• Diefstal van goederen of gegevens door een medewerker.

• Interne fraude: verduistering, valsheid in geschrifte en misbruik van vertrouwen.

• Onrechtmatige toegang tot gevoelige zones of informatie.

• Sabotage of kwaadwilligheid door een ontevreden medewerker.

Hoe verloopt een beveiligingsaudit? Een grondige werkwijze

Een beveiligingsaudit gebeurt niet zomaar. Hij volgt een gestructureerd proces in vier stappen, dat zorgt voor een volledige diagnose en relevante aanbevelingen.

Audit de sécurité.png

Stap 1: De voorbereiding – documentanalyse

Nog voor ze ter plaatse komen, verzamelen en analyseren de auditors alle beschikbare informatie.

Ze baseren zich op de plannen van de gebouwen, de bestaande beveiligingsprocedures en de geschiedenis van eerdere incidenten. Tijdens een eerste gesprek met de betrokkenen wordt de precieze reikwijdte van de audit afgesproken.

Zo ligt er een stevige basis en kan het onderzoek ter plaatse gericht verlopen.

Stap 2: De evaluatie ter plaatse – de terreininspectie

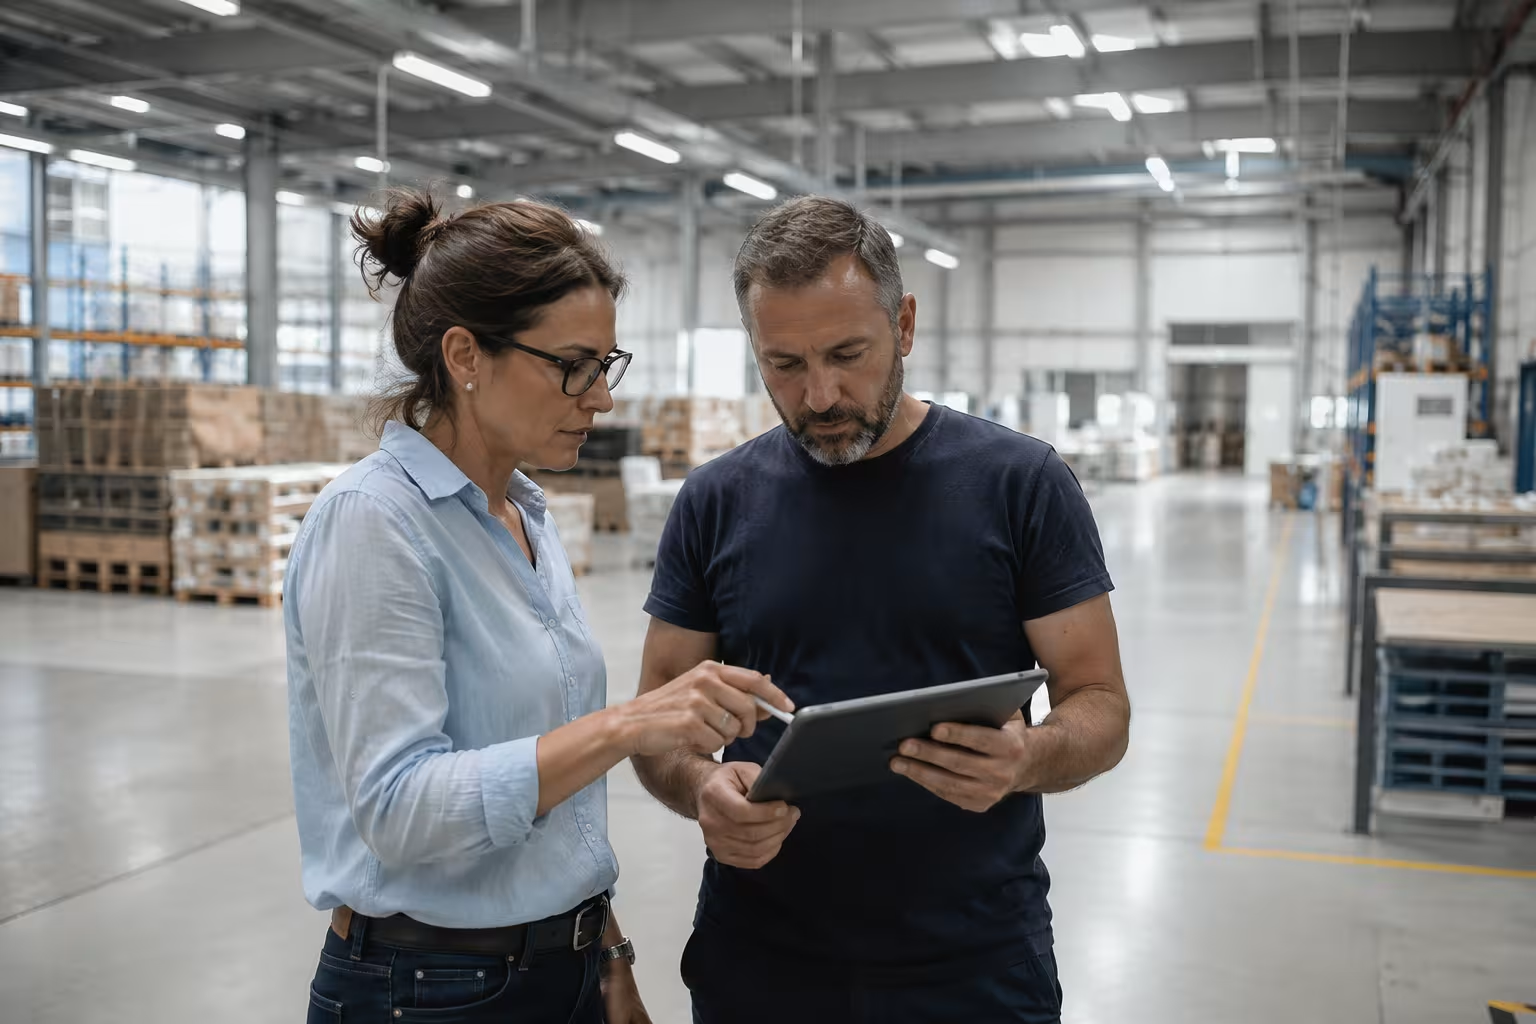
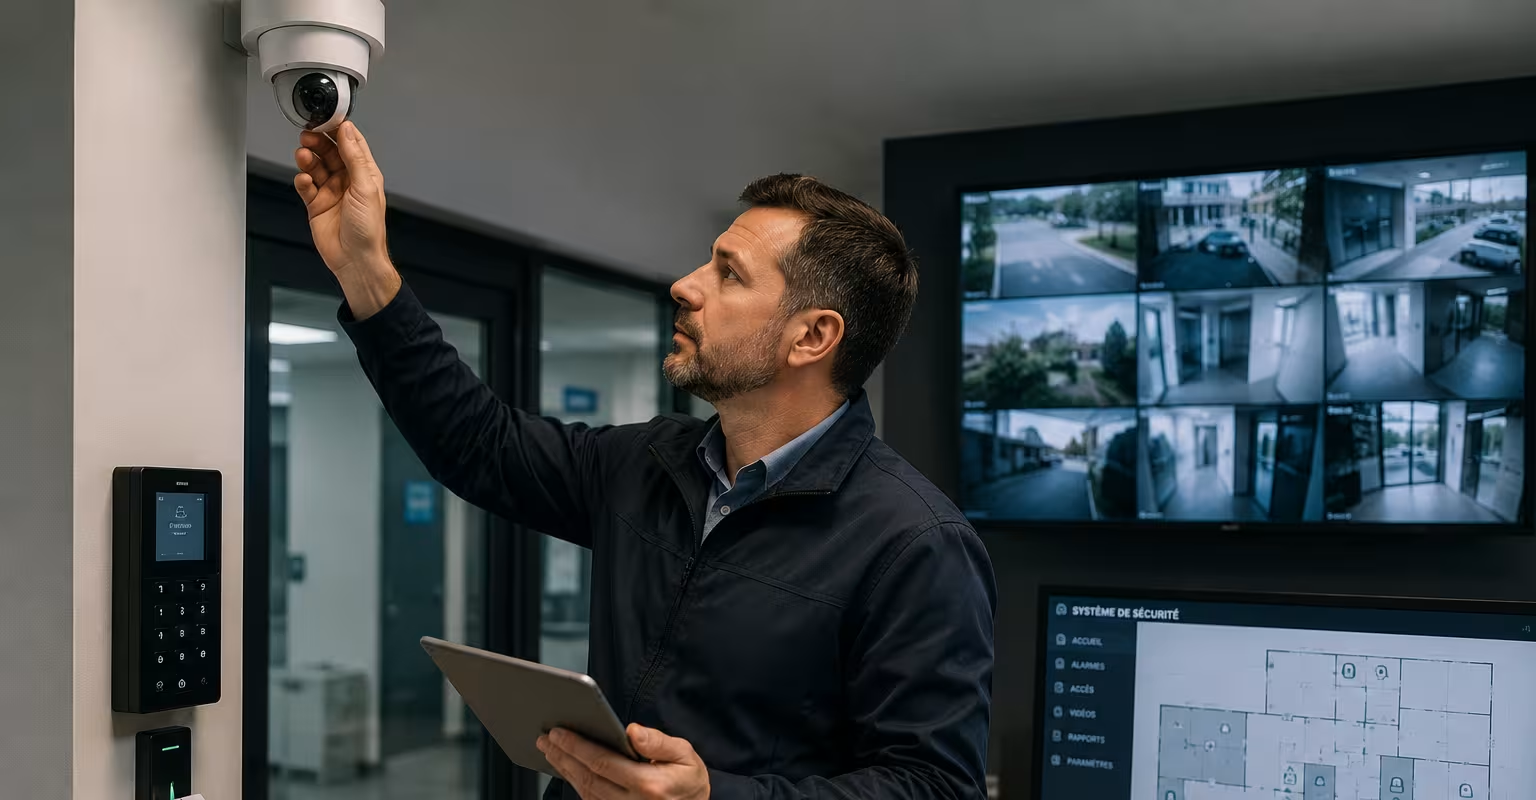
Dit is de kern van de audit. De auditors voeren een volledige fysieke en organisatorische inspectie uit:

  • Fysieke beveiliging: omheiningen, deuren, sloten, verlichting en toegangszones.

  • Technische systemen: camerabewaking, toegangscontrole en alarmsystemen.

  • Organisatie en procedures: beheer van bezoekers, sleutels, leveringen en badges.

  • Gesprekken met sleutelfiguren op verschillende niveaus in de organisatie.

Elk onderdeel wordt beoordeeld binnen de specifieke context van de onderneming: de sector, de grootte en de gevoelige activiteiten.

Audit de sûreté 2.png

Stap 3: De analyse en het opstellen van het rapport

Op basis van hun vaststellingen stellen de auditors een gestructureerd rapport op. Dat rapport geeft een overzicht van de sterke punten en de kwetsbaarheden, rangschikt de risico’s volgens hun waarschijnlijkheid en mogelijke impact, en schetst een helder en objectief beeld van het beveiligingsniveau van de onderneming. Het vormt de basis voor alle verdere beslissingen over beveiligingsmaatregelen.

Stap 4: Voorstelling van de resultaten en het actieplan

Een rapport alleen volstaat niet. De echte meerwaarde van de audit zit in de voorstelling van de resultaten. De bevindingen worden helder toegelicht aan de directie, samen met een actieplan met aanbevelingen, prioriteiten en een kostenraming. De voorgestelde maatregelen zijn ingedeeld volgens drie pijlers die elkaar aanvullen: menselijk, technisch en organisatorisch.

Formation Scutum
Icon person.png

Stéphane Couturier, commercieel directeur van Scutum

«Bij de voorstelling van de resultaten komt de audit echt tot leven: we lichten de bevindingen toe, leggen prioriteiten vast en beantwoorden vragen. Ook de begeleiding daarna is essentieel. Aanbevelingen uitvoeren vraagt tijd en middelen, en soms moet er interne weerstand overwonnen worden. Onze meerwaarde stopt dus niet bij het afleveren van het rapport.»

Concrete voordelen: van audit naar concurrentievoordeel

Een beveiligingsaudit is geen kostenpost, maar een strategische investering die op korte, middellange en lange termijn renderet.

1 Uw bedrijfsmiddelen beschermen

De audit helpt in de eerste plaats om uw bedrijfsmiddelen te beschermen, door financiële verliezen door diefstal, beschadiging of bedrijfsonderbreking te beperken.

2 De veiligheid van uw medewerkers garanderen

De audit draagt ook bij aan de veiligheid van uw medewerkers. Een veilige werkomgeving versterkt het welzijn, het vertrouwen en de productiviteit van uw teams.

3 Uw beveiligingsbudget beter inzetten

Op budgettair vlak helpt de audit om gericht te investeren waar de risico’s echt liggen, zonder overbodige uitgaven.

4 Uw imago versterken

De audit heeft ook een positieve invloed op uw imago: hij toont aan klanten, partners, verzekeraars en toezichthouders dat uw onderneming beveiliging ernstig en professioneel aanpakt.

5 Gemoedsrust

Tot slot biedt de audit iets wat moeilijker te meten is, maar daarom niet minder waardevol: gemoedsrust. Met een duidelijk en gedocumenteerd beeld van uw beveiligingsniveau neemt u weloverwogen beslissingen, zonder te moeten improviseren.

Voor de algemeen directeur betekent dit risicobeheersing en bedrijfscontinuïteit. Voor de risk manager betekent het kostenbeheersing en naleving van de regels. Voor de beveiligingsverantwoordelijke betekent het een concreet actieplan en een deskundige partner aan zijn of haar zijde. Een beveiligingsaudit beantwoordt dus aan de noden van iedereen.

Femme qui sourit avec ses collègues pendant la formation DATI Connect

Lachende medewerkster met collega’s tijdens een opleiding.

Conclusie: maak van beveiliging een pijler van uw strategie

Risico’s verdwijnen niet vanzelf. Ze evolueren, verschuiven en worden steeds diverser. Bedrijven die ervoor kiezen om vooruit te kijken in plaats van af te wachten, nemen een belangrijke strategische beslissing.

Een beveiligingsaudit is het instrument dat dit mogelijk maakt. Hij zet onzekerheid om in duidelijkheid, en kwetsbaarheden in een concreet actieplan.

Laat het niet langer van het toeval afhangen hoe goed uw onderneming beschermd is. Neem contact op met de experts van SCUTUM voor een beveiligingsdiagnose op maat en begeleiding die afgestemd is op uw uitdagingen en uw omgeving.

FAQ: veelgestelde vragen over de beveiligingsaudit

Wanneer moet een onderneming een beveiligingsaudit overwegen?

Er zijn verschillende momenten waarop het zinvol is om een auditor in te schakelen:

  • Na een beveiligingsincident (diefstal, inbraak, fraude of een poging tot bedrijfsspionage), om te begrijpen wat er misliep en hoe u dat in de toekomst voorkomt.

  • Bij organisatorische veranderingen: de opening van een nieuwe vestiging, een groeiend personeelsbestand of een interne reorganisatie.

  • Preventief, om kwetsbaarheden op te sporen voor iemand er misbruik van maakt.

  • Op vraag van de wetgever, uw verzekeraar of vanuit strategische overwegingen.

Is een beveiligingsaudit geschikt voor alle sectoren?

Ja. Zodra er bedrijfsmiddelen, gegevens of mensen te beschermen zijn, kan een beveiligingsaudit nuttig zijn. Een audit is bijzonder geschikt voor industriële en logistieke sites, kantoren of gevoelige locaties. Maar ook kmo’s hebben er baat bij: zij zijn vaak kwetsbaarder voor organisatorische tekortkomingen dan grote bedrijven, net omdat ze minder middelen specifiek voor beveiliging hebben.

De aanbevelingen worden altijd afgestemd op de sector, de grootte en het risicoprofiel van de onderneming. Er bestaat geen standaardoplossing: elke diagnose is uniek.

Hoe bepaalt u welke maatregelen na een audit voorrang krijgen?

De prioriteiten worden bepaald op basis van twee criteria: hoe waarschijnlijk het is dat een risico zich voordoet, en welke impact het kan hebben op de bedrijfsactiviteiten.

Dringende maatregelen gaan over risico’s die de onderneming meteen in gevaar brengen. Die moeten eerst aangepakt worden, ongeacht de beperkingen.

Belangrijke maatregelen zijn niet meteen kritiek, maar worden op middellange termijn gepland, rekening houdend met het budget en de praktische haalbaarheid.

De regel is altijd: maatregelen die snel en sterk bijdragen aan minder risico krijgen voorrang, zodat er zo snel mogelijk concrete resultaten zijn.

Hoe meet u of de maatregelen na een audit werken?

De doeltreffendheid wordt na verloop van tijd gemeten aan de hand van duidelijke indicatoren:

  • Minder vastgestelde beveiligingsincidenten.

  • Opvolging van kernindicatoren: onrechtmatige toegangen, verliezen en vastgestelde afwijkingen.

  • Regelmatige opvolgingsaudits om het beveiligingsniveau opnieuw te evalueren.

  • Een geleidelijke verbetering van de algemene risicobeheersing.