Submitted by Justine.Pource… on
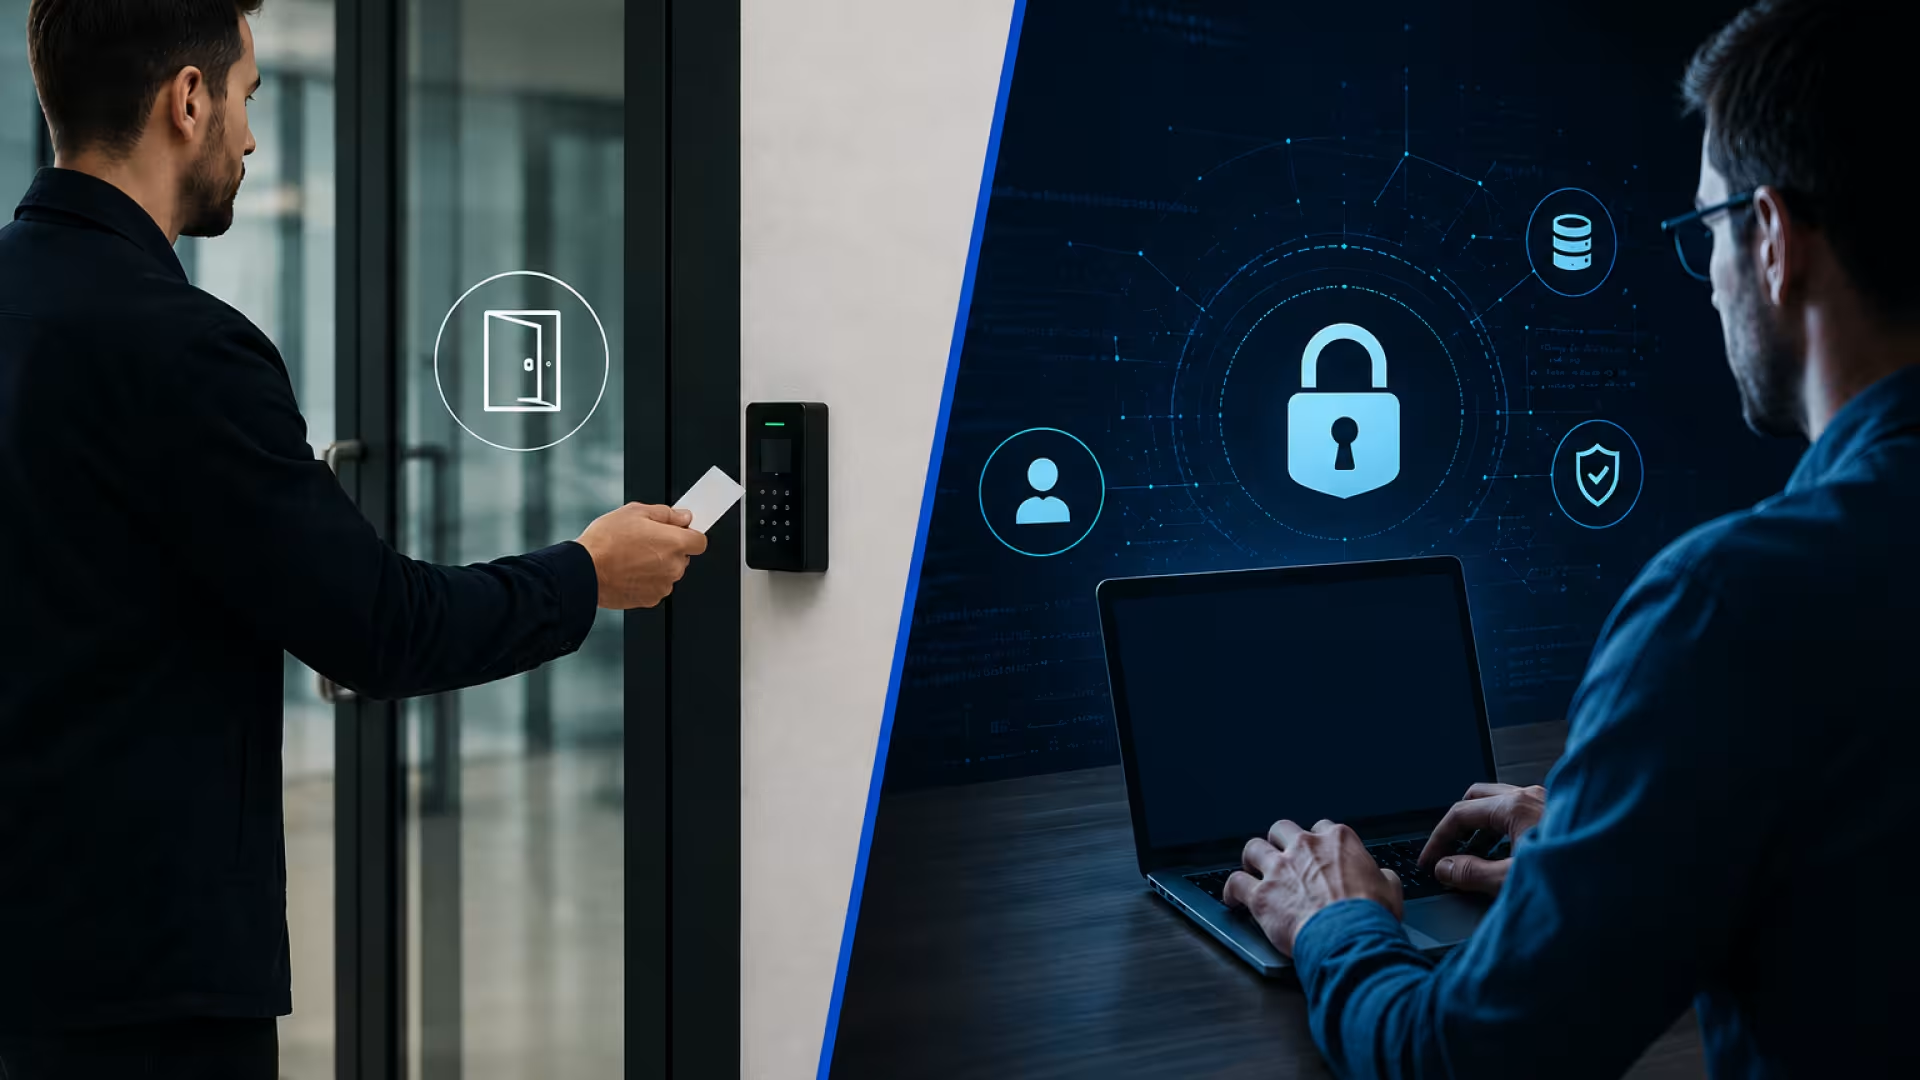
Comparaison entre le contrôle d'accès physique par badge et le contrôle d'accès logique sur ordinateur pour sécuriser les accès en entreprise.

Zugangskontrolle

published on 16/09/2026

Physische vs. logische Zutrittskontrolle: Was sind die Unterschiede und wie lassen sie sich vereinheitlichen?

Written by Nawres CHELBI

Die Sicherheit eines Unternehmens beruht auf dem Schutz seiner Gebäude und seiner Daten. Doch sind diese beiden Schutzbereiche tatsächlich voneinander getrennt?
Viele Unternehmen behandeln die physische Sicherheit (Ausweise, Drehkreuze, Kameras) und die logische Sicherheit (Passwörter, Firewalls, VPNs) weiterhin als zwei getrennte Welten, die von zwei Teams verwaltet werden, die nicht miteinander kommunizieren.
Das Ergebnis: Schwachstellen entstehen genau dort, wo diese beiden Bereiche aufeinandertreffen.
Jede umfassende Sicherheitsstrategie muss daher beide Ansätze verstehen und miteinander verbinden.

Was ist physische Zutrittskontrolle?

Die physische Zutrittskontrolle umfasst die Regulierung des Zugangs zu den physischen Bereichen eines Unternehmens, beispielsweise zu Gebäuden, Büros, Lagerhallen, Serverräumen und Parkplätzen.

Ihr Ziel ist einfach: Personen (Mitarbeiter, Besucher, Dienstleister), materielle Güter (Arbeitsplätze, Maschinen, Lagerbestände) und kritische Infrastrukturen zu schützen und gleichzeitig Einbrüche, Diebstahl und Vandalismus zu verhindern.
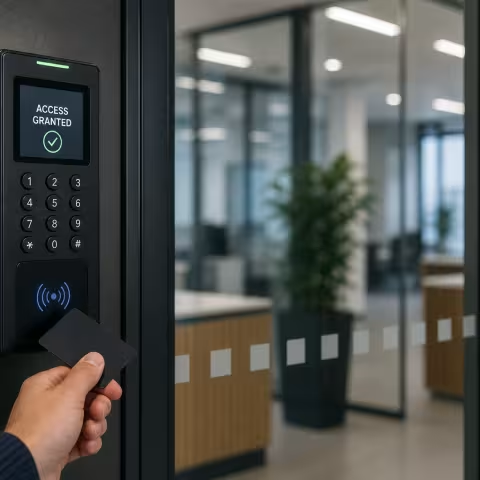
Access Control

In der Praxis kann dies ganz unterschiedliche konkrete Formen annehmen:

  • mechanische und elektronische Schlösser;
  • RFID- oder NFC-Ausweise zur Kontrolle des Zutritts;
  • Drehkreuze und Sicherheitsschleusen;
  • biometrische Verfahren (Fingerabdruck, Gesichtserkennung) für besonders sensible Bereiche;
  • Video-Gegensprechanlagen und je nach Standort der Einsatz von Sicherheitsmitarbeitern.

Diese Systeme beantworten eine einzige Frage: Wer darf sich zu einem bestimmten Zeitpunkt physisch an diesem Ort aufhalten?

Pictogramme d'ampoule noir

Gut zu wissen

Die physische Zutrittskontrolle beschränkt sich nicht auf Eingangstüren. Unternehmen können je nach Profil (Mitarbeiter, Besucher, Dienstleister), Uhrzeit oder sensiblen Bereichen unterschiedliche Berechtigungsstufen festlegen. So kann ein Mitarbeiter beispielsweise Zugang zu seinem Büro haben, ohne einen Serverraum oder Technikraum betreten zu dürfen.

Was ist logische Zutrittskontrolle?

Die logische Zutrittskontrolle bzw. IT-Zugriffskontrolle dient dazu, den Zugriff auf digitale Ressourcen wie Daten, Anwendungen, Systeme und Netzwerke zu beschränken.

Sie verfolgt ein anderes, aber ebenso wichtiges Ziel: die Vertraulichkeit, Integrität und Verfügbarkeit von Informationen zu gewährleisten – das, was Experten als CIA-Triade bezeichnen. Konkret geht es darum, unbefugten Zugriff, Datenlecks und Cyberangriffe zu verhindern.

Scutum nos solutions

Zu den gängigsten technischen Komponenten gehören:

  • Benutzerkennungen und Passwörter;
  • starke oder Multi-Faktor-Authentifizierung (MFA/2FA);
  • eine detaillierte Verwaltung von Zugriffsrechten und Berechtigungen (Access Control Lists bzw. ACLs);
  • virtuelle private Netzwerke (VPNs);
  • digitale Zertifikate.

Hier lautet die Frage nicht mehr „Wer darf dieses Gebäude betreten?“, sondern „Wer darf diese Daten einsehen, ändern oder löschen?“.

Pictogramme d'ampoule noir

Gut zu wissen

Die logische Zutrittskontrolle beschränkt sich nicht auf die Authentifizierung. Nicht alle Benutzer benötigen dieselben Zugriffsrechte. Ein Mitarbeiter, ein Dienstleister oder ein Systemadministrator sollten nicht auf dieselben Informationen zugreifen oder diese ändern können. Durch die Anpassung der Berechtigungen an die jeweiligen Profile lassen sich die Risiken von Datenlecks oder Bedienfehlern erheblich reduzieren.

Analysekriterium Physische Zutrittskontrolle Logische Zutrittskontrolle
Schutzgegenstand Orte, materielle Güter, physische Infrastrukturen und Personen. Daten, Anwendungen, Netzwerke und Informationssysteme.
Art der Bedrohungen Einbruch, Diebstahl von Ausrüstung, Vandalismus, Übergriffe, Industriespionage vor Ort. Hacking, Phishing, Ransomware, Diebstahl von Zugangsdaten, Malware.
Anwendungsbereich Die physische Welt (Gebäude, Serverräume, Lagerbereiche, Parkplätze). Die digitale Welt (Software, Datenbanken, Cloud-Umgebungen, VPNs).
Beispiele für Schutzbarrieren Sicherheitstüren, Sicherheitsschleusen, Drehkreuze, Zäune. Firewalls, Intrusion-Detection-Systeme (IDS), Antivirenprogramme.
Authentifizierungsmethoden RFID-Ausweise, mechanische Schlüssel, biometrische Lesegeräte (Fingerabdruck, Gesicht). Passwörter, Multi-Faktor-Authentifizierung (MFA), digitale Zertifikate.
Folgen einer Schwachstelle Sachschäden, Gefährdung des Personals, Diebstahl von Geräten. Verlust von Kundendaten, Produktionsausfälle, behördliche Geldbußen (DSGVO).

Komplementarität: Warum kann das eine nicht ohne das andere auskommen?

Um diese Komplementarität besser zu veranschaulichen, betrachten wir zwei Szenarien.

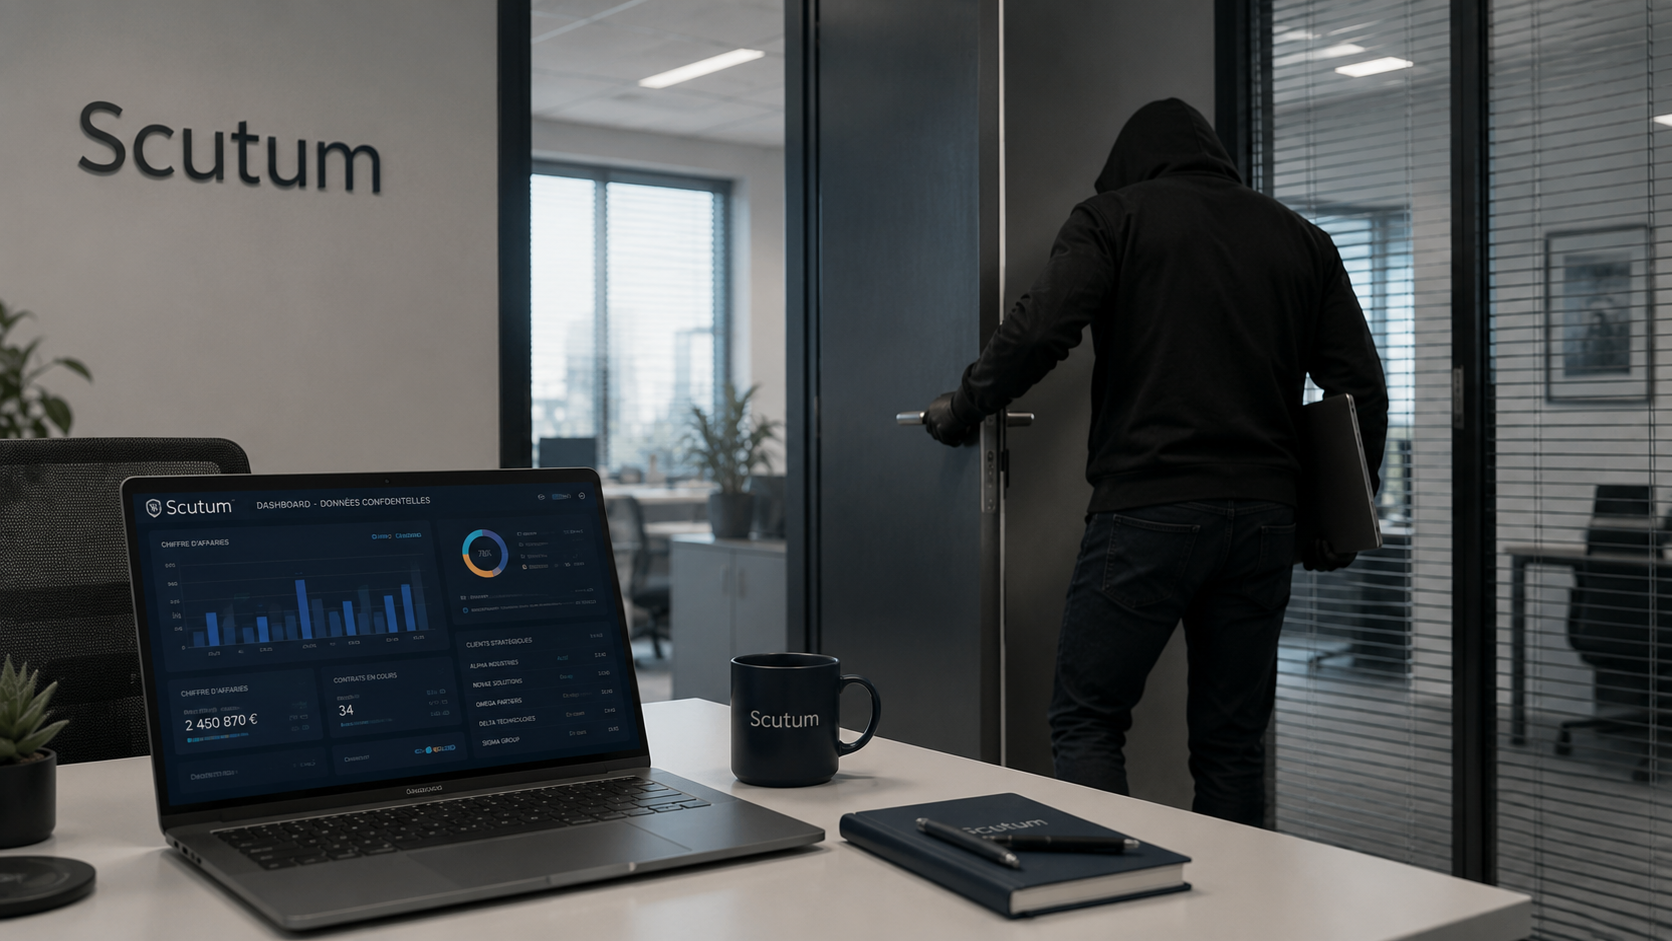
Szenario 1. Ein Dieb stiehlt einen nicht verschlüsselten Laptop, der in einem unverschlossenen Büro zurückgelassen wurde. Die Schwachstelle ist zunächst physischer Natur (eine nicht ordnungsgemäß verschlossene Tür), führt aber unmittelbar zu einer logischen Schwachstelle (Zugriff auf die Unternehmensdaten).

Intrusion dans un bureau d'entreprise avec un individu non autorisé quittant les lieux avec un ordinateur portable laissé sans surveillance.


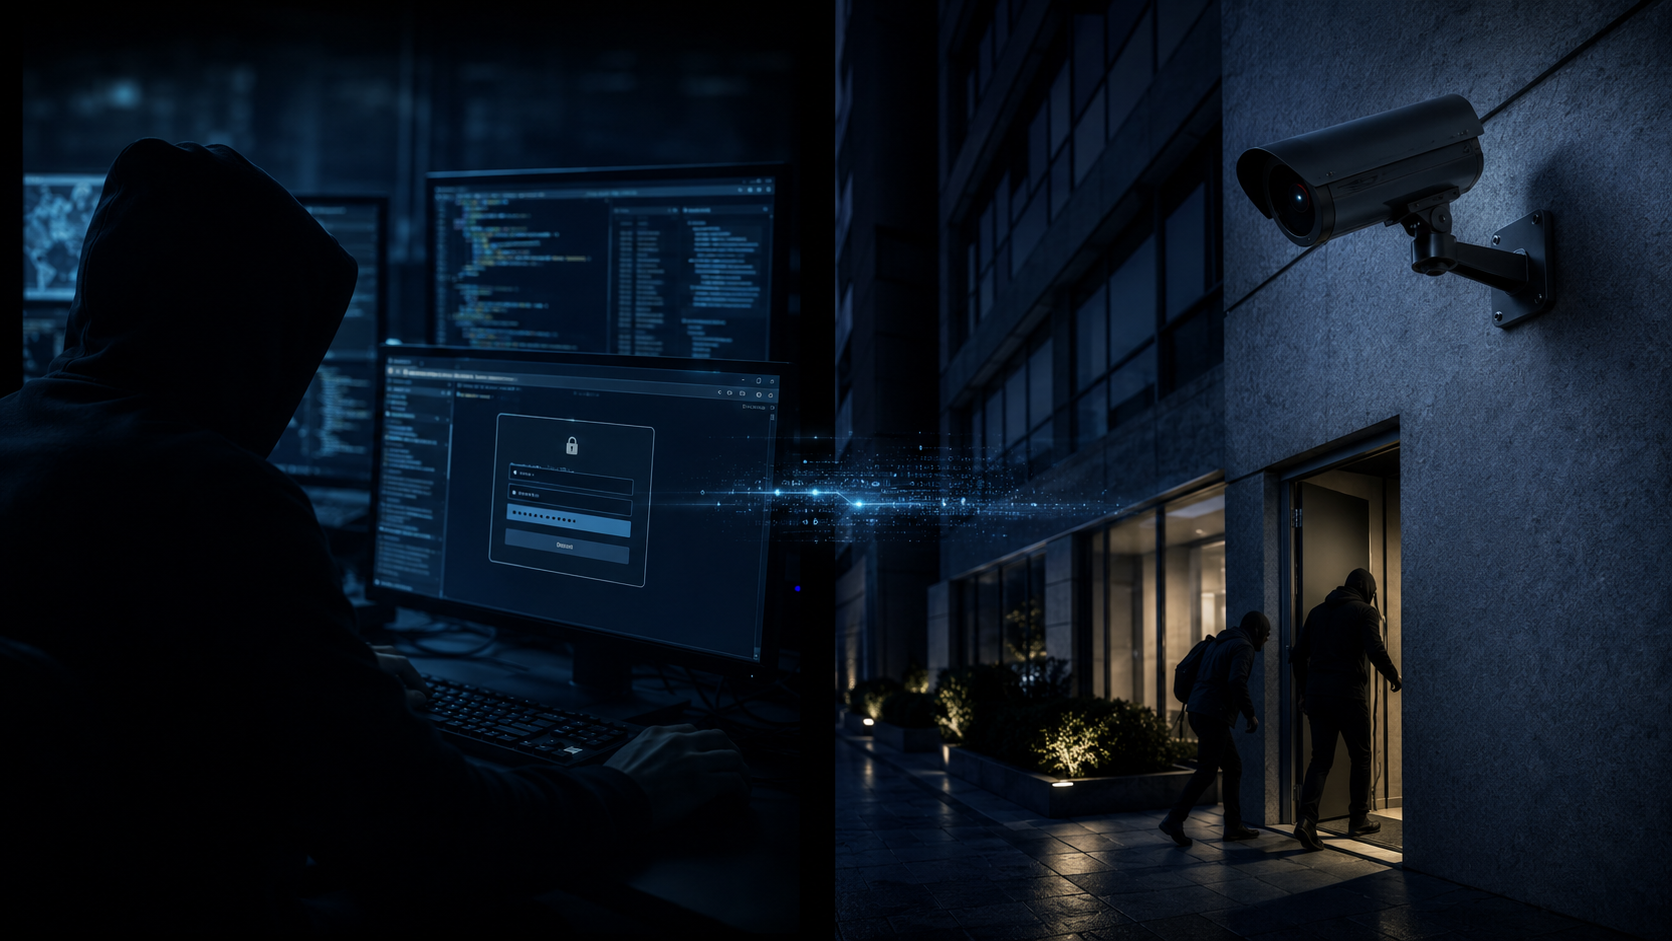
Szenario 2. Ein Hacker stiehlt die Zugangsdaten eines Systemadministrators. Von seinem Computer aus deaktiviert er aus der Ferne die Überwachungskameras, bevor ein Team in das Gelände eindringt. Die Schwachstelle ist zunächst logisch (kompromittierte Administrator-Zugangsdaten), führt aber zu einer physischen Schwachstelle (ein Einbruch in die Räumlichkeiten wird durch die Deaktivierung des Videoüberwachungssystems ermöglicht).

Cyberattaque compromettant un système informatique et permettant une intrusion physique dans un bâtiment d'entreprise après la désactivation de la vidéosurveillance.


In beiden Fällen genügt eine einzige Schwachstelle, um das gesamte Sicherheitssystem zu gefährden.

Pictogramme utilisateur

Aymeric Tissot-Favre, Manager Cyber by Scutum

Ein starkes Passwort reicht nicht mehr aus. Heute nutzen die meisten Angriffe kompromittierte oder gestohlene Zugangsdaten aus. Die Kombination einer Multi-Faktor-Authentifizierung (MFA) mit einer konsequenten Verwaltung der Zugriffsrechte ist daher eine unverzichtbare Best Practice, um Risiken zu begrenzen.

Auf dem Weg zu einer einheitlichen Sicherheit: die Konvergenz von physischer und logischer Sicherheit

Konvergenz bedeutet, physische und logische Sicherheitssysteme miteinander kommunizieren zu lassen, damit sie Informationen austauschen und miteinander verknüpfte Aktionen auslösen können, anstatt unabhängig voneinander zu funktionieren.

Die konkreten Vorteile eines solchen Ansatzes:

  • 360°-Transparenz: Ein aktivierter Ausweis für den Zutritt zum Gebäude kann mit einer Netzwerkverbindung abgeglichen werden und so sofort eine Unstimmigkeit aufdecken (Ausweis verwendet, aber keine Verbindung oder umgekehrt).
  • Automatisierte Reaktion auf Vorfälle: Ein als gestohlen gemeldeter Ausweis blockiert sofort die entsprechenden logischen Zugriffsrechte des Benutzers, ohne dass auf einen manuellen Eingriff gewartet werden muss.
  • Zentralisiertes Management: Bei der Ankunft oder dem Ausscheiden eines Mitarbeiters werden alle Zugriffsrechte (physisch und logisch) in einem einzigen Vorgang erstellt oder entzogen, anstatt über zwei getrennte und häufig nicht synchronisierte Prozesse.
  • Einfachere Untersuchungen: Im Falle eines Vorfalls können die Protokolle der physischen und logischen Zugriffe miteinander abgeglichen werden, um wesentlich schneller ein vollständiges Szenario zu rekonstruieren, als wenn mit zwei getrennten Informationsquellen gearbeitet wird.

Eine wirksame Sicherheitsstrategie besteht nicht mehr darin, Gebäude und Informationssysteme getrennt voneinander zu schützen, sondern sie gemeinsam funktionieren zu lassen. Diese Konvergenz trägt dazu bei, Risiken zu reduzieren, Vorfälle besser zu erkennen und die Sicherheit des Unternehmens langfristig zu stärken.

Ist Ihre Sicherheitsstrategie wirklich ganzheitlich? Die Scutum-Experten können Sie bei der Prüfung Ihrer Systeme unterstützen.

équipe Scutum

FAQ: Häufig gestellte Fragen zur physischen und logischen Zutrittskontrolle

Warum kann ich mich nicht auf eine gute physische Sicherheit beschränken?

Ein gesicherter Serverraum ist nutzlos, wenn die Passwörter der Administratoren schwach sind: Die Tür ist verschlossen, aber der digitale Schlüssel ist für alle zugänglich. Moderne Bedrohungen (Phishing, Ransomware) umgehen physische Sicherheitsbarrieren vollständig.

Mit der zunehmenden Verbreitung von Homeoffice und Cloud-Diensten erfolgt der Zugriff auf Informationssysteme nicht mehr ausschließlich über die Räumlichkeiten des Unternehmens. Die Absicherung von Identitäten und Zugriffsrechten ist daher zu einer wichtigen Herausforderung geworden.

Was ist das größte Risiko, wenn einer der beiden Bereiche vernachlässigt wird?

Die Vernachlässigung der physischen Zutrittskontrolle setzt ein Unternehmen dem Risiko von Diebstahl, Industriespionage und Sabotage aus. Die Vernachlässigung der logischen Zutrittskontrolle kann zu Datenlecks, zur Stilllegung des Informationssystems durch Ransomware und zum Identitätsdiebstahl führen. In beiden Fällen sind die Auswirkungen vergleichbar: finanzielle Verluste, Reputationsschäden und Verstöße gegen regulatorische Anforderungen im Rahmen der DSGVO.

Wie kann ich mit der Vereinheitlichung der Zutrittskontrollen in meinem KMU beginnen?

Drei Schritte reichen aus, um den Prozess einzuleiten. Zunächst ein Audit: Erfassen Sie, wer physisch und digital auf welche Ressourcen zugreifen kann. Anschließend eine einheitliche Richtlinie für das Identitätsmanagement, möglichst mit Single Sign-On (SSO). Schließlich sollten Lösungen bevorzugt werden, die miteinander verbunden werden können – beispielsweise ein Zutrittssystem, das mit Active Directory kommuniziert, anstatt zwei voneinander unabhängige Tools einzusetzen.