Submitted by Justine.Pource… on
Une expert DATI qui forment les utilisateurs sur la réglementation PTI
published on 12/08/2026

Sicherheitsstrategie für Unternehmen: Risiken erkennen und Schutz planen

Written by Stéphane Couturier

Ein Sicherheitsvorfall kann für Unternehmen weitreichende Folgen haben: von Betriebsunterbrechungen und Datenverlust bis hin zu finanziellen Schäden und Reputationsverlust. In bestimmten Situationen kann auch die Sicherheit von Menschen gefährdet sein.


Viele Unternehmen konzentrieren sich bei der Absicherung vor allem auf die Cybersicherheit. Doch ein wirksames Sicherheitskonzept muss weitere Bereiche berücksichtigen, darunter den Schutz von Gebäuden und Anlagen, die Sicherheit der Beschäftigten sowie klare organisatorische Abläufe.


Eine ganzheitliche Sicherheitsstrategie verbindet diese Bereiche miteinander. Sie hilft Unternehmen, Risiken frühzeitig zu erkennen, geeignete Maßnahmen zu priorisieren und auf Sicherheitsvorfälle vorbereitet zu sein.


In diesem Leitfaden erfahren Sie, welche Bereiche eine umfassende Sicherheitsstrategie abdecken sollte und wie Sie diese in sieben Schritten entwickeln, umsetzen und kontinuierlich verbessern können.

Die vier Säulen einer ganzheitlichen Sicherheitsstrategie

Eine wirksame Sicherheitsstrategie berücksichtigt unterschiedliche Risiken und stimmt die erforderlichen Maßnahmen aufeinander ab. Dafür sollten Unternehmen vier zentrale Bereiche betrachten: physische und elektronische Sicherheit, Cybersicherheit, menschliche und organisatorische Sicherheit sowie Objektschutz und Gefahrenabwehr.

Live monitoring operator - 1

1. Physische und elektronische Sicherheit

Dieser Bereich umfasst Maßnahmen zum Schutz von Gebäuden, Anlagen, Betriebsgeländen und den darin befindlichen Personen und Sachwerten.

1 Zutrittskontrolle

Elektronische Zutrittssysteme, Ausweiskarten, Codes oder mobile Zugangslösungen regeln, wer bestimmte Bereiche betreten darf und zu welchen Zeiten. Entscheidend ist eine zuverlässige Verwaltung der Zutrittsberechtigungen.

2 Erkennung und Abschreckung

Einbruchmeldeanlagen und Videoüberwachung helfen dabei, unbefugten Zutritt und verdächtige Aktivitäten zu erkennen. Je nach technischer Ausstattung können intelligente Analysefunktionen die Auswertung unterstützen und sicherheitsrelevante Ereignisse schneller erkennbar machen.

3 Perimeterschutz

Zäune, Tore, Sicherheitsbeleuchtung und geeignete Detektionssysteme schützen die äußeren Grenzen eines Betriebsgeländes. Eine frühzeitige Erkennung unbefugter Zutrittsversuche kann dazu beitragen, weitere Sicherheitsmaßnahmen rechtzeitig einzuleiten.

2. Cybersicherheit

Cybersicherheit schützt digitale Informationen, IT-Systeme und vernetzte Anlagen vor unbefugtem Zugriff, Datenverlust und Cyberangriffen. Unternehmen sollten zunächst festlegen, welche Daten und Systeme für ihren Geschäftsbetrieb besonders wichtig sind.

1 Was muss geschützt werden?

Dazu gehören beispielsweise Kundendaten, vertrauliche Unternehmensinformationen, geistiges Eigentum, interne Kommunikationssysteme und digitale Produktionsanlagen.

2 Welche Bedrohungen bestehen?

Zu den häufigen Bedrohungen zählen Phishing, Schadsoftware, Erpressungstrojaner (Ransomware), Datendiebstahl und Angriffe auf die Verfügbarkeit von IT-Systemen, beispielsweise DDoS-Angriffe (Distributed Denial of Service).

3 Welche Maßnahmen sind sinnvoll?

Dazu gehören unter anderem aktuelle Sicherheitssoftware, Firewalls, Mehr-Faktor-Authentifizierung (MFA), geregelte Zugriffsrechte und regelmäßige Datensicherungen. Backups sollten so aufbewahrt werden, dass sie bei einem Cyberangriff möglichst nicht ebenfalls betroffen sind.

3. Menschliche und organisatorische Sicherheit

Technische Schutzmaßnahmen sind nur dann wirksam, wenn Beschäftigte die geltenden Sicherheitsregeln kennen und im Arbeitsalltag anwenden. Eine gelebte Sicherheitskultur ist deshalb ein wichtiger Bestandteil jeder Sicherheitsstrategie.

Zu den wesentlichen Maßnahmen gehören:

  • Schulungen und Sensibilisierung: Beschäftigte sollten regelmäßig über relevante Risiken informiert werden, beispielsweise über Phishing, Social Engineering und den sicheren Umgang mit vertraulichen Informationen.
  • Klare Verfahren: Geregelte Abläufe für den Empfang von Besuchern, den Umgang mit Fundsachen und die Vergabe von Zugriffsrechten helfen, Sicherheitslücken zu vermeiden.
  • Verwaltung von Berechtigungen: Beim Eintritt, bei einem Rollenwechsel und beim Ausscheiden von Beschäftigten müssen physische und digitale Zugriffsrechte angemessen eingerichtet, angepasst oder entzogen werden.
  • Einbindung der Führungskräfte: Führungskräfte sollten Sicherheitsregeln vorleben und deren Umsetzung im Unternehmen unterstützen.

4. Objektschutz und Gefahrenabwehr

Objektschutz und Gefahrenabwehr umfassen Maßnahmen, die Menschen, Gebäude und betriebliche Abläufe vor vorsätzlichen Bedrohungen und anderen kritischen Ereignissen schützen. Dazu gehören sowohl vorbeugende Maßnahmen als auch die Vorbereitung auf Notfälle.

1 Schutz von Personen

Dazu zählen der Umgang mit Bedrohungs- und Konfliktsituationen, geeignete Schutzmaßnahmen für allein arbeitende Personen sowie Sicherheitskonzepte für Veranstaltungen.

2 Krisenmanagement

Unternehmen sollten klare Abläufe für unterschiedliche Notfälle festlegen. Dazu gehören beispielsweise Evakuierungspläne, Verfahren bei unbefugtem Eindringen und Regelungen zur Alarmierung der zuständigen Einsatzkräfte.

3 Schutz sensibler Unternehmenswerte

Je nach Unternehmen können auch Sicherheitsmaßnahmen für Geschäftsreisen, der Schutz vertraulicher Informationen und die Prävention von Industriespionage oder internem Diebstahl relevant sein.

Die eigene Sicherheitsstrategie in sieben Schritten aufbauen

Eine wirksame Sicherheitsstrategie entsteht nicht von heute auf morgen. Sie erfordert eine systematische Analyse der Risiken, klare Ziele und die Umsetzung geeigneter Maßnahmen. 

Die folgenden sieben Schritte zeigen, wie Unternehmen ihre Sicherheitsstrategie entwickeln, umsetzen und kontinuierlich verbessern können.

Schritt 1: Bestehende Maßnahmen überprüfen und Risiken analysieren

Bevor neue Sicherheitsmaßnahmen eingeführt werden, sollten Unternehmen zunächst ihre aktuelle Situation bewerten. Ein Sicherheitsaudit hilft dabei, drei zentrale Fragen zu beantworten:

  • Was möchten wir schützen? Dazu gehören beispielsweise Gebäude, Anlagen, Warenbestände, vertrauliche Informationen und die Sicherheit der Beschäftigten.
  • Wo bestehen Schwachstellen? Untersucht werden unter anderem Zugänge, technische Systeme, betriebliche Abläufe und bestehende Schutzmaßnahmen.
  • Welche Bedrohungen sind relevant? Dazu zählen beispielsweise Einbruch, Diebstahl, Cyberangriffe, technische Störungen und andere Ereignisse, die den Geschäftsbetrieb beeinträchtigen können.
Audit de sécurité.png

Anschließend werden die ermittelten Risiken anhand ihrer Eintrittswahrscheinlichkeit und der möglichen Auswirkungen bewertet. Dabei sollten finanzielle Schäden, Betriebsunterbrechungen, Auswirkungen auf Menschen und mögliche Reputationsschäden berücksichtigt werden.

Eine vollständige Analyse bezieht physische Werte, digitale Informationen und Systeme sowie die beteiligten Personen und betrieblichen Abläufe ein. So entsteht eine fundierte Grundlage für die weitere Planung.

Schritt 2: Klare Ziele definieren - die SMART-Methode

Nach der Risikoanalyse sollten Unternehmen konkrete Ziele für ihre Sicherheitsstrategie festlegen. Die SMART-Methode hilft dabei, Ziele so zu formulieren, dass sie nachvollziehbar und überprüfbar sind.

SMART steht für:

  • Spezifisch: Das Ziel beschreibt genau, was erreicht werden soll.
  • Messbar: Der Fortschritt lässt sich anhand geeigneter Kennzahlen überprüfen.
  • Attraktiv: Das Ziel wird von den Verantwortlichen mitgetragen.
  • Realistisch: Das Ziel ist mit den verfügbaren Ressourcen erreichbar.
  • Terminiert: Es gibt einen klaren Zeitrahmen.

Die konkreten Zielwerte sollten auf der Ausgangssituation, den ermittelten Risiken und den verfügbaren Ressourcen basieren.

So wird die Sicherheitsstrategie zu einem praktischen Steuerungsinstrument, mit dem sich Fortschritte nachvollziehen und Maßnahmen gezielt anpassen lassen.

Scutum nos solutions
Icon person.png

Stéphane Couturier, Vertriebsleiter von Scutum France

„Die stärksten Strategien, die wir begleiten, sind diejenigen, bei denen zunächst ein Geschäftsziel festgelegt wird, bevor die Technologie ausgewählt wird. Die Frage lautet nicht: ‚Welche Kamera sollen wir installieren?‘, sondern: ‚Welches Maß an Geschäftskontinuität wollen wir erreichen und welche Kosten eines vermiedenen Vorfalls können wir dadurch vermeiden?‘ Die Investition folgt dann einer klaren ROI-Logik.“

Schritt 3: Die Sicherheitsrichtlinie erstellen

Eine Sicherheitsrichtlinie legt fest, welche Regeln und Verantwortlichkeiten im Unternehmen gelten. Sie dient als gemeinsame Grundlage für die Umsetzung der Sicherheitsstrategie.

Sie sollte insbesondere folgende Punkte enthalten:

  • Sicherheitsregeln: Vorgaben für Zutritt, den Umgang mit technischen Systemen und den Schutz vertraulicher Informationen.
  • Rollen und Verantwortlichkeiten: Klare Zuständigkeiten für Geschäftsleitung, IT, Personal, Gebäudemanagement und weitere relevante Bereiche.
  • Interne Verfahren: Geregelte Abläufe für die Vergabe und den Entzug von Zugangsberechtigungen, die Bearbeitung von Sicherheitsvorfällen und die Wartung technischer Systeme.
  • Gesetzliche und regulatorische Anforderungen: Berücksichtigung der jeweils geltenden Vorgaben, beispielsweise zum Datenschutz, Arbeitsschutz und Brandschutz.

Die Sicherheitsrichtlinie sollte verständlich, für die betroffenen Beschäftigten zugänglich und bei wesentlichen Änderungen aktualisiert werden. So wissen alle Beteiligten, welche Regeln gelten und welche Aufgaben sie übernehmen.

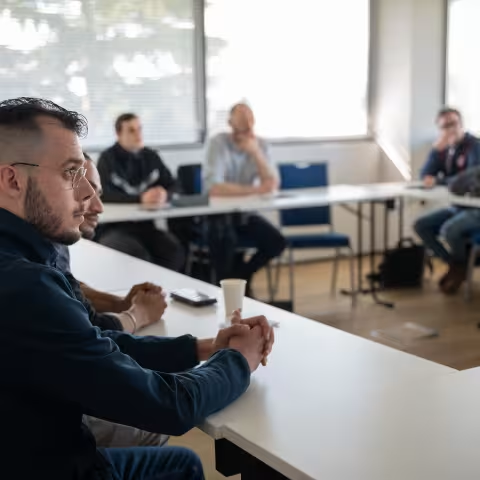
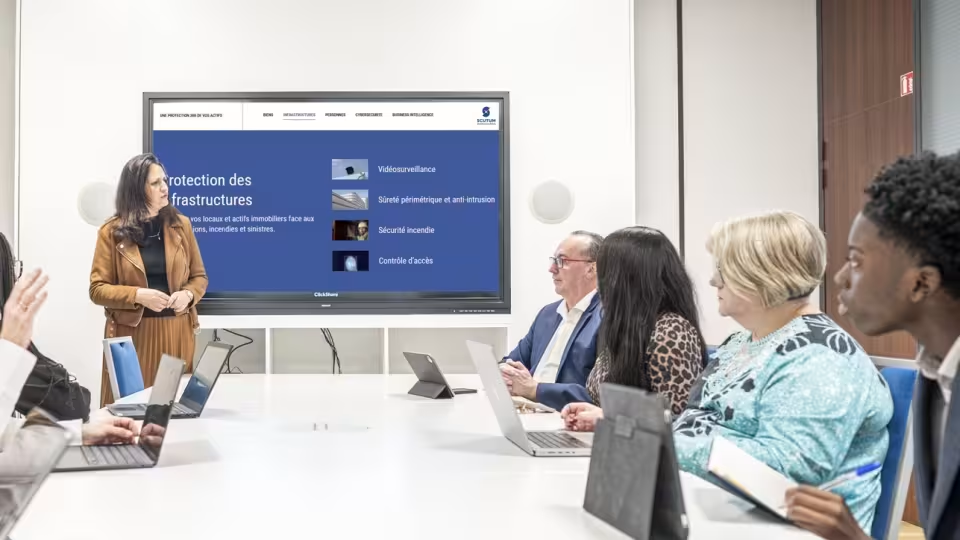
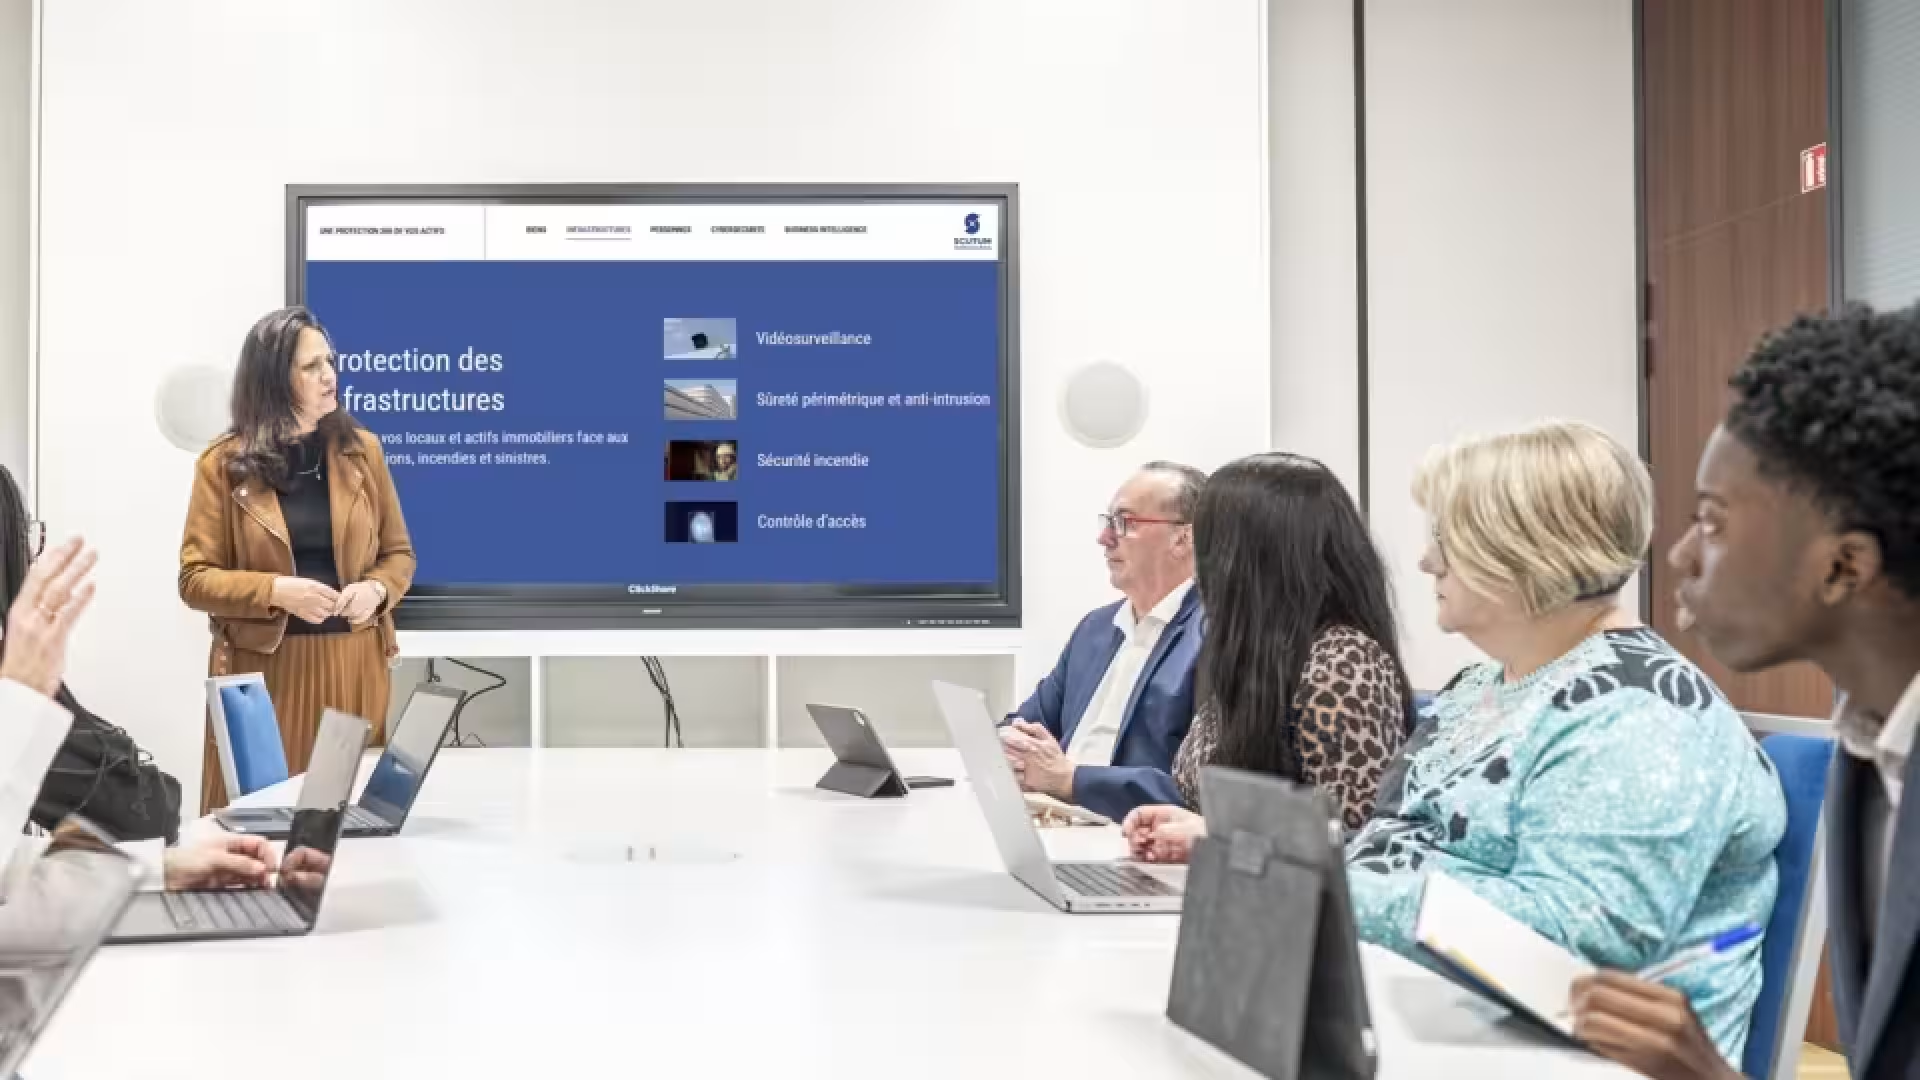
Des utilisateurs concentrées pendant la formation PTI-DATI

Schritt 4: Geeignete Schutzmaßnahmen umsetzen

Auf Grundlage der Risikoanalyse und der festgelegten Ziele werden die passenden Maßnahmen ausgewählt und umgesetzt. Dazu können technische Lösungen wie Zutrittskontrolle, Videoüberwachung, Einbruchmeldetechnik und Cybersicherheitsmaßnahmen gehören.

Ebenso wichtig sind klare organisatorische Abläufe, beispielsweise für die Alarmbearbeitung, die Besucherregistrierung und das Verhalten bei Sicherheitsvorfällen.

Technik und Organisation müssen aufeinander abgestimmt sein. Ein modernes Alarmsystem bietet beispielsweise nur dann einen wirksamen Nutzen, wenn eingehende Meldungen zuverlässig bearbeitet werden und klar geregelt ist, welche Maßnahmen anschließend einzuleiten sind.

Bei der Umsetzung sollten Unternehmen nach Dringlichkeit priorisieren. Besonders kritische Risiken werden zuerst behandelt. Weitere Maßnahmen können schrittweise folgen, sofern dadurch keine notwendigen Schutzmaßnahmen aufgeschoben werden.
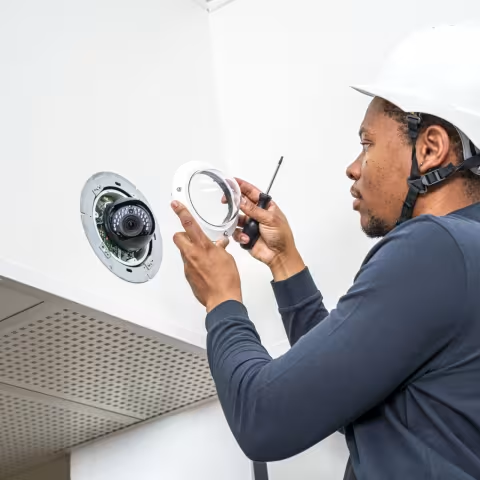
Scutum surveillance camera - tech 2

Schritt 5: Mitarbeitende schulen und einbinden

Eine Sicherheitsstrategie funktioniert nur dann im Alltag, wenn Beschäftigte die relevanten Risiken kennen und wissen, wie sie sich verhalten sollen. Regelmäßige Schulungen und eine verständliche Kommunikation tragen dazu bei, das Sicherheitsbewusstsein im Unternehmen zu stärken.

Zu den möglichen Maßnahmen gehören:

  • Sensibilisierung für Sicherheitsrisiken: Schulungen zu Phishing, Social Engineering, unbefugtem Zutritt und dem Umgang mit vertraulichen Informationen.
  • Praktische Übungen: Simulationen und Übungen, mit denen Beschäftigte das richtige Verhalten bei Sicherheitsvorfällen trainieren.
  • Klare Verhaltensregeln: Verständliche Vorgaben beispielsweise für Besucher, unbekannte Personen im Gebäude, verlorene Ausweise und verdächtige Aktivitäten.
  • Kontinuierliche Kommunikation: Regelmäßige Informationen und Erinnerungen, damit Sicherheitsregeln im Arbeitsalltag präsent bleiben. 

Sicherheitsbewusstsein entsteht nicht durch eine einmalige Schulung. Entscheidend ist, dass Beschäftigte regelmäßig informiert werden und die Regeln im Alltag nachvollziehbar und praktikabel sind.

Une expert DATI qui forment les utilisateurs sur la réglementation PTI

Schritt 6: Die Reaktion auf Sicherheitsvorfälle vorbereiten

Auch mit geeigneten Schutzmaßnahmen lassen sich nicht alle Sicherheitsvorfälle ausschließen. Deshalb müssen Unternehmen darauf vorbereitet sein, schnell und koordiniert zu reagieren.

Ein strukturiertes Notfall- und Krisenmanagement umfasst insbesondere:

  • Klare Alarmierungswege: Es muss festgelegt sein, wer einen Vorfall meldet, wer informiert wird und wie die zuständigen Stellen erreichbar sind.
  • Eindeutige Verantwortlichkeiten: Die Rollen bei der Entscheidungsfindung, der Koordination und der Durchführung von Maßnahmen müssen klar geregelt sein.
  • Festgelegte Sofortmaßnahmen: Dazu können das Absichern betroffener Bereiche, der Schutz von Personen, die Alarmierung von Rettungskräften und – soweit erforderlich und rechtlich zulässig – die Sicherung relevanter Informationen gehören.
  • Regelmäßige Übungen: Notfallpläne sollten praktisch erprobt und bei Bedarf angepasst werden.

Ein dokumentierter Plan allein reicht nicht aus. Erst durch klare Zuständigkeiten, geeignete Kommunikationswege und regelmäßige Übungen lässt sich überprüfen, ob die vorgesehenen Abläufe im Ernstfall funktionieren.

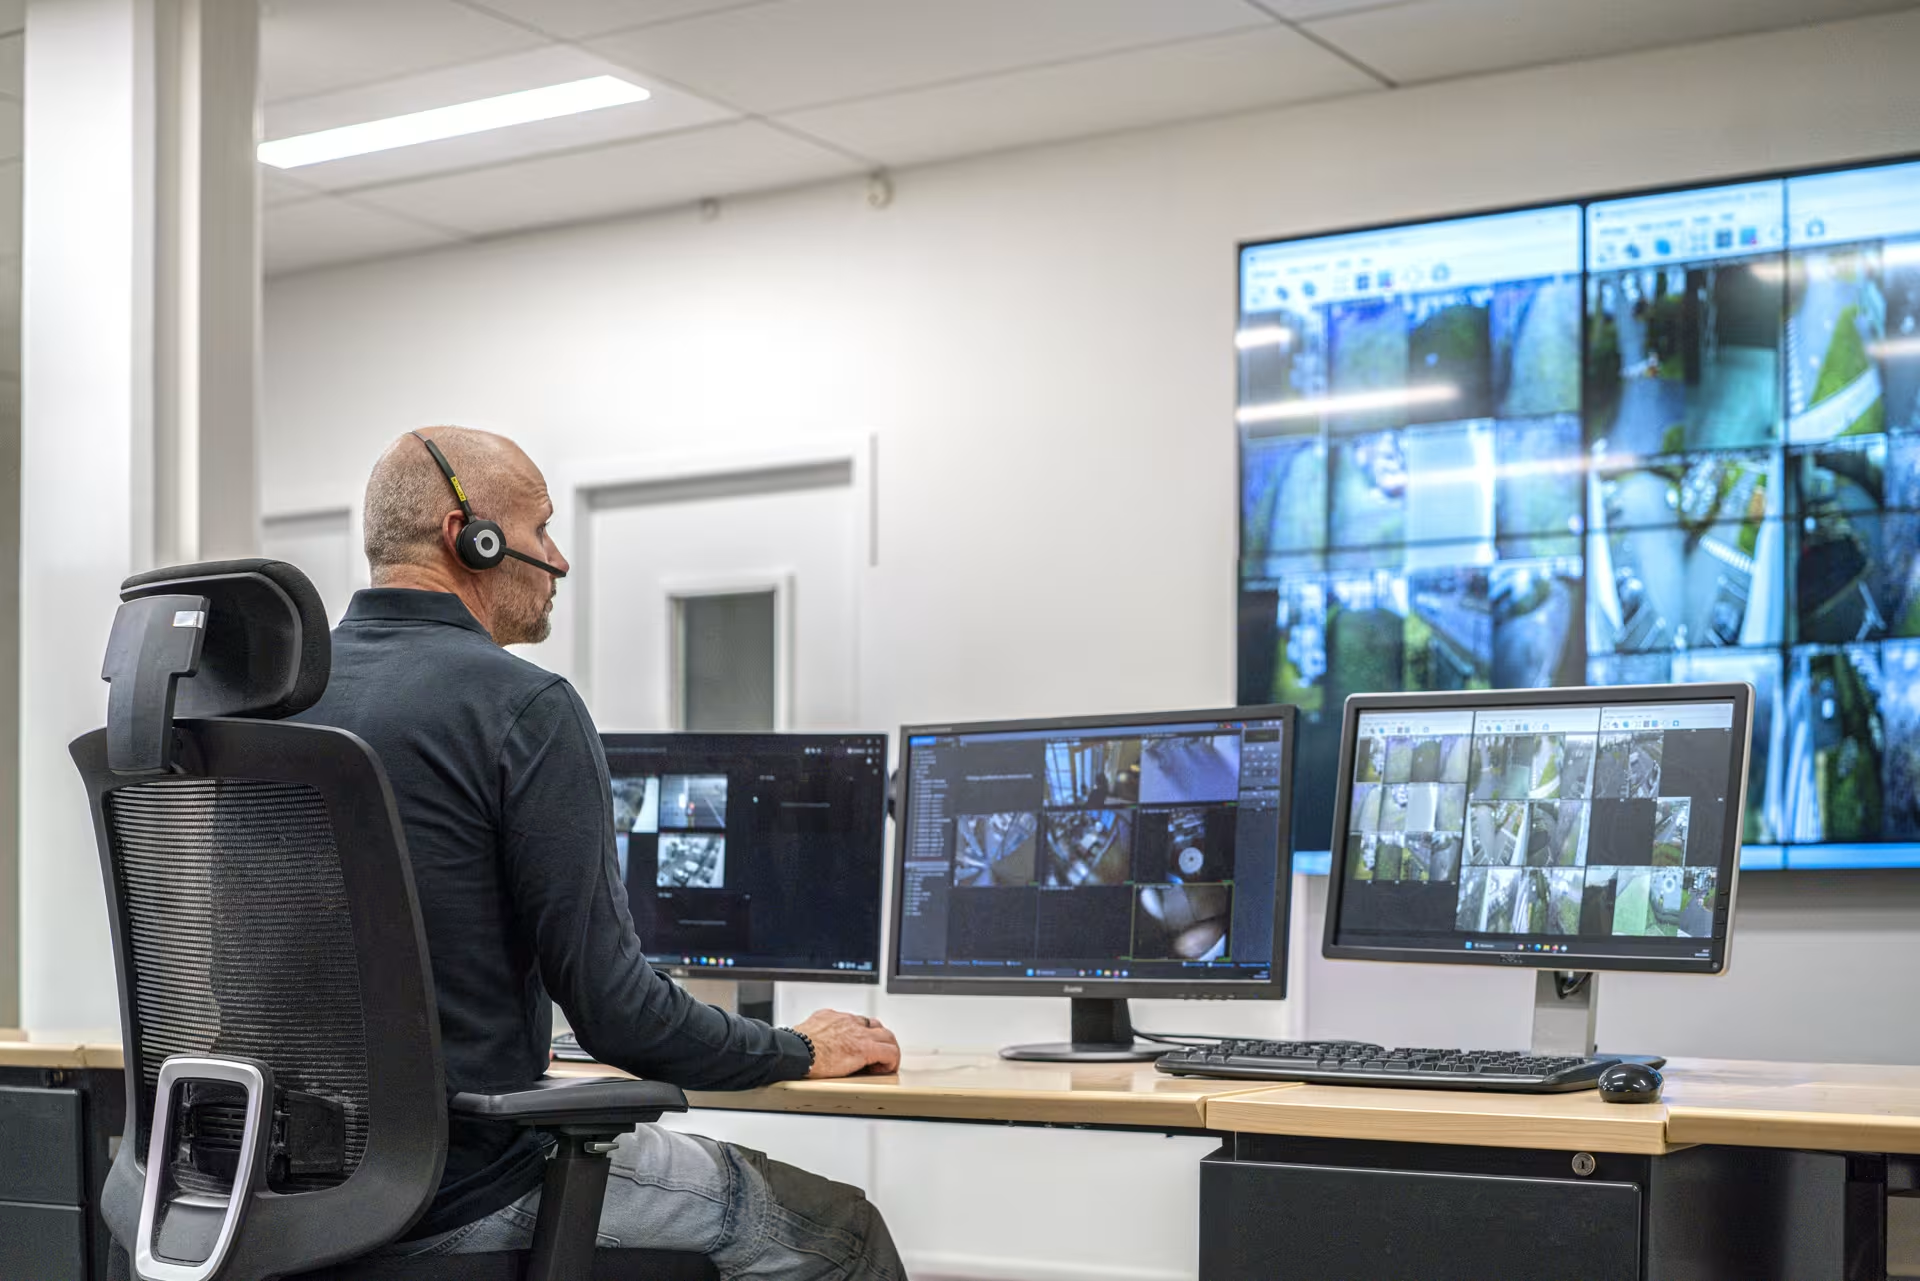
Opératrice et opérateur dans un centre de télésurveillance APSAD P5

Schritt 7: Kontinuierlich überwachen, messen und verbessern

Sicherheitsrisiken und betriebliche Anforderungen verändern sich im Laufe der Zeit. Deshalb sollte eine Sicherheitsstrategie regelmäßig überprüft und an neue Gegebenheiten angepasst werden.

Dazu gehören:

  • Regelmäßige Audits: Überprüfung der bestehenden Sicherheitsmaßnahmen und Identifizierung neuer Schwachstellen.
  • Analyse von Vorfällen: Auswertung vergangener Ereignisse, um Ursachen zu erkennen und Wiederholungen möglichst zu vermeiden.
  • Beobachtung neuer Risiken: Berücksichtigung neuer Bedrohungen, technischer Entwicklungen und Veränderungen im Unternehmen.
  • Überprüfung der Kennzahlen: Bewertung, ob die festgelegten Sicherheitsziele erreicht werden und die Maßnahmen die gewünschte Wirkung zeigen.

Eine erneute Bewertung ist insbesondere nach größeren Veränderungen sinnvoll, beispielsweise bei neuen Standorten, Umbauten, veränderten Betriebsabläufen oder schwerwiegenden Sicherheitsvorfällen.

Auch die Einbindung eines externen Sicherheitsexperten kann helfen, bestehende Maßnahmen aus einer unabhängigen Perspektive zu überprüfen und bislang übersehene Schwachstellen zu erkennen.

So wird die Sicherheitsstrategie zu einem kontinuierlichen Prozess, der sich an den tatsächlichen Risiken und Anforderungen des Unternehmens orientiert.

Fazit: Sicherheit als strategische Investition in die Zukunft

Unternehmenssicherheit ist niemals die Aufgabe eines einzigen Tools oder eines einzigen Dienstes. Sie ist ganzheitlich (vier untrennbare Säulen), kontinuierlich (sieben Schritte, die sich wiederholen und weiterentwickeln) und gemeinsam (jeder Mitarbeiter spielt eine Rolle). Vor allem verändert sich ihr Stellenwert: Sicherheit ist nicht länger nur ein Kostenfaktor, sondern eine Investition, die Geschäftskontinuität, Kundenvertrauen und den Wert des Unternehmens sichert.

Ist Ihre Sicherheitsstrategie den aktuellen Risiken gewachsen? Kontaktieren Sie unsere Experten und lassen Sie sich zu den Möglichkeiten für Ihr Unternehmen beraten.

Scutum technician with service van

FAQ: Häufig gestellte Fragen zur Sicherheitsstrategie für Unternehmen

Benötigt ein KMU wirklich eine formalisierte Sicherheitsstrategie?

Auch kleine und mittlere Unternehmen (KMU) können von einer strukturierten Sicherheitsstrategie profitieren. Einbrüche, Cyberangriffe, technische Störungen oder der Ausfall wichtiger Betriebsabläufe können Unternehmen jeder Größe treffen. Welche Risiken besonders relevant sind, hängt jedoch von der jeweiligen Branche und Unternehmenssituation ab.

Eine Sicherheitsstrategie hilft dabei,

  • wichtige Werte und kritische Geschäftsprozesse zu identifizieren;
  • relevante Risiken und Schwachstellen systematisch zu bewerten;
  • geeignete Schutzmaßnahmen zu priorisieren;
  • Zuständigkeiten und Abläufe für Sicherheitsvorfälle festzulegen.

Die Strategie muss dabei nicht umfangreich oder kompliziert sein. Entscheidend ist, dass sie zum Unternehmen passt, verständlich dokumentiert ist und regelmäßig überprüft wird.

Warum ist es wichtig, eine Sicherheitsstrategie umzusetzen?

Eine Sicherheitsstrategie hilft Unternehmen, Risiken nicht nur einzeln zu betrachten, sondern Maßnahmen aufeinander abzustimmen. Dadurch können Schwachstellen gezielter erkannt und Sicherheitsressourcen sinnvoll eingesetzt werden.

Die wichtigsten Vorteile sind:

  • Wichtige Werte schützen: Gebäude, Anlagen, Warenbestände, Daten und Beschäftigte werden bei der Planung berücksichtigt.
  • Folgen von Sicherheitsvorfällen begrenzen: Vorbereitete Abläufe können dazu beitragen, Betriebsunterbrechungen, finanzielle Schäden und Reputationsverluste zu reduzieren.
  • Maßnahmen koordinieren: Technische Systeme, organisatorische Regeln und personelle Sicherheitsleistungen werden aufeinander abgestimmt.
  • Vertrauen stärken: Ein nachvollziehbarer Umgang mit Sicherheitsrisiken kann das Vertrauen von Kunden, Geschäftspartnern und Beschäftigten unterstützen.

Eine Sicherheitsstrategie ersetzt keine einzelnen Schutzmaßnahmen. Sie schafft vielmehr den Rahmen, in dem diese geplant, umgesetzt und regelmäßig überprüft werden.

Wie sollten Sicherheitsrisiken priorisiert werden?

Sicherheitsrisiken sollten anhand ihrer Eintrittswahrscheinlichkeit und der möglichen Auswirkungen bewertet werden. Dabei ist insbesondere zu berücksichtigen, ob Menschen gefährdet, kritische Geschäftsprozesse unterbrochen oder erhebliche finanzielle Schäden verursacht werden könnten.

Bei der Priorisierung helfen folgende Schritte:

  • Kritische Werte identifizieren: Welche Gebäude, Systeme, Daten oder Geschäftsprozesse sind besonders wichtig?
  • Risiken bewerten: Wie wahrscheinlich ist ein Vorfall und welche Folgen könnte er haben?
  • Dringlichkeit bestimmen: Risiken mit potenziell schwerwiegenden Folgen sollten vorrangig behandelt werden.
  • Maßnahmen festlegen: Für jedes wesentliche Risiko sollten geeignete Maßnahmen, Verantwortlichkeiten und Fristen definiert werden.

Auch die verfügbaren Ressourcen müssen berücksichtigt werden. Notwendige Maßnahmen zur Abwehr unmittelbarer Gefahren dürfen jedoch nicht allein aus Kostengründen aufgeschoben werden.

Eine dokumentierte Risikobewertung schafft Transparenz und hilft, Entscheidungen nachvollziehbar zu treffen.

Wie oft sollte eine Sicherheitsstrategie aktualisiert werden?

Eine Sicherheitsstrategie sollte regelmäßig überprüft werden. Eine jährliche Überprüfung kann als sinnvoller Richtwert dienen. Wie häufig eine Aktualisierung erforderlich ist, hängt jedoch von den Risiken, der Branche und den betrieblichen Anforderungen ab.

Eine Überprüfung ist insbesondere sinnvoll:

  • Bei wesentlichen Veränderungen: beispielsweise bei neuen Standorten, Umbauten, neuen IT-Systemen oder veränderten Betriebsabläufen.
  • Nach Sicherheitsvorfällen: um Ursachen zu analysieren und erkannte Schwachstellen zu beheben.
  • Bei neuen Bedrohungen: wenn sich Risiken, Angriffsmethoden oder technische Rahmenbedingungen verändern.
  • Bei geänderten Anforderungen: wenn neue gesetzliche, behördliche oder vertragliche Vorgaben relevant werden.

Auch ohne konkreten Anlass sollten Unternehmen prüfen, ob ihre Schutzmaßnahmen weiterhin wirksam sind und zu ihrer aktuellen Situation passen.

Warum sollte ein externer Dienstleister bei der Entwicklung einer Sicherheitsstrategie unterstützen?

Ein externer Sicherheitsexperte kann Unternehmen dabei helfen, Risiken aus einer unabhängigen Perspektive zu bewerten und geeignete Maßnahmen abzuleiten. Besonders bei komplexen Sicherheitsanforderungen kann die zusätzliche Fachkompetenz hilfreich sein.

Die Zusammenarbeit bietet mehrere Vorteile:

  • Fachwissen bündeln: Unterschiedliche Bereiche wie physische Sicherheit, elektronische Sicherheitstechnik und organisatorischer Schutz können gemeinsam betrachtet werden.
  • Schwachstellen objektiv erkennen: Eine externe Analyse kann neue Perspektiven auf bestehende Abläufe und bisher übersehene Risiken eröffnen.
  • Maßnahmen gezielt priorisieren: Empfehlungen können an den tatsächlichen Risiken, den betrieblichen Anforderungen und den verfügbaren Ressourcen ausgerichtet werden.
  • Umsetzung unterstützen: Ein Dienstleister kann je nach Leistungsumfang bei der Auswahl, Einführung und Überprüfung geeigneter Sicherheitslösungen helfen.

Scutum unterstützt Unternehmen mit Sicherheitsanalysen sowie technischen und personellen Sicherheitslösungen. Welche Leistungen sinnvoll sind, hängt von der individuellen Situation und den Anforderungen des jeweiligen Unternehmens ab.

Werden Sie aktiv. Fordern Sie bei den SCUTUM-Teams Ihr Security-Maturity-Audit an und erhalten Sie eine konkrete Roadmap, um Ihre Strategie aufzubauen, zu stärken oder zu aktualisieren.