Submitted by Justine.Pource… on
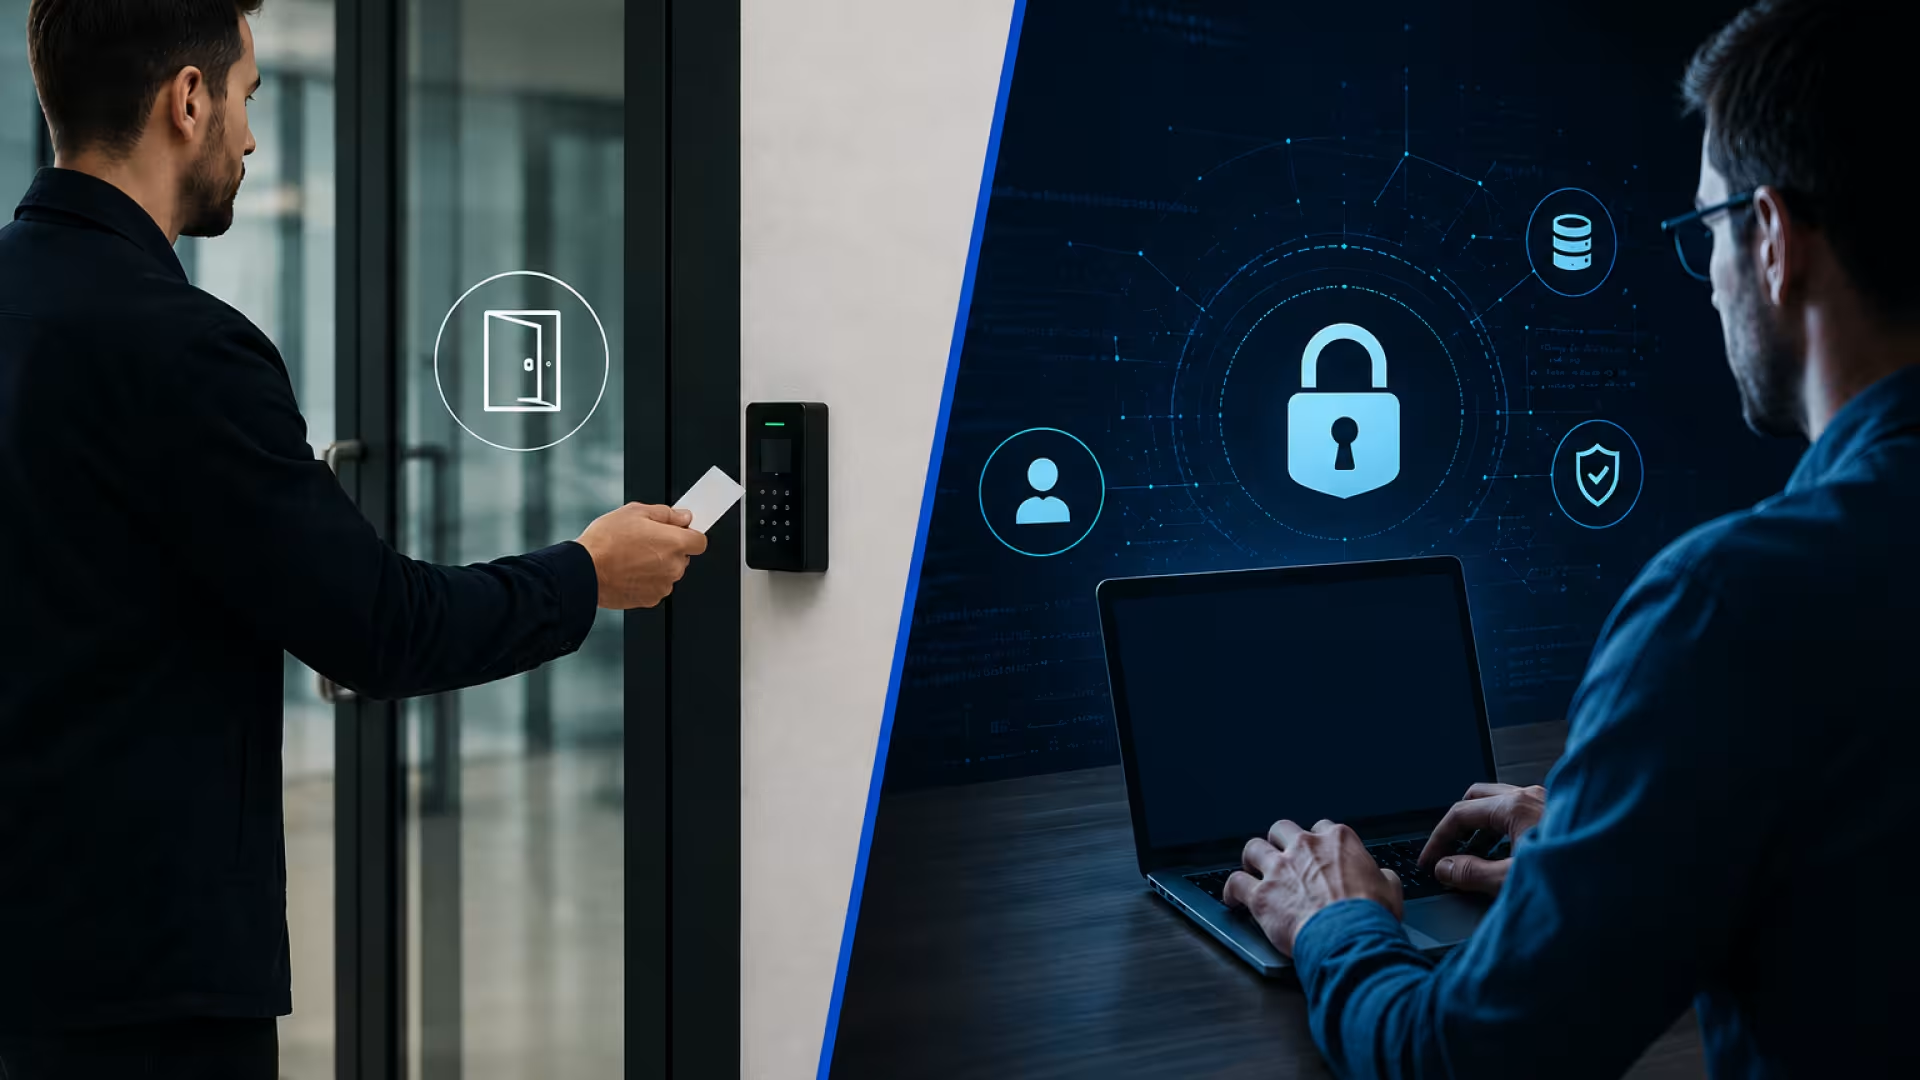
Comparaison entre le contrôle d'accès physique par badge et le contrôle d'accès logique sur ordinateur pour sécuriser les accès en entreprise.
published on 16/09/2026

Control d'accés físic vs. lògic: quines són les diferències i com unificar-los?

Written by Nawres CHELBI

La seguretat d'una empresa es basa en la protecció dels seus edificis i de les seves dades. Però aquestes dues barreres de protecció són realment independents?
Moltes organitzacions continuen tractant la seguretat física (targetes d'accés, torns, càmeres) i la seguretat lògica (contrasenyes, tallafocs, VPN) com dos mons separats, gestionats per dos equips que no es comuniquen entre si.
El resultat: apareixen vulnerabilitats just en el punt on aquests dos mons es troben.
Comprendre cada enfocament i aconseguir que tots dos es comuniquin és avui una necessitat per a qualsevol estratègia de seguretat integral.

Què és el control d'accés físic?

El control d'accés físic consisteix a regular l'accés als espais físics d'una organització, com ara edificis, oficines, magatzems, sales de servidors i aparcaments.

El seu objectiu és senzill: protegir les persones (empleats, visitants, proveïdors), els béns materials (llocs de treball, màquines, existències) i les infraestructures sensibles, alhora que es prevenen les intrusions, els robatoris i els actes de vandalisme.
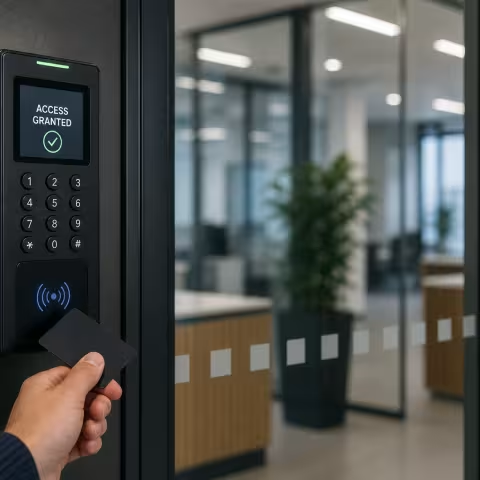
Access Control

A la pràctica, això pot adoptar formes molt concretes:

  • panys mecànics i electrònics;
  • targetes RFID o NFC per controlar les entrades;
  • torns i barreres de seguretat;
  • biometria (empremta dactilar, reconeixement facial) per a les zones més sensibles;
  • videoporters i, segons les instal·lacions, presència de vigilants de seguretat.

Aquests dispositius responen a una única pregunta: qui té dret a ser físicament en aquest lloc i en aquest moment concret?

Pictogramme d'ampoule noir

Cal saber-ho

El control d'accés físic no es limita a les portes d'entrada. Les empreses poden definir diferents nivells d'autorització segons els perfils (empleats, visitants, proveïdors), els horaris o les zones sensibles. Així, un empleat pot accedir a la seva oficina sense poder entrar en una sala de servidors o en un local tècnic.

Què és el control d'accés lògic?

El control d'accés lògic, o control d'accés informàtic, té com a objectiu restringir l'accés als recursos digitals, com ara dades, aplicacions, sistemes i xarxes.

Persegueix un objectiu diferent, però igual d'important: garantir la confidencialitat, la integritat i la disponibilitat de la informació, el que els experts anomenen la tríada CIA. Concretament, es tracta d'impedir els accessos no autoritzats, les filtracions de dades i els ciberatacs.

GettyImages-2152664008.jpg

Els components tècnics més habituals són:

  • identificadors i contrasenyes;
  • autenticació reforçada o multifactor (MFA/2FA);
  • gestió detallada dels drets i permisos (llistes de control d'accés o ACL);
  • xarxes privades virtuals (VPN);
  • certificats digitals.

Aquí, la pregunta ja no és «qui pot entrar en aquest edifici?», sinó «qui pot consultar, modificar o eliminar aquestes dades?».

Pictogramme d'ampoule noir

Cal saber-ho

El control d'accés lògic no es limita a l'autenticació. No tots els usuaris necessiten els mateixos drets d'accés. Un empleat, un proveïdor o un administrador de sistemes no han de poder consultar o modificar la mateixa informació. Adaptar les autoritzacions segons els perfils redueix considerablement els riscos de filtració de dades o d'errors de manipulació.

Criteri d'anàlisi Control d'accés físic Control d'accés lògic
Objecte de protecció Llocs, béns materials, infraestructures físiques i persones. Dades, aplicacions, xarxes i sistemes d'informació.
Naturalesa de les amenaces Intrusió, robatori de material, vandalisme, agressió, espionatge a les instal·lacions. Hacking, phishing, ransomware, robatori de credencials, malware.
Àmbit d'actuació El món físic (edificis, sales de servidors, zones d'emmagatzematge, aparcaments). El món digital (programari, bases de dades, entorns cloud, VPN).
Exemples de barreres Portes blindades, barreres de seguretat, torns, tanques. Tallafocs (firewalls), sistemes de detecció d'intrusions (IDS), antivirus.
Mitjans d'autenticació Targetes RFID, claus mecàniques, lectors biomètrics (empremta, rostre). Contrasenyes, autenticació multifactor (MFA), certificats digitals.
Conseqüència d'una vulnerabilitat Danys materials, posada en perill del personal, robatori d'equipament. Filtració de dades de clients, paralització de la producció, multes administratives (RGPD).

Complementarietat: per què l'un no pot funcionar sense l'altre?

Per visualitzar millor la seva complementarietat, vegem dos escenaris.

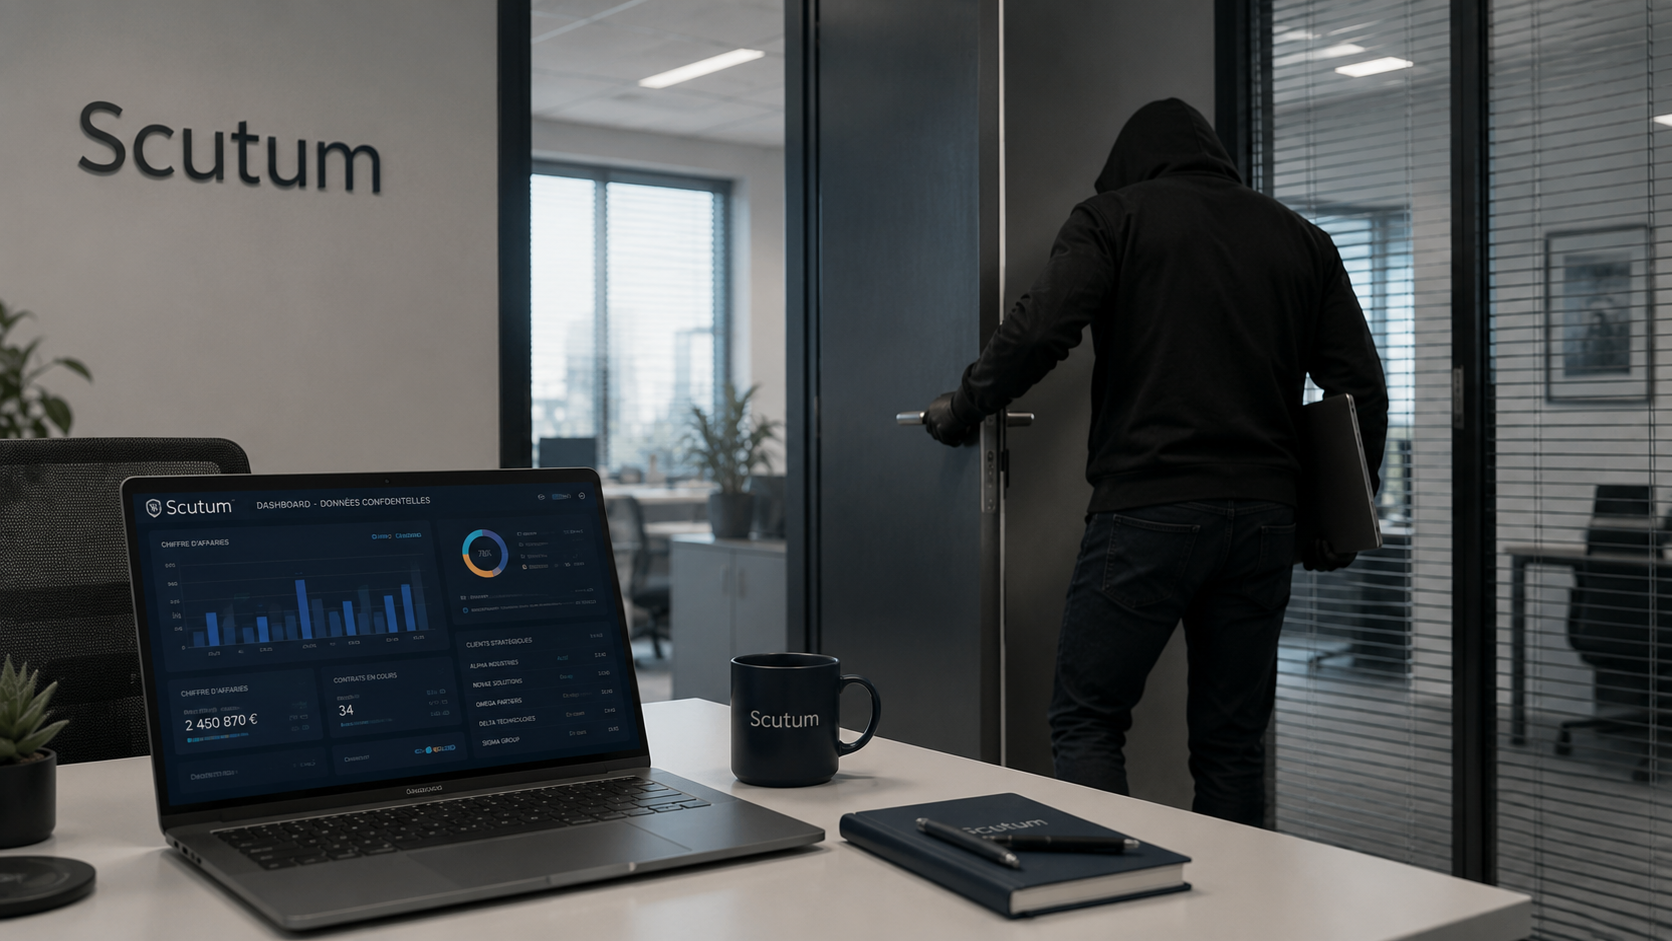
Escenari 1. Un lladre roba un ordinador portàtil sense xifrar que s'ha deixat en una oficina oberta. La vulnerabilitat és inicialment física (una porta mal tancada), però desemboca immediatament en una vulnerabilitat lògica (l'accés a les dades de l'empresa).

Intrusion dans un bureau d'entreprise avec un individu non autorisé quittant les lieux avec un ordinateur portable laissé sans surveillance.


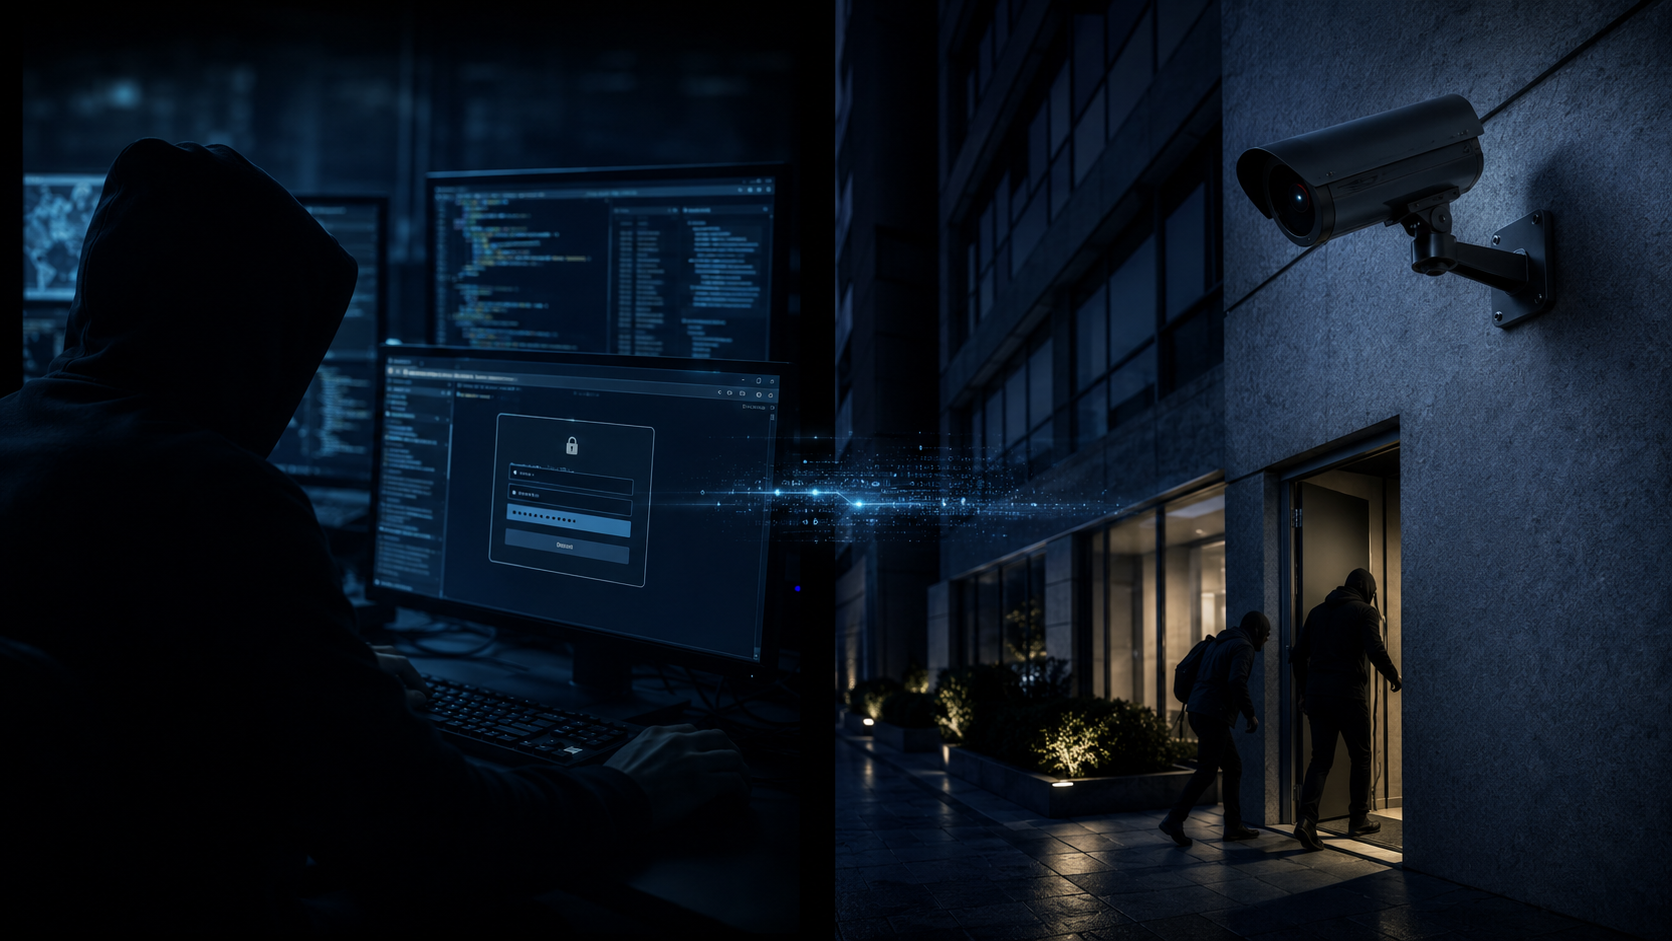
Escenari 2. Un hacker roba les credencials d'un administrador de sistemes. Des del seu ordinador i a distància, desactiva les càmeres de videovigilància abans que un equip entri a les instal·lacions. La vulnerabilitat és inicialment lògica (unes credencials d'administrador compromeses), però desemboca en una vulnerabilitat física (una intrusió a les instal·lacions facilitada per la desactivació del sistema de videovigilància).

Cyberattaque compromettant un système informatique et permettant une intrusion physique dans un bâtiment d'entreprise après la désactivation de la vidéosurveillance.


En tots dos casos, una sola vulnerabilitat és suficient per comprometre tot el sistema de seguretat.

Pictogramme utilisateur

Aymeric Tissot-Favre, Manager Cyber by Scutum

Una contrasenya segura ja no és suficient. Avui dia, la majoria dels atacs aprofiten credencials compromeses o robades. Combinar una autenticació multifactor (MFA) amb una gestió rigorosa dels drets d'accés s'ha convertit en una bona pràctica imprescindible per limitar els riscos.

Cap a una seguretat unificada: la convergència entre l'àmbit físic i el lògic

La convergència consisteix a fer que els sistemes de seguretat física i lògica es comuniquin entre si, perquè comparteixin informació i activin accions coordinades, en lloc de funcionar de manera aïllada.

Els beneficis concrets d'aquest enfocament:

  • Visibilitat de 360°: una targeta activada per entrar a l'edifici es pot correlacionar amb una connexió de xarxa, revelant immediatament una incoherència (targeta utilitzada, però sense connexió, o a l'inrevés).
  • Resposta automatitzada als incidents: una targeta comunicada com a robada bloqueja immediatament els accessos lògics associats a l'usuari, sense esperar una intervenció manual.
  • Gestió centralitzada: quan un empleat s'incorpora a l'empresa o la deixa, tots els seus accessos (físics i lògics) es creen o es revoquen mitjançant una única operació, en lloc de fer-ho a través de dos processos diferents i sovint desincronitzats.
  • Investigacions més senzilles: en cas d'incident, creuar els registres dels accessos físics i lògics permet reconstruir un escenari complet molt més ràpidament que treballant amb dues fonts independents.

Una estratègia de seguretat eficaç ja no consisteix a protegir per separat els edificis i els sistemes d'informació, sinó a fer que funcionin conjuntament. Aquesta convergència permet reduir els riscos, detectar millor els incidents i reforçar de manera duradora la seguretat de l'empresa.

La teva estratègia de seguretat és realment global? Els experts de Scutum et poden acompanyar en l'auditoria dels teus sistemes.

équipe Scutum

FAQ: preguntes freqüents sobre els controls d'accés físics i lògics

Per què no puc limitar-me a tenir una bona seguretat física?

Una sala de servidors blindada no serveix de res si les contrasenyes dels administradors són febles: la porta està tancada, però la clau digital està a l'abast de tothom. Les amenaces modernes (phishing, ransomware) eviten completament les barreres físiques.

Amb l'auge del teletreball i dels serveis al núvol, l'accés als sistemes d'informació ja no es realitza únicament des de les instal·lacions de l'empresa. Per això, protegir les identitats i els accessos s'ha convertit en un repte important.

Quin és el risc més gran de descuidar un dels dos?

Descuidar el control d'accés físic exposa l'empresa al robatori de material, a l'espionatge industrial i al sabotatge. Descuidar el control d'accés lògic pot provocar filtracions de dades, la paralització del sistema d'informació en cas de ransomware i la suplantació d'identitat. En tots dos casos, les conseqüències poden ser similars: pèrdues financeres, danys a la reputació i incompliment de la normativa aplicable en virtut del RGPD.

Com puc començar a unificar els controls d'accés a la meva pime?

Tres passos són suficients per iniciar el procés. Primer, una auditoria: identificar qui té accés a què, tant físicament com digitalment. A continuació, establir una política única de gestió d'identitats, amb autenticació única (SSO) si és possible. Finalment, prioritzar solucions capaces d'integrar-se entre si, per exemple, un sistema de control d'accés mitjançant targetes que es comuniqui amb Active Directory, en lloc de dues eines independents.