Submitted by Justine.Pource… on
Comparaison entre le contrôle d'accès physique par badge et le contrôle d'accès logique sur ordinateur pour sécuriser les accès en entreprise.

Kontrola dostępu

published on 16/09/2026

Fizyczna a logiczna kontrola dostępu: jakie są różnice i jak je zintegrować?

Written by Nawres CHELBI

Bezpieczeństwo firmy opiera się na ochronie jej budynków i danych. Czy jednak te dwa obszary ochrony rzeczywiście są od siebie niezależne?
Wiele organizacji nadal traktuje bezpieczeństwo fizyczne (identyfikatory, bramki obrotowe, kamery) i bezpieczeństwo logiczne (hasła, zapory sieciowe, VPN) jako dwa odrębne światy, zarządzane przez dwa zespoły, które ze sobą nie współpracują.
W rezultacie luki w zabezpieczeniach pojawiają się dokładnie w miejscu, w którym te dwa obszary się łączą.
Zrozumienie specyfiki każdego z nich, a następnie połączenie ich ze sobą, jest dziś koniecznością w ramach każdej kompleksowej strategii bezpieczeństwa.

Czym jest fizyczna kontrola dostępu?

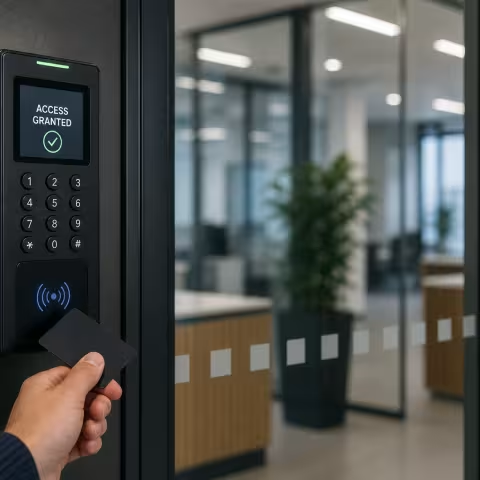
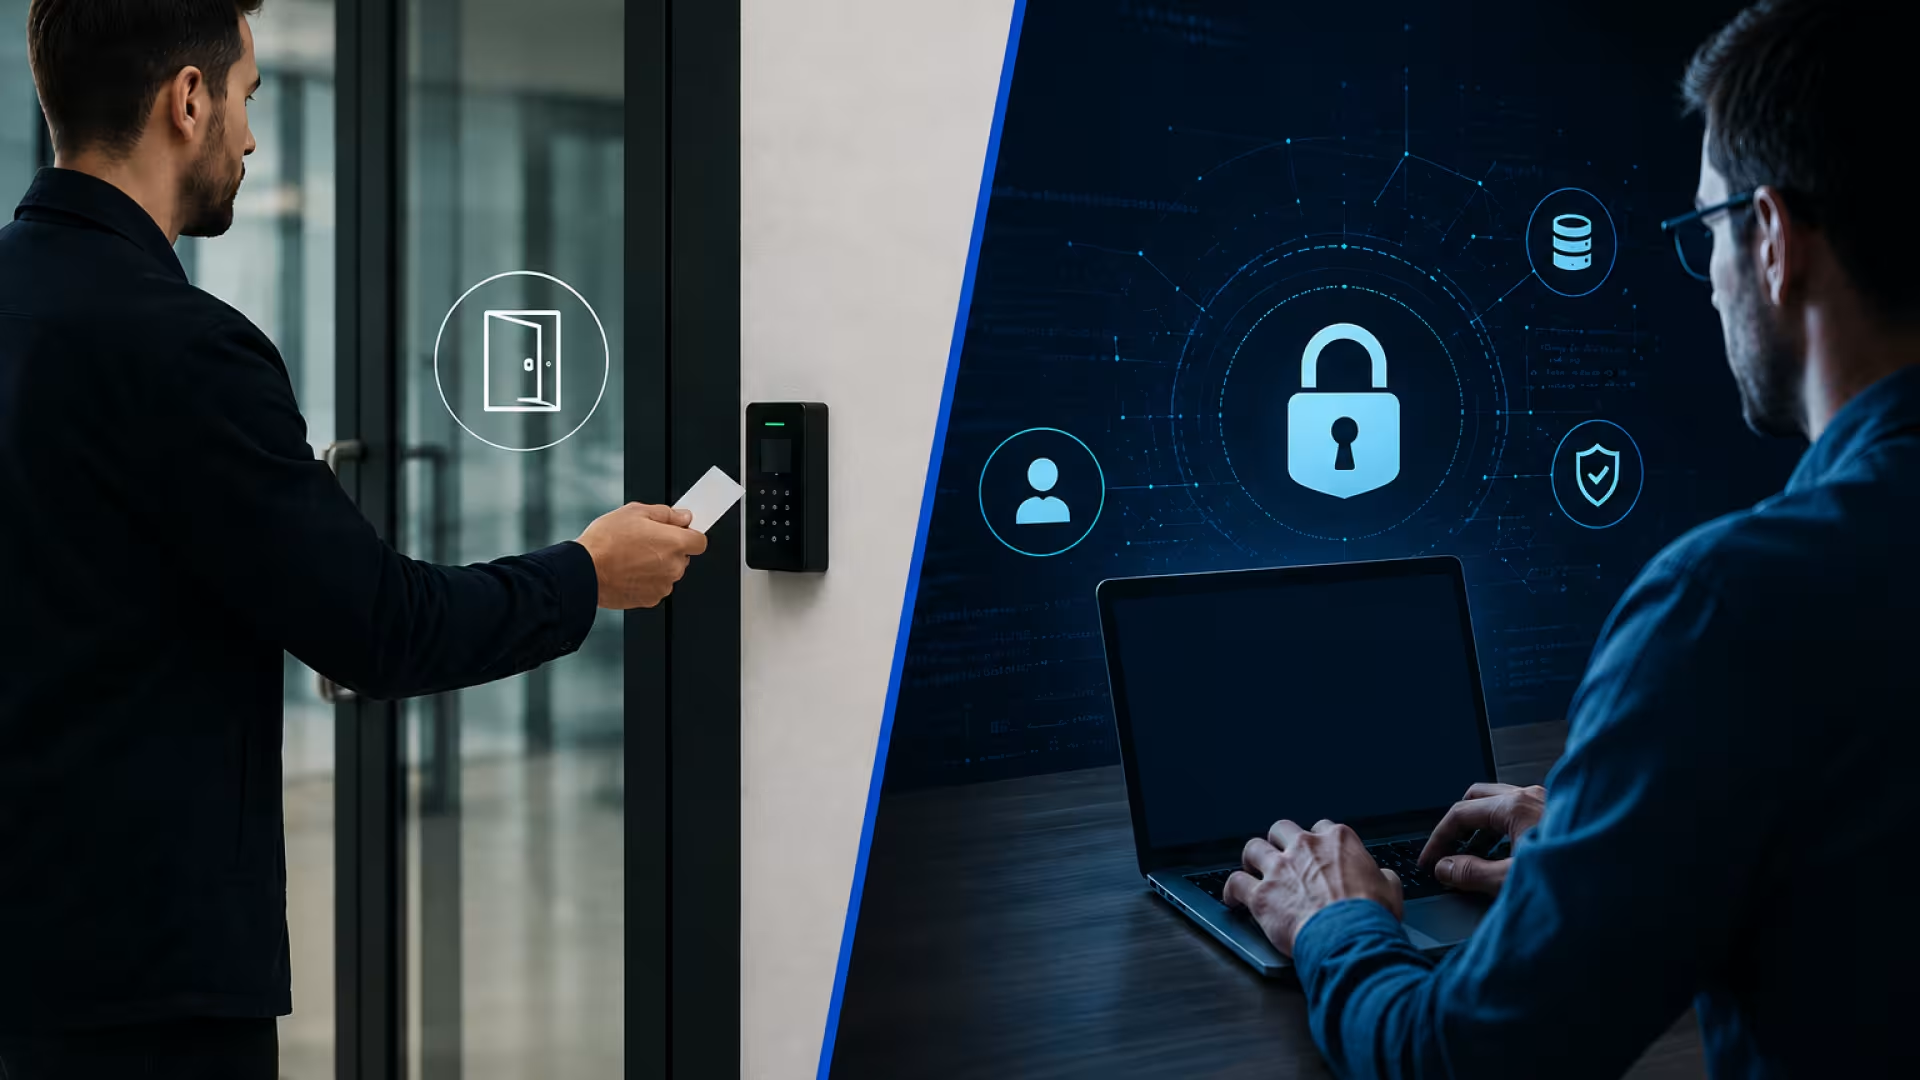
Fizyczna kontrola dostępu polega na regulowaniu dostępu do fizycznych przestrzeni organizacji, takich jak budynki, biura, magazyny, serwerownie czy parkingi.

Jej cel jest prosty: chronić osoby (pracowników, gości, usługodawców), mienie (stanowiska pracy, maszyny, zapasy) oraz wrażliwą infrastrukturę, a jednocześnie zapobiegać włamaniom, kradzieżom i aktom wandalizmu.

Access Control

W praktyce może ona przyjmować bardzo konkretne formy:

  • zamki mechaniczne i elektroniczne;
  • identyfikatory RFID lub NFC do kontrolowania wejść;
  • bramki obrotowe i bramki bezpieczeństwa;
  • biometria (odciski palców, rozpoznawanie twarzy) w najbardziej wrażliwych strefach;
  • wideodomofony oraz, w zależności od obiektu, obecność pracowników ochrony.

Systemy te odpowiadają na jedno pytanie: kto ma prawo fizycznie znajdować się w danym miejscu w konkretnym czasie?

Pictogramme d'ampoule noir

Warto wiedzieć

Fizyczna kontrola dostępu nie ogranicza się do drzwi wejściowych. Firmy mogą określać różne poziomy uprawnień w zależności od profilu (pracownicy, goście, usługodawcy), godzin lub stref wrażliwych. Pracownik może na przykład mieć dostęp do swojego biura, ale nie mieć możliwości wejścia do serwerowni lub pomieszczenia technicznego.

Czym jest logiczna kontrola dostępu?

Logiczna kontrola dostępu, czyli kontrola dostępu do systemów informatycznych, ma na celu ograniczenie dostępu do zasobów cyfrowych, takich jak dane, aplikacje, systemy i sieci.

Jej cel jest inny, ale równie istotny: zapewnienie poufności, integralności i dostępności informacji, czyli tego, co eksperci określają mianem triady CIA. W praktyce chodzi o zapobieganie nieuprawnionemu dostępowi, wyciekom danych i cyberatakom.

Scutum nos solutions

Do najczęściej stosowanych rozwiązań technicznych należą:

  • identyfikatory i hasła;
  • silne uwierzytelnianie lub uwierzytelnianie wieloskładnikowe (MFA/2FA);
  • szczegółowe zarządzanie prawami dostępu i uprawnieniami (listy kontroli dostępu, czyli ACL);
  • wirtualne sieci prywatne (VPN);
  • certyfikaty cyfrowe.

Pytanie nie brzmi już „kto może wejść do tego budynku?”, ale „kto może przeglądać, modyfikować lub usuwać te dane?”.

Pictogramme d'ampoule noir

Warto wiedzieć

Logiczna kontrola dostępu nie ogranicza się do uwierzytelniania. Nie wszyscy użytkownicy potrzebują takich samych praw dostępu. Pracownik, usługodawca czy administrator systemu nie powinni mieć możliwości przeglądania ani modyfikowania tych samych informacji. Dostosowanie uprawnień do poszczególnych profili pozwala znacznie ograniczyć ryzyko wycieku danych lub błędów w obsłudze systemów.

Kryterium analizy Fizyczna kontrola dostępu Logiczna kontrola dostępu
Przedmiot ochrony Miejsca, mienie, infrastruktura fizyczna i osoby. Dane, aplikacje, sieci i systemy informatyczne.
Rodzaj zagrożeń Włamanie, kradzież sprzętu, wandalizm, napaść, szpiegostwo przemysłowe na terenie obiektu. Hacking, phishing, ransomware, kradzież danych uwierzytelniających, malware.
Zakres działania Świat fizyczny (budynki, serwerownie, strefy magazynowe, parkingi). Świat cyfrowy (oprogramowanie, bazy danych, środowiska chmurowe, VPN).
Przykłady barier Drzwi antywłamaniowe, bramki bezpieczeństwa, bramki obrotowe, ogrodzenia. Zapory sieciowe (firewalle), systemy wykrywania włamań (IDS), programy antywirusowe.
Metody uwierzytelniania Identyfikatory RFID, klucze mechaniczne, czytniki biometryczne (odcisk palca, twarz). Hasła, uwierzytelnianie wieloskładnikowe (MFA), certyfikaty cyfrowe.
Skutek wystąpienia luki w zabezpieczeniach Szkody materialne, zagrożenie dla personelu, kradzież sprzętu. Wyciek danych klientów, paraliż produkcji, kary administracyjne (RODO).

Komplementarność: dlaczego jedno nie może funkcjonować bez drugiego?

Aby lepiej zobrazować ich komplementarność, przyjrzyjmy się dwóm scenariuszom.

Scenariusz 1. Złodziej kradnie nieszyfrowany laptop pozostawiony w otwartym biurze. Luka w zabezpieczeniach ma początkowo charakter fizyczny (niedokładnie zamknięte drzwi), ale natychmiast prowadzi do luki logicznej (dostępu do danych firmy).
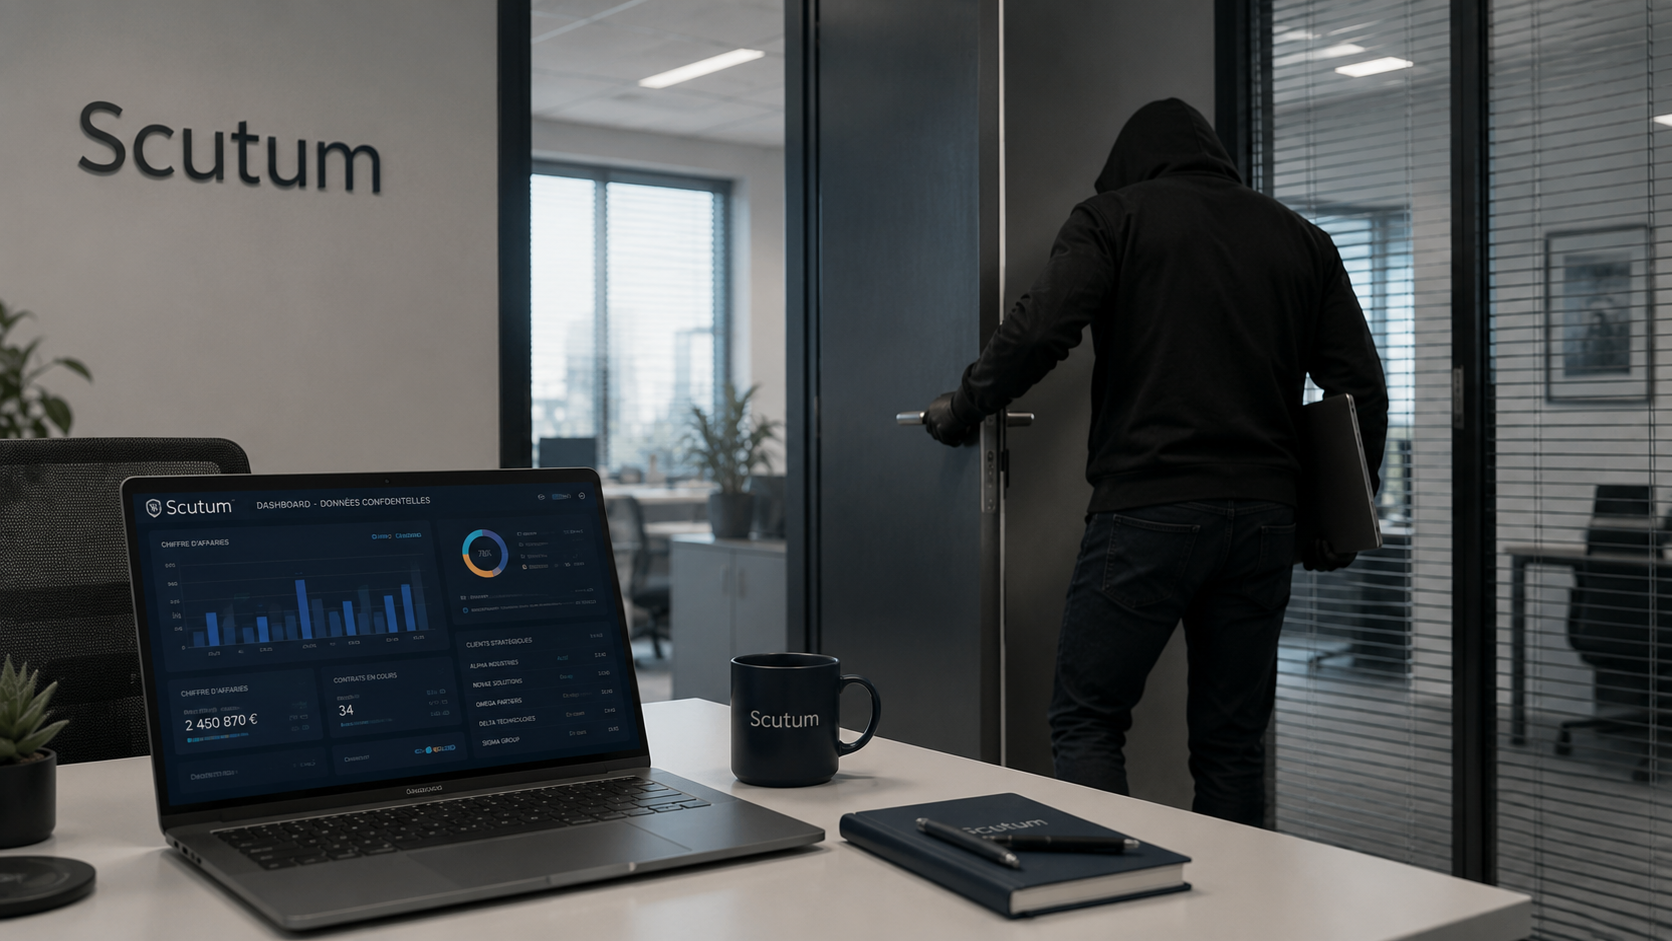
Intrusion dans un bureau d'entreprise avec un individu non autorisé quittant les lieux avec un ordinateur portable laissé sans surveillance.


Scenariusz 2. Haker kradnie dane uwierzytelniające administratora systemu. Korzystając ze swojego komputera, zdalnie wyłącza kamery monitoringu wizyjnego, zanim zespół włamie się na teren obiektu. Luka w zabezpieczeniach ma początkowo charakter logiczny (przejęte dane administratora), ale prowadzi do luki fizycznej (włamania do obiektu, które stało się możliwe dzięki wyłączeniu systemu monitoringu wizyjnego).
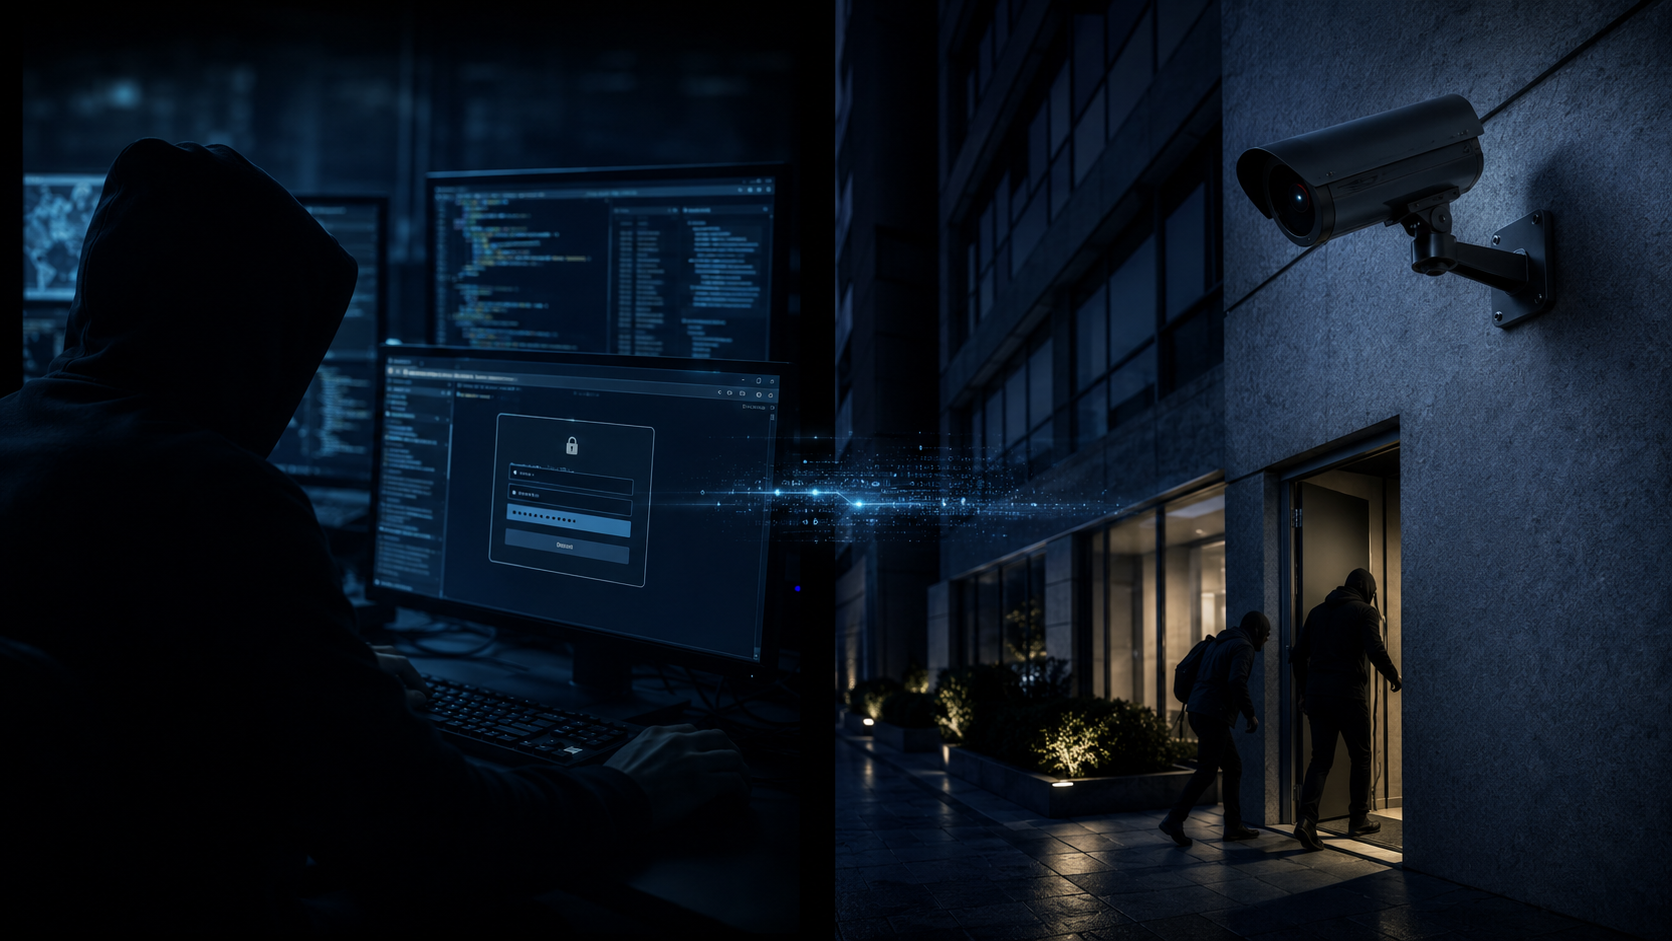
Cyberattaque compromettant un système informatique et permettant une intrusion physique dans un bâtiment d'entreprise après la désactivation de la vidéosurveillance.


W obu przypadkach jedna luka wystarczy, aby zagrozić całemu systemowi bezpieczeństwa.
Pictogramme utilisateur

Aymeric Tissot-Favre, Manager Cyber by Scutum

Silne hasło już nie wystarcza. Obecnie większość ataków wykorzystuje przejęte lub skradzione dane uwierzytelniające. Połączenie uwierzytelniania wieloskładnikowego (MFA) z rygorystycznym zarządzaniem prawami dostępu stało się niezbędną dobrą praktyką pozwalającą ograniczyć ryzyko.

W kierunku zintegrowanego bezpieczeństwa: konwergencja bezpieczeństwa fizycznego i logicznego

Konwergencja polega na zapewnieniu komunikacji między systemami bezpieczeństwa fizycznego i logicznego, tak aby mogły wymieniać informacje i uruchamiać skoordynowane działania, zamiast funkcjonować niezależnie od siebie.

Konkretne korzyści takiego podejścia:

  • Widoczność 360°: aktywowany identyfikator umożliwiający wejście do budynku może zostać powiązany z połączeniem sieciowym, co pozwala natychmiast wykryć niezgodność (identyfikator został użyty, ale nie ma połączenia, lub odwrotnie).
  • Zautomatyzowana reakcja na incydenty: identyfikator zgłoszony jako skradziony natychmiast blokuje powiązane z użytkownikiem uprawnienia dostępu logicznego, bez konieczności ręcznej interwencji.
  • Centralne zarządzanie: w momencie przyjęcia pracownika do firmy lub jego odejścia wszystkie dostępy (fizyczne i logiczne) są tworzone lub odbierane w ramach jednej operacji, zamiast za pośrednictwem dwóch odrębnych i często nieskoordynowanych procesów.
  • Łatwiejsze prowadzenie analiz: w przypadku incydentu zestawienie dzienników fizycznego i logicznego dostępu pozwala znacznie szybciej odtworzyć pełny scenariusz niż praca na dwóch oddzielnych źródłach informacji.

Skuteczna strategia bezpieczeństwa nie polega już na oddzielnej ochronie budynków i systemów informatycznych, lecz na ich wspólnym funkcjonowaniu. Taka konwergencja pozwala ograniczyć ryzyko, skuteczniej wykrywać incydenty i trwale wzmacniać bezpieczeństwo firmy.

Czy Twoja strategia bezpieczeństwa jest rzeczywiście kompleksowa? Eksperci Scutum mogą pomóc w przeprowadzeniu audytu Twoich systemów.

équipe Scutum

FAQ: najczęściej zadawane pytania dotyczące fizycznej i logicznej kontroli dostępu

Dlaczego nie mogę ograniczyć się do dobrej ochrony fizycznej?

Wzmocniona serwerownia nie będzie skuteczna, jeśli hasła administratorów są słabe: drzwi są zamknięte, ale cyfrowy klucz jest dostępny dla każdego. Współczesne zagrożenia (phishing, ransomware) całkowicie omijają bariery fizyczne.

Wraz z rozwojem pracy zdalnej i usług chmurowych dostęp do systemów informatycznych nie odbywa się już wyłącznie z siedziby firmy. Ochrona tożsamości i dostępów stała się więc kluczowym wyzwaniem.

Jakie jest największe ryzyko wynikające z zaniedbania jednego z tych dwóch obszarów?

Zaniedbanie fizycznej kontroli dostępu naraża firmę na kradzież sprzętu, szpiegostwo przemysłowe i sabotaż. Zaniedbanie logicznej kontroli dostępu może prowadzić do wycieku danych, paraliżu systemu informatycznego w przypadku ataku ransomware oraz kradzieży tożsamości. W obu przypadkach konsekwencje mogą być podobne: straty finansowe, szkody wizerunkowe i niezgodność z wymogami regulacyjnymi wynikającymi z RODO.

Jak mogę zacząć integrować systemy kontroli dostępu w mojej małej lub średniej firmie?

Trzy kroki wystarczą, aby rozpocząć ten proces. Po pierwsze, audyt: należy określić, kto ma fizyczny i cyfrowy dostęp do poszczególnych zasobów. Następnie należy wprowadzić jednolitą politykę zarządzania tożsamością, w miarę możliwości z uwierzytelnianiem jednokrotnym (SSO). Na koniec warto wybierać rozwiązania, które mogą się ze sobą integrować, na przykład system identyfikatorów dostępu komunikujący się z Active Directory, zamiast dwóch niezależnych narzędzi.