CENTRUM OPERACYJNE BEZPIECZEŃSTWA (SOC)
Nasz zespół ds. cyberbezpieczeństwa zajmuje się zgłoszeniami dotyczącymi cyberbezpieczeństwa przez całą dobę, a nasi eksperci reagują na wszelkie incydenty.
PORADY OD EKSPERTA
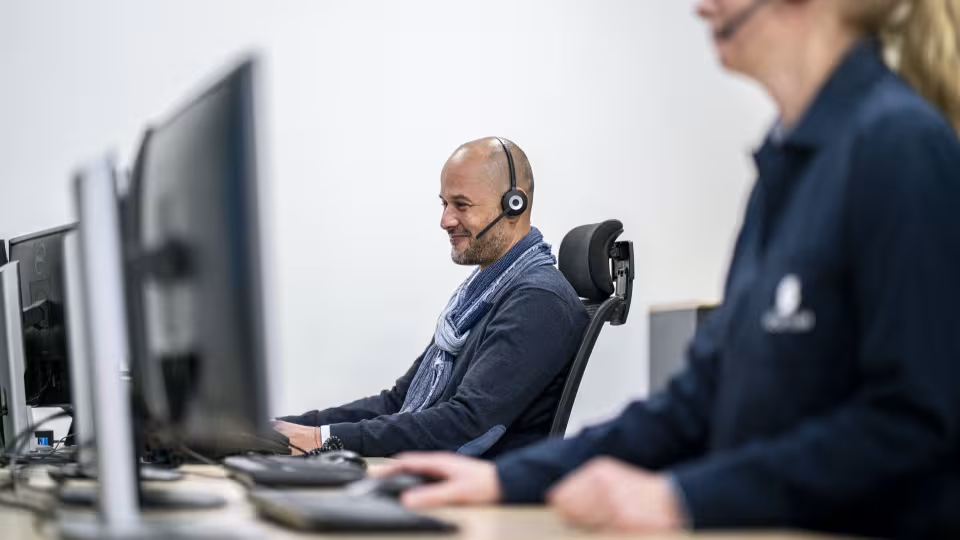

Ciągły nadzór prowadzony przez ludzi z Francji
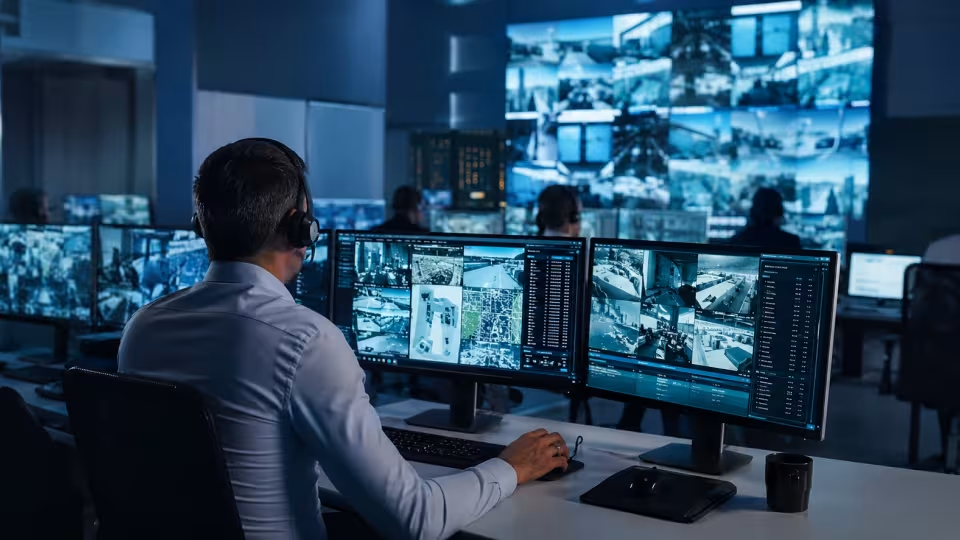
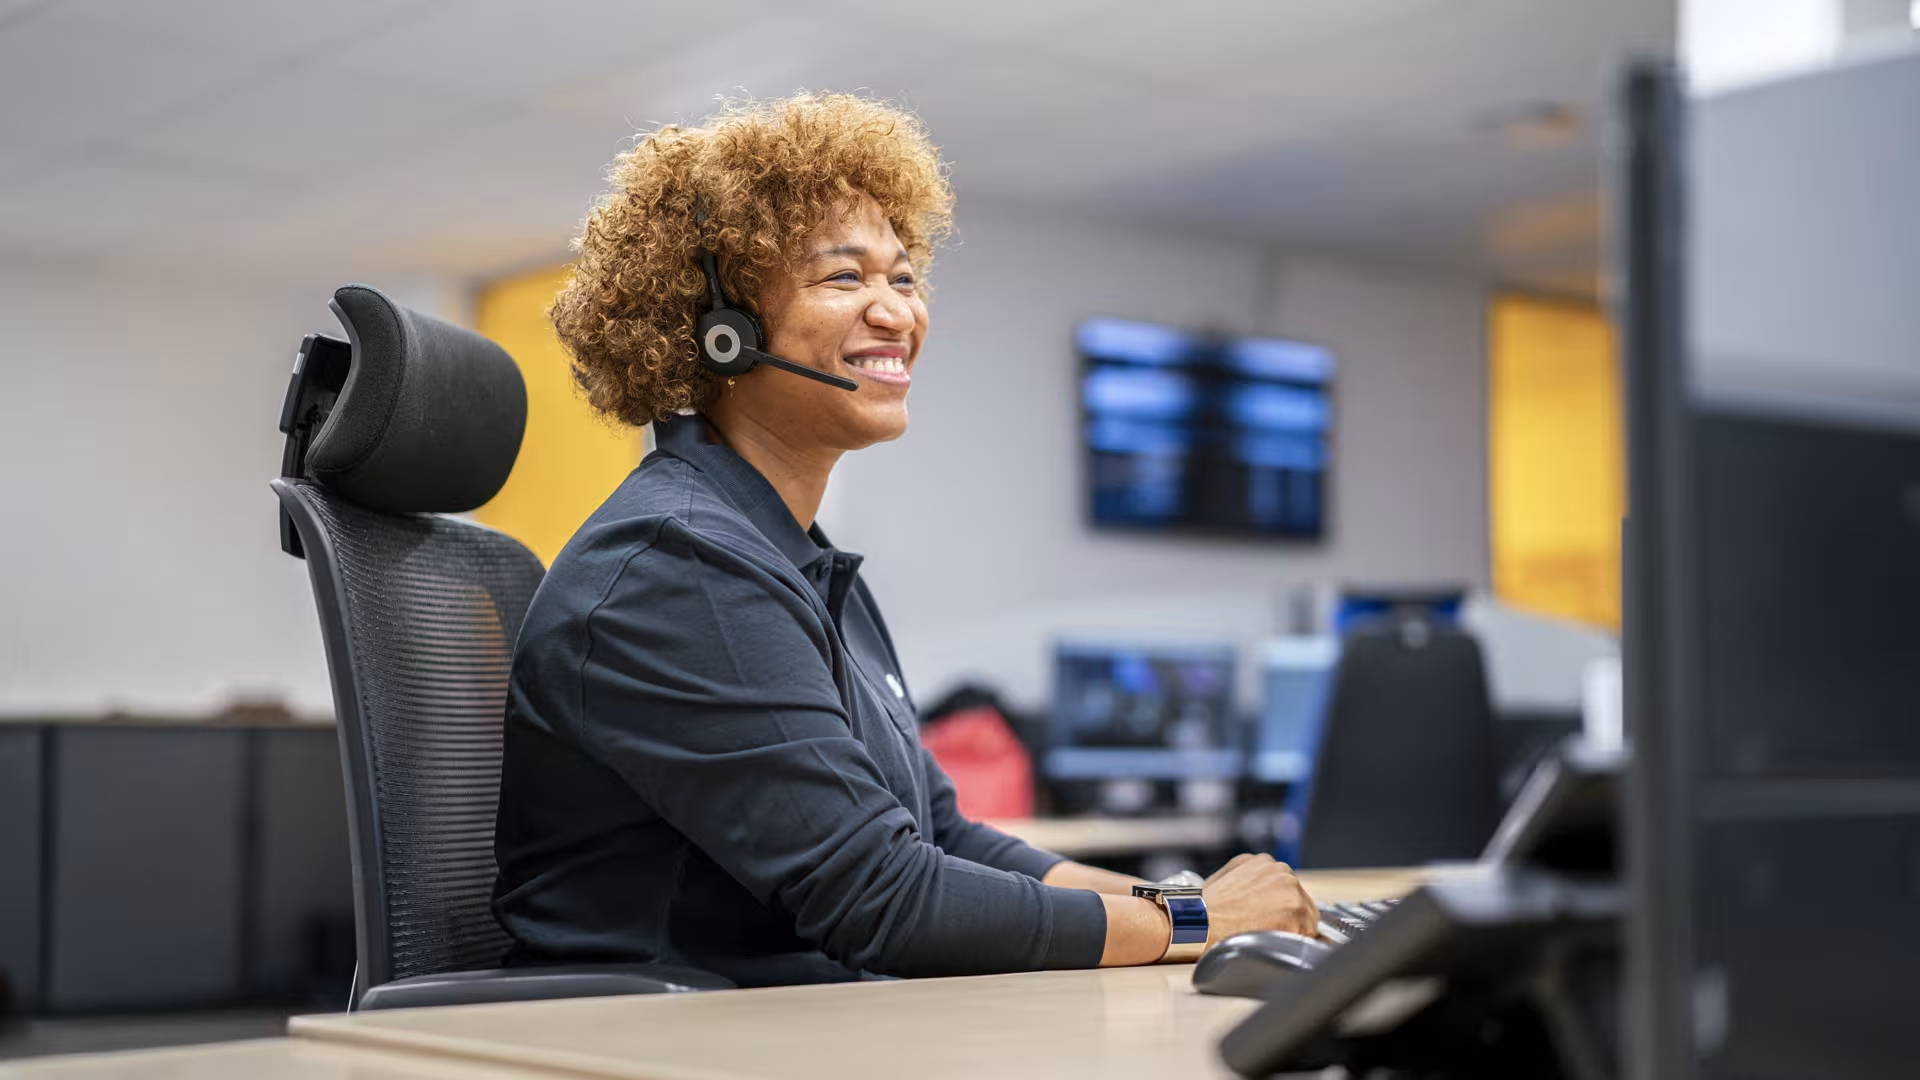
Nasze Centrum Operacji Bezpieczeństwa (SOC) z siedzibą w Vélizy-Villacoublay zapewnia ochronę infrastruktury Państwa klientów w czasie rzeczywistym.
Centrum jest w całości obsługiwane przez analityków i działa 24 godziny na dobę, 7 dni w tygodniu, aby wykrywać, kwalifikować i eliminować zagrożenia natychmiast po ich pojawieniu się.
Centrum jest w całości obsługiwane przez analityków i działa 24 godziny na dobę, 7 dni w tygodniu, aby wykrywać, kwalifikować i eliminować zagrożenia natychmiast po ich pojawieniu się.
Zespół ekspertów do Państwa dyspozycji
Centrum SOC Scutum skupia kompletny zespół ekspertów ds. cyberbezpieczeństwa, zorganizowany tak, by w ciągu kilku minut reagować na każdy sygnał alarmowy:
Analitycy poziomu N1: powiadomienia niemal w czasie rzeczywistym oraz całodobowa obsługa telefoniczna
Analitycy N2: badanie i obsługa potwierdzonych incydentów.
Analitycy N3: proaktywne wykrywanie zagrożeń, analiza kryminalistyczna i wsparcie w reagowaniu na incydenty.
Model white label, stworzony z myślą o partnerach
Działamy wyłącznie w trybie pośrednim: nasze zespoły stają się przedłużeniem Państwa oferty w zakresie cyberbezpieczeństwa.
To Państwo pozostają głównym punktem kontaktowym dla swoich klientów, podczas gdy my w tle zapewniamy nadzór i reagujemy na zagrożenia.
To Państwo pozostają głównym punktem kontaktowym dla swoich klientów, podczas gdy my w tle zapewniamy nadzór i reagujemy na zagrożenia.
Aby zapewnić pełną ochronę Twoich danych
Zaawansowana ochrona komputerów i serwerów dzięki technologii SentinelOne.

Wymiana ekspertów SCUTUM