Submitted by Justine.Pource… on
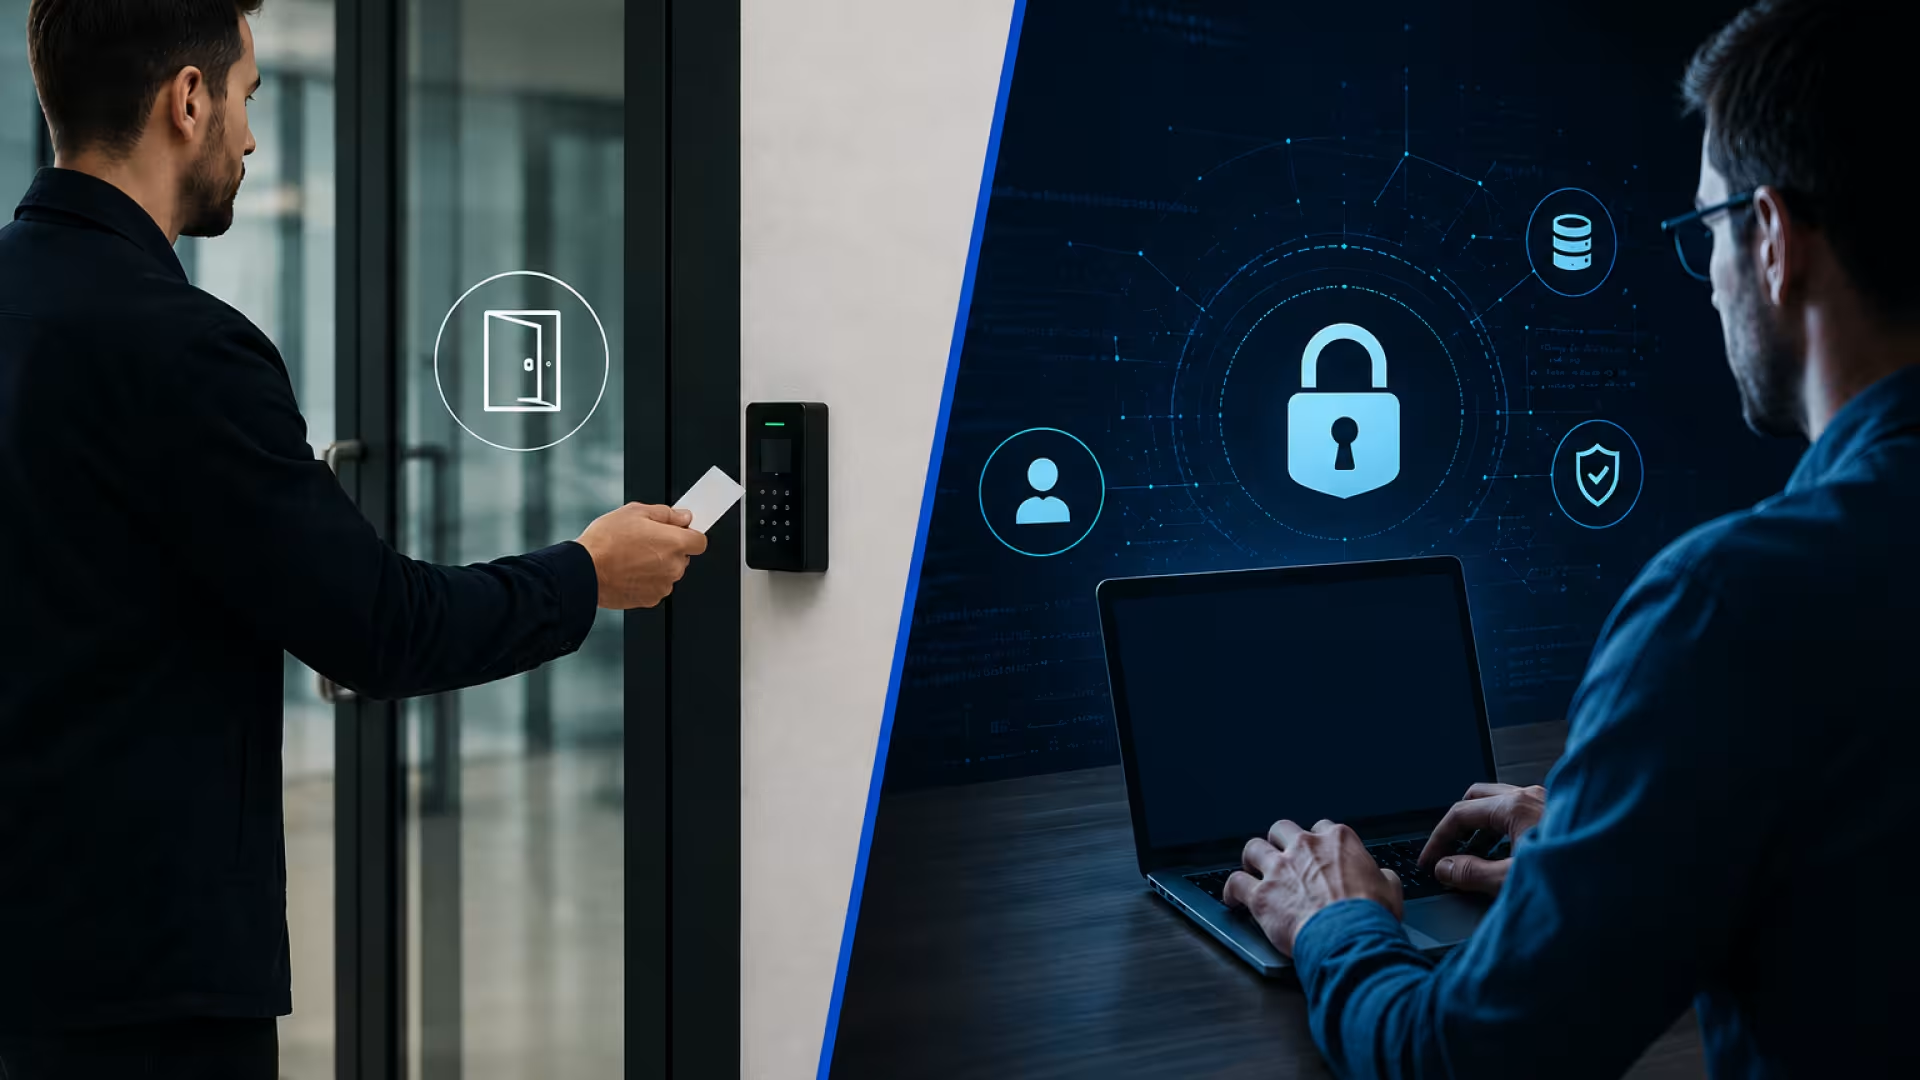
Comparaison entre le contrôle d'accès physique par badge et le contrôle d'accès logique sur ordinateur pour sécuriser les accès en entreprise.

Control de acceso

published on 16/09/2026

Control de acceso físico vs. lógico: ¿cuáles son las diferencias y cómo unificarlos?

Written by Nawres CHELBI

La seguridad de una empresa se basa en la protección de sus edificios y sus datos. Pero ¿son realmente independientes estas dos barreras de protección?
Muchas organizaciones siguen tratando la seguridad física (tarjetas de acceso, tornos, cámaras) y la seguridad lógica (contraseñas, cortafuegos, VPN) como dos mundos separados, gestionados por dos equipos que no se comunican entre sí.
El resultado: aparecen vulnerabilidades justo en el punto donde estos dos mundos se cruzan.
Comprender cada enfoque y conseguir que ambos se comuniquen es hoy una necesidad para cualquier estrategia de seguridad integral.

¿Qué es el control de acceso físico?

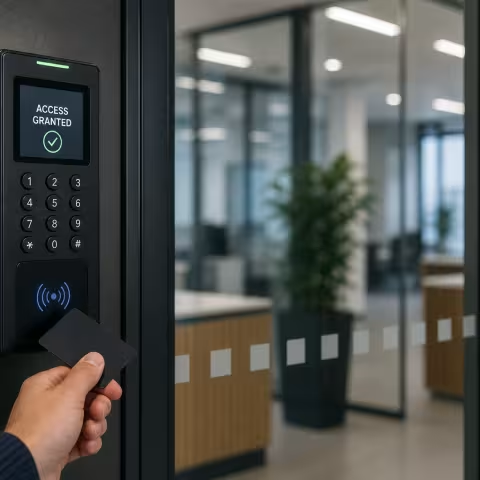
El control de acceso físico consiste en regular el acceso a los espacios físicos de una organización, como edificios, oficinas, almacenes, salas de servidores y aparcamientos.

Su objetivo es sencillo: proteger a las personas (empleados, visitantes, proveedores), los bienes materiales (puestos de trabajo, máquinas, existencias) y las infraestructuras sensibles, al mismo tiempo que se previenen intrusiones, robos y actos de vandalismo.
Access Control

En la práctica, esto puede adoptar formas muy concretas:

  • cerraduras mecánicas y electrónicas;
  • tarjetas RFID o NFC para controlar las entradas;
  • tornos y barreras de seguridad;
  • biometría (huella dactilar, reconocimiento facial) para las zonas más sensibles;
  • videoporteros y, según las instalaciones, presencia de vigilantes de seguridad.

Estos dispositivos responden a una única pregunta: ¿quién tiene derecho a estar físicamente en este lugar y en este momento concreto?

Pictogramme d'ampoule noir

Bueno saber

El control de acceso físico no se limita a las puertas de entrada. Las empresas pueden definir diferentes niveles de autorización según los perfiles (empleados, visitantes, proveedores), los horarios o las zonas sensibles. Así, un empleado puede acceder a su oficina sin poder entrar en una sala de servidores o un local técnico.

¿Qué es el control de acceso lógico?

El control de acceso lógico, o control de acceso informático, tiene como objetivo restringir el acceso a los recursos digitales, como datos, aplicaciones, sistemas y redes.

Persigue un objetivo diferente, pero igual de importante: garantizar la confidencialidad, integridad y disponibilidad de la información, lo que los expertos denominan la tríada CIA. En concreto, se trata de impedir los accesos no autorizados, las filtraciones de datos y los ciberataques.

Scutum nos solutions

Los componentes técnicos más habituales son:

  • identificadores y contraseñas;
  • autenticación reforzada o multifactor (MFA/2FA);
  • gestión detallada de los derechos y permisos (listas de control de acceso o ACL);
  • redes privadas virtuales (VPN);
  • certificados digitales.

Aquí, la pregunta ya no es «¿quién puede entrar en este edificio?», sino «¿quién puede consultar, modificar o eliminar estos datos?».

Pictogramme d'ampoule noir

Bueno saber

El control de acceso lógico no se limita a la autenticación. No todos los usuarios necesitan los mismos derechos de acceso. Un empleado, un proveedor o un administrador de sistemas no deben poder consultar o modificar la misma información. Adaptar las autorizaciones según los perfiles reduce considerablemente los riesgos de filtración de datos o de errores de manipulación.

Criterio de análisis Control de acceso físico Control de acceso lógico
Objeto de protección Lugares, bienes materiales, infraestructuras físicas y personas. Datos, aplicaciones, redes y sistemas de información.
Naturaleza de las amenazas Intrusión, robo de material, vandalismo, agresión, espionaje en las instalaciones. Hacking, phishing, ransomware, robo de credenciales, malware.
Ámbito de actuación El mundo físico (edificios, salas de servidores, zonas de almacenamiento, aparcamientos). El mundo digital (software, bases de datos, entornos cloud, VPN).
Ejemplos de barreras Puertas blindadas, barreras de seguridad, tornos, vallas. Cortafuegos (firewalls), sistemas de detección de intrusiones (IDS), antivirus.
Medios de autenticación Tarjetas RFID, llaves mecánicas, lectores biométricos (huella, rostro). Contraseñas, autenticación multifactor (MFA), certificados digitales.
Consecuencia de una vulnerabilidad Daños materiales, puesta en peligro del personal, robo de equipos. Filtración de datos de clientes, paralización de la producción, multas administrativas (RGPD).

Complementariedad: ¿por qué uno no puede funcionar sin el otro?

Para visualizar mejor su complementariedad, veamos dos escenarios.

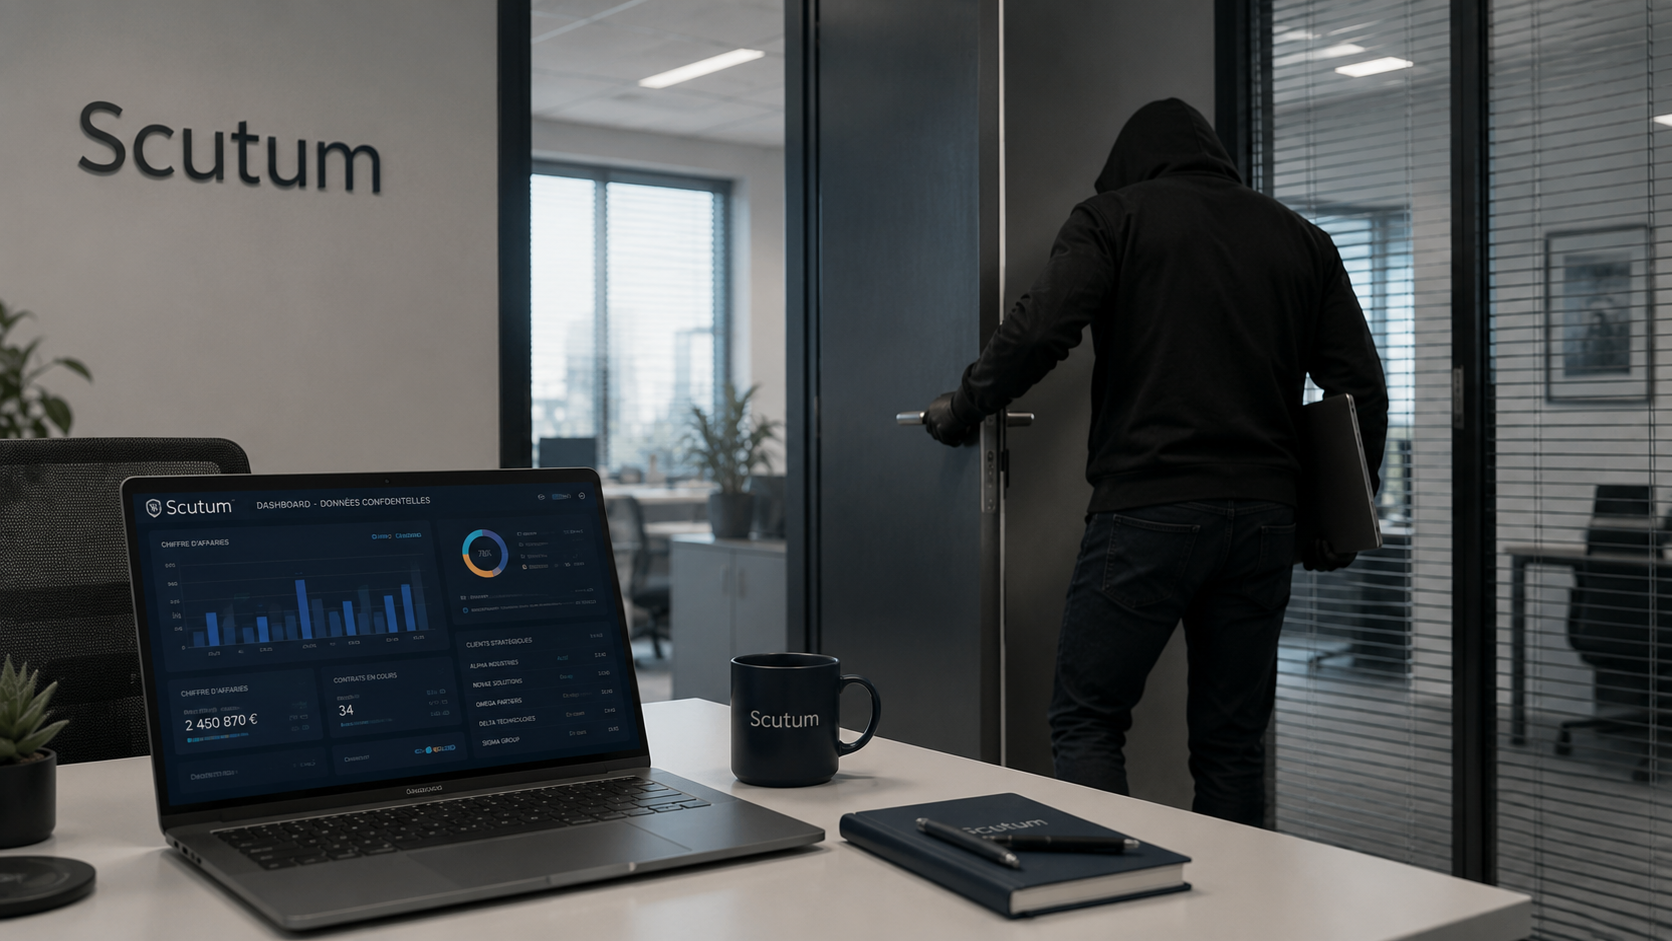
Escenario 1. Un ladrón roba un ordenador portátil sin cifrar que se ha dejado en una oficina abierta. La vulnerabilidad es inicialmente física (una puerta mal cerrada), pero desemboca inmediatamente en una vulnerabilidad lógica (el acceso a los datos de la empresa).

Intrusion dans un bureau d'entreprise avec un individu non autorisé quittant les lieux avec un ordinateur portable laissé sans surveillance.


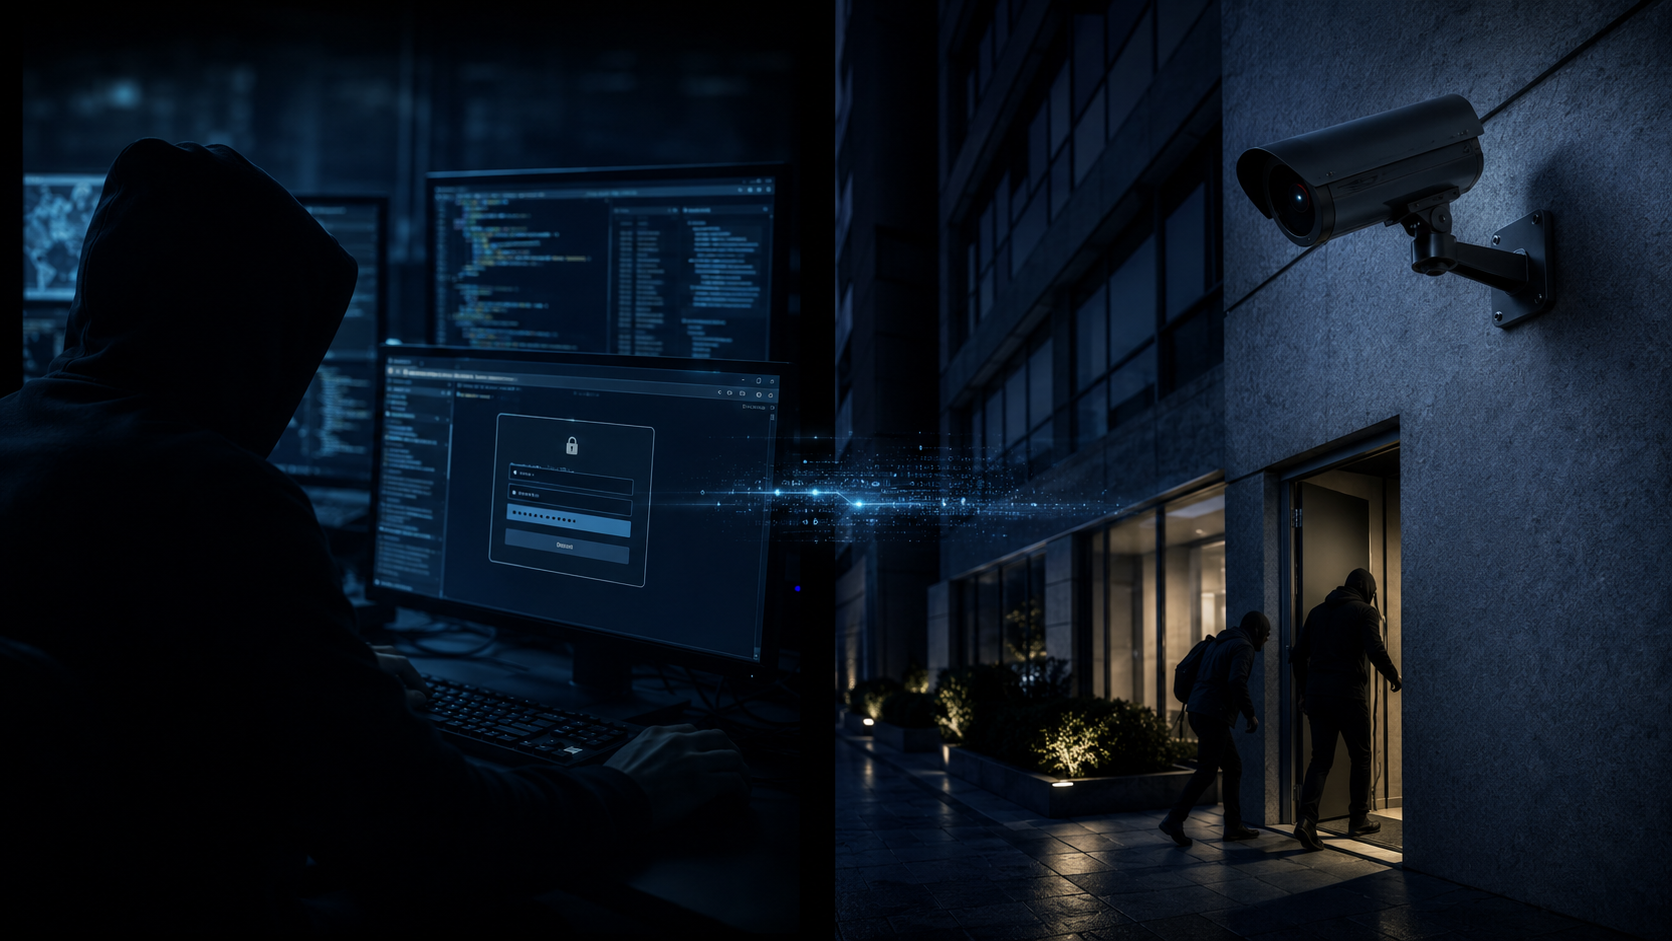
Escenario 2. Un hacker roba las credenciales de un administrador de sistemas. Desde su ordenador y a distancia, desactiva las cámaras de videovigilancia antes de que un equipo entre en las instalaciones. La vulnerabilidad es inicialmente lógica (unas credenciales de administrador comprometidas), pero desemboca en una vulnerabilidad física (una intrusión en las instalaciones facilitada por la desactivación del sistema de videovigilancia).

Cyberattaque compromettant un système informatique et permettant une intrusion physique dans un bâtiment d'entreprise après la désactivation de la vidéosurveillance.


En ambos casos, una sola vulnerabilidad basta para comprometer todo el sistema de seguridad.

Pictogramme utilisateur

Aymeric Tissot-Favre, Manager Cyber by Scutum

Una contraseña segura ya no es suficiente. Hoy en día, la mayoría de los ataques aprovechan credenciales comprometidas o robadas. Combinar una autenticación multifactor (MFA) con una gestión rigurosa de los derechos de acceso se ha convertido en una buena práctica imprescindible para limitar los riesgos.

Hacia una seguridad unificada: la convergencia entre lo físico y lo lógico

La convergencia consiste en hacer que los sistemas de seguridad física y lógica se comuniquen entre sí, para que compartan información y activen acciones coordinadas, en lugar de funcionar de forma aislada.

Los beneficios concretos de este enfoque:

  • Visibilidad de 360°: una tarjeta activada para entrar en el edificio puede correlacionarse con una conexión de red, revelando inmediatamente una incoherencia (tarjeta utilizada, pero sin conexión, o al contrario).
  • Respuesta automatizada a los incidentes: una tarjeta denunciada como robada bloquea inmediatamente los accesos lógicos asociados al usuario, sin esperar a una intervención manual.
  • Gestión centralizada: cuando un empleado se incorpora a la empresa o la abandona, todos sus accesos (físicos y lógicos) se crean o revocan mediante una única operación, en lugar de hacerlo a través de dos procesos distintos y a menudo desincronizados.
  • Investigaciones más sencillas: en caso de incidente, cruzar los registros de los accesos físicos y lógicos permite reconstruir un escenario completo mucho más rápidamente que trabajando con dos fuentes independientes.

Una estrategia de seguridad eficaz ya no consiste en proteger por separado los edificios y los sistemas de información, sino en hacer que funcionen conjuntamente. Esta convergencia permite reducir los riesgos, detectar mejor los incidentes y reforzar de forma duradera la seguridad de la empresa.

¿Su estrategia de seguridad es realmente global? Los expertos de Scutum pueden acompañarle en la auditoría de sus sistemas.

équipe Scutum

FAQ: preguntas frecuentes sobre los controles de acceso físicos y lógicos

¿Por qué no puedo limitarme a contar con una buena seguridad física?

Una sala de servidores blindada no sirve de nada si las contraseñas de los administradores son débiles: la puerta está cerrada, pero la llave digital está al alcance de cualquiera. Las amenazas modernas (phishing, ransomware) evitan por completo las barreras físicas.

Con el auge del teletrabajo y de los servicios en la nube, el acceso a los sistemas de información ya no se realiza únicamente desde las instalaciones de la empresa. Por ello, proteger las identidades y los accesos se ha convertido en un reto importante.

¿Cuál es el mayor riesgo de descuidar uno de los dos?

Descuidar el control de acceso físico expone a la empresa al robo de material, al espionaje industrial y al sabotaje. Descuidar el control de acceso lógico puede provocar filtraciones de datos, la paralización del sistema de información en caso de ransomware y la suplantación de identidad. En ambos casos, las consecuencias pueden ser similares: pérdidas financieras, daños a la reputación e incumplimiento de la normativa aplicable en virtud del RGPD.

¿Cómo puedo empezar a unificar los controles de acceso en mi pyme?

Tres pasos son suficientes para iniciar el proceso. Primero, una auditoría: identificar quién tiene acceso a qué, tanto física como digitalmente. A continuación, establecer una política única de gestión de identidades, con autenticación única (SSO) si es posible. Por último, priorizar soluciones capaces de integrarse entre sí, por ejemplo, un sistema de control de acceso mediante tarjetas que se comunique con Active Directory, en lugar de utilizar dos herramientas independientes.